Data / IA
Ce que révèle le blocage de l’agent Muse par Amazon
Par Guillaume Perissat, publié le 28 septembre 2026
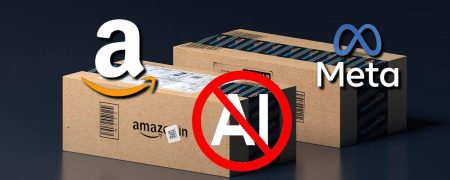
Amazon a interdit sa plateforme e-commerce à l’agent de Meta. L’affaire ne peut cependant se résumer à une guéguerre entre deux Big Tech. Elle est en réalité révélatrice d’un certain nombre de problématiques posées par les agents IA, y compris au sein d’un système d’information.
Chez Amazon, Muse vient de se heurter à une porte fermée. Les utilisateurs de l’agent IA de Meta voient depuis dimanche s’afficher un message indiquant que « l’accès continu par un agent d’IA non autorisé enfreint les Conditions d’utilisation d’Amazon ». Impossible donc d’utiliser l’agent pour faire son shopping sur le site e-commerce. Ce n’est pas une première : fin 2025, Amazon avait déjà interdit son site à plusieurs robots d’OpenAI liés à ChatGPT, et a, plus récemment, attaqué Perplexity en justice pour son navigateur agentique Comet.
Muse, développé par la maison-mère de Facebook, a été lancé plus tôt ce mois. Il peut, pour le compte de son utilisateur, effectuer achats en ligne et paiement, consulter ses courriels, gérer ses agendas… Pour ce faire, l’agent se connecte au service, un site e-commerce par exemple, à l’aide des identifiants de l’utilisateur, via une API si disponible, sinon en « utilisant un navigateur, tout comme vous le feriez », explique Meta.
Comme un navigateur
Ce qui pose un problème, selon Amazon. L’entreprise explique que, outre le fait que Meta ne l’ait pas informé que Muse accèderait à sa plateforme, l’agent ne s’identifie pas comme tel et semble stocker les identifiants des clients. Ce qui enfreint les conditions d’utilisation d’Amazon en engendrant des risques en matière de sécurité et de confidentialité.
De son côté, Meta signale que Muse « n’a aucune visibilité sur les mots de passe ou les moyens de paiement des utilisateurs » et que les identifiants partagés « sont placés dans un espace de stockage sécurisé, permettant ainsi à Muse de les utiliser sans les voir », mots de passe inclus. Cependant, l’agent ne s’identifie pas, ce qui revient à laisser un tiers inconnu naviguer dans les comptes des clients, traiter des transactions et manipuler des données sensibles à l’insu d’Amazon, rapporte GeekWire.
L’agent fait, fait, fait, ce qu’il lui plaît, plaît, plaît
Derrière ce qui peut sembler n’être qu’un énième bras de fer entre géants de la tech se trouve donc une question centrale pour toutes les entreprises : comment considérer un agent IA ?
Ces dernières décennies, les SI ont été conçus autour d’un paradigme relativement simple : un salarié dispose d’une identité, de droits propres à cette identité et d’un ensemble d’applications auxquelles ces droits lui permettent d’accéder.
Quid des agents ? Une question récemment posée dans nos colonnes à l’occasion des annonces de Salesforce à Dreamforce 2026. Pour traiter les demandes d’un commercial, une requête client, par exemple, un agent va consulter le CRM, puis vérifier le contrat dans l’ERP, va éventuellement y modifier une donnée, récupère une information dans la base documentaire et enfin prépare un mail. Tout comme Muse lorsqu’il fait les courses de son utilisateur sur Amazon…
Des permissions à contextualiser
Faut-il donner à l’agent les mêmes droits que son utilisateur ? Ou seulement une partie ? Et pendant combien de temps ? Avec quelles règles levant une alerte pour l’utilisateur ? Et que faire quand un service tiers décide de le bloquer par défaut ? Autant de problèmes qui, à terme, concerneront aussi bien Muse et Amazon que Agentforce et un ERP récalcitrant.
Et comment, dans ce cas, appliquer le principe du moindre privilège ? Celui-ci reste valable mais devient plus complexe à mettre en œuvre. Car l’agent chargé de traiter une réclamation n’a pas constamment besoin de modifier les données du client. Mais, ponctuellement, il peut avoir un accès en écriture.
Ce qui contraint à une gestion beaucoup plus contextuelle des autorisations : durée limitée, périmètre précis, action explicitement autorisée et validation humaine lorsque l’opération présente un risque élevé… et rend la traçabilité d’autant plus importante. Et voilà qu’arrive un nouveau problème.
Comme le montre le cas de Muse, lorsqu’un agent utilise un navigateur pour manipuler un site Web comme le ferait un humain, il contourne en quelque sorte les mécanismes d’intégration traditionnels. Et échappe à la maîtrise que permettrait une API. En d’autres termes, les applications, y compris celles développées en interne à une entreprise, devront proposer des API correctement documentées comprenant des mécanismes d’authentification adaptés aux agents, des droits suffisamment granulaires et contextualisables et une journalisation permettant de reconstruire les actions. Bref, devenir agent-ready.
Photos : Anirudh / IMP Dariush / sur Unsplash
À LIRE AUSSI :
À LIRE AUSSI :