Secu
Cyberattaque chez Intermarché et U : les frigos connectés révèlent leurs failles
Par Laurent Delattre, publié le 12 octobre 2026
En détournant les fonctions de dégivrage de systèmes frigorifiques, des pirates ont provoqué d’importantes pertes dans plusieurs enseignes françaises de la distribution. Une attaque qui rappelle que la cybersécurité des équipements industriels reste un sérieux angle mort des DSI.
Les cyberattaques sur les équipements industriels se sont multipliées ces dernières années, particulièrement contre les systèmes SCADA et les automates programmables industriels (API), conçus à l’origine pour des réseaux isolés et rarement pensés pour résister à une attaque. Les secteurs les plus touchés par de telles attaques sont jusqu’ici l’industrie manufacturière, qui concentre à elle seule plus des deux tiers des attaques par rançongiciel visant des industriels, puis l’énergie et les transports, cibles privilégiées des groupes liés à des États.
Ce qui rend l’attaque sur les grands acteurs de la distribution française assez inédite non seulement en termes de cible mais aussi d’ampleur et de conséquences locales. Elle ne l’est malheureusement pas dans son principe.
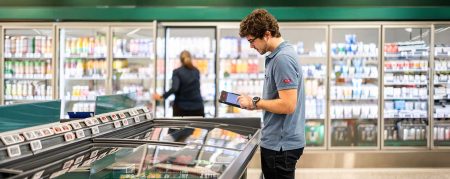
Dans la nuit du 11 au 12 octobre, des systèmes de régulation frigorifique d’Intermarché, Coopérative U, E.Leclerc (certains messages sur les réseaux sociaux laissent à penser que certains Carrefour Market et Monoprix en auraient aussi été victimes, sans confirmation des enseignes) ont été manipulés à distance par des cyberattaquants. Environ 150 Intermarché seraient touchés. Le procédé rapporté est redoutablement simple : forcer le dégivrage en continu, avec une consigne portée à 50 °C. Cette valeur ne signifie pas que les congélateurs ont effectivement atteint cette température. Mais elle a entraîné un dégivrage rapide et irrécupérable qui a totalement interrompu la production de froid. Au matin, les marchandises étaient invendables. Des palettes entières à jeter… Deux magasins alsaciens auraient déjà subi 270 000 euros de pertes cumulées. À l’échelle nationale, les dommages pourraient atteindre plusieurs millions d’euros.
Pourtant, l’attaque n’est pas nouvelle en soi. Dès 2022, seize supermarchés russes puis quarante magasins israéliens équipés de contrôleurs frigorifiques Danfoss AK-SM 800 avaient subi des cyberattaques. Le fabricant le rappelait encore dans une note publiée en octobre 2025, les installations compromises n’étaient protégées ni par un pare-feu adapté ni par un VPN.
Peut-être plus grave encore, en août dernier, les chercheurs de la Team82 de Claroty avaient clairement dévoilé les vulnérabilités des systèmes frigorifiques Danfoss (encore eux). Ce sont précisément ces failles qui semblent avoir été exploitées cette nuit.
Trois vulnérabilités et des milliers d’interfaces exposées
Le système de supervision Danfoss AK-SM 800A, successeur du 800 (exploité dans les attaques de 2022), centralise alarmes, consignes de température, horaires de dégivrage et télémaintenance. Son interface Web permet aux frigoristes d’intervenir sans déplacement.
Pratique, mais risqué lorsque cette interface reste accessible depuis Internet. Ce qui semble le cas dans toutes les attaques de la nuit.
Les chercheurs de Claroty avaient repéré 2 765 interfaces AK-SM 800A publiquement exposées. Leur analyse du firmware avait révélé trois vulnérabilités inquiétantes. La CVE-2025-41450 permettait de contourner l’authentification grâce à un « code du jour » calculé à partir de la date du contrôleur. Une fois authentifié, un attaquant pouvait exploiter la CVE-2025-41451 : des champs de configuration des alertes par courriel autorisaient une injection de commandes système, jusqu’à l’exécution de code à distance. Enfin, la CVE-2025-41452 permettait de modifier la configuration du serveur Nginx embarqué et de provoquer un déni de service.
Danfoss a corrigé la faille d’authentification dès 2025 avec la version R4.2, puis les trois vulnérabilités avec le firmware R4.3.1. Mais d’après les premières informations en notre possession, les équipements touchés cette nuit tournaient encore sur des versions antérieures à la branche 4. Autrement dit, le correctif de la faille principale était disponible depuis environ dix-sept mois !
Qui surveille réellement les automates des magasins ?
Pour les DSI et RSSI de ces enseignes, l’affaire est pour le moins embarrassante. Mais le cocktail qui en est à l’origine est assez connu : les contrôleurs frigorifiques relèvent généralement des services techniques, leur maintenance de prestataires spécialisés et leur connectivité du réseau d’entreprise (donc directement de l’IT). Mais qui inventorie les firmwares ? Qui audite les accès distants des frigoristes ? Et qui vérifie que les contrôleurs obsolètes ne sont pas directement exposés sur Internet ?
VPN, bastion d’administration, segmentation IT/OT et mises à jour constituent des premiers remparts élémentaires. Apparemment, pas systématiquement employés. Et au-delà, il convient aussi de prévoir des sécurités locales indépendantes : limitation du dégivrage, rejet des consignes aberrantes, alarmes autonomes. Les équipements, ou plus simplement leurs fabricants, ne le permettent pas toujours.
La cyberattaque industrielle de cette nuit met à nouveau en exergue les zones d’ombre des convergences IT/OT et les angles morts auxquels les DSI sont encore confrontés notamment sur ce type d’équipements, connectés, mais déployés à l’Edge dans des magasins parfois très éloignés des sièges opérationnels de l’IT.
Les RSSI de ces enseignes viennent de voir revenir tout en haut de leurs tableaux de bord deux questions que bien des DSI d’autres secteurs vont aussi devoir se reposer : comment une simple commande distante peut-elle suffire à détruire autant de marchandises et combien d’autres équipements connectés, dans les magasins comme dans les usines, disposent du même pouvoir de nuisance ?
Photo : Danfoss
À LIRE AUSSI :
À LIRE AUSSI :