Secu
Cybersécurité : Spie construit l’avenir de son SOC avec des agents IA
Par Reynald Fléchaux, publié le 14 octobre 2026
Le groupe français a testé des agents pour automatiser les investigations sur les incidents de sécurité. Un galop d’essai qui a déjà convaincu le responsable du SOC de Spie : 96% des verdicts produits par l’IA ont été approuvés par les analystes en interne.
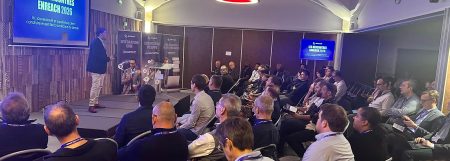
Confier l’investigation sur les événements de cybersécurité à des agents IA : c’est l’évolution que prend l’éditeur français Sekoia, qui propose une solution pour les SOC des entreprises. Afin de tester la maturité et l’impact de cette approche, l’éditeur breton a pu compter sur le groupe Spie (10,4 Md€ de chiffre d’affaires, 55 000 personnes), qui a mené, durant l’été, une expérimentation au sein même de son SOC. « Face à l’augmentation des menaces menées avec l’IA, nous n’avons pas d’autre choix que d’accélérer nos capacités de détection et de réponse, également grâce à l’IA », indique Sébastien Louis, le RSSI groupe de Spie, qui s’exprimait lors des Assises de la cybersécurité (Monaco, du 7 au 10 octobre).
Client de la solution Sekoia depuis début 2024, Spie emploie une dizaine de personnes dans son SOC interne, assurant les niveaux 2 et 3, le tri des incidents (soit le niveau 1) étant pris en charge par un MSSP. Le dispositif gère plus de 43 000 alertes par mois sur l’ensemble des filiales du groupe.
Au cours de son expérimentation du potentiel de l’agentique, Spie a confié les analyses des événements liés à 80 règles de détection à Roy, l’agent de Sekoia chargé des investigations sur les incidents. « Quand une alerte survient, nos analystes mènent un gros travail de collecte de données, d’interrogation de différentes sources, de validation d’hypothèses, d’approfondissement via l’interrogation des CTI et de documentation de leur raisonnement. Autrement dit, cinq étapes sur six consistent à rassembler, à corréler et à formaliser des preuves. Seule la décision finale nécessite le jugement humain », détaille Dimitri Farcy, qui dirige les activités SecOps de Spie.
Se concentrer sur l’essentiel, sans perdre en couverture
Ces cinq étapes apparaissent comme autant de cibles toutes trouvées pour un agent d’IA spécialisé. « L’automatisation de ces investigations permet à nos analystes de passer du temps sur des événements plus complexes, ayant une forte valeur ajoutée, sans remettre en cause notre couverture de détection », résume l’expert. Sans oublier une homogénéisation des investigations, quelle que soit l’expérience de l’analyste en charge d’un dossier (l’agent de Sekoia s’appuyant, pour chaque règle, sur un runbook modifiable décrivant ses différentes actions).
Comme le précise Dimitri Farcy, le système agentique ne se contente pas de produire un résumé à partir d’une alerte, mais effectue la démarche d’investigation de bout en bout : récupération du contexte, interrogation des sources disponibles, formulation d’hypothèses, recherche d’éléments de preuve, corrélation des éléments pour proposer un verdict documenté. « Pour un SOC, la promesse est très forte. Mais les exigences le sont tout autant : le résultat doit être techniquement juste, reproductible, explicable et entièrement traçable, souligne le responsable de la sécurité opérationnelle. L’agent doit apporter une réduction des temps d’investigation, sans introduire de nouvelles charges de travail aux analystes. » Bref, la barre est haute.
Un agent « qui fait le job sur le bruit de fond »
Un cahier des charges auquel semble toutefois répondre l’expérimentation, menée dans les conditions de production normales, selon les équipes de Spie. « Une investigation agentique qui fournit des preuves permettant de valider le verdict devient opérationnelle », tranche Dimitri Farcy.
Et ce serait donc le cas puisque, lors de ce PoC de trois mois au cours duquel Roy a traité plus de 35 000 alertes, les verdicts proposés par Roy ont été laissés inchangés par les analystes dans 96% des cas. Un taux de précision d’autant plus probant que, durant l’expérimentation, les analystes ont mené leurs travaux d’investigation en parallèle, pour disposer d’une base de comparaison solide. Par ailleurs, autre facteur rassurant, 100% des faux positifs isolés par l’agent en étaient bien, selon les équipes de Spie. « Est-ce que le verdict produit est cohérent avec la décision finale de l’analyste ? Est-ce que le contexte collecté est pertinent ? Est-ce que les corrélations accélèrent réellement la qualification des alertes ? Et, surtout, est-ce que les analystes gagnent du temps sans perdre confiance dans le résultat ? Clairement, la réponse à ces questions est affirmative », résume Dimitri Farcy. Pour ce dernier, Roy « fait le job sur le bruit de fond », autrement dit sur les alertes classiques, qui mobilisent les analystes sur des sujets à faible valeur ajoutée.
En s’appuyant sur ces premiers résultats, Spie imagine désormais augmenter le nombre de règles de détection confiées à l’agent, mais aussi accroître le niveau d’automatisation, en particulier sur les règles où les verdicts posés par Roy s’approchent de la perfection. L’idée ? Automatiser non plus seulement des analyses, mais également des actions : fermeture d’alertes pour les faux positifs, actions d’endiguement, désactivation de comptes, demande de revue humaine…
« Le retour des 11 analystes qui ont travaillé sur les comparaisons entre les verdicts de Roy et les analyses manuelles est unanime : le gain de temps est énorme », souligne Dimitri Farcy. Sur la qualification des alertes, le groupe de services multi-techniques estime être a minima deux fois plus rapide, et jusqu’à cinq fois dans certains cas, voire davantage. « Ce qui nous donne du temps pour faire autre chose que de regarder des alertes générant davantage de bruits que de valeur ajoutée », souligne l’expert SecOps. L’arrivée des agents sur ces phases d’analyse devrait d’ailleurs faire bouger les lignes de l’organisation. « Le niveau 1 est voué à disparaître en grande partie », estime Dimitri Farcy, qui évoque également la croissance des activités offensives et une croissance des moyens de CERT au détriment du SOC. « La question RH se pose dans un grand nombre d’organisations. Notre objectif n’est pas de réduire les effectifs, mais bien d’augmenter la valeur ajoutée des tâches confiées à nos analystes », rassure le RSSI Sébastien Louis.
Test étendu à 1000 clients de Sekoia
Ce premier galop d’essai effectué, Sekoia a déployé Roy gratuitement auprès de 1000 autres clients, sur tous les continents. Depuis un mois, le système agentique spécialisé, qui tourne sur les GPU de l’éditeur rennais et sur des modèles qu’il a choisis, a mené quelque 400 000 investigations, pour un ratio d’environ 90% de verdicts laissés inchangés par les analystes concernés et un temps moyen de production de l’investigation de 88 secondes. « Spie avait mené tout un travail de sélection des règles à appliquer, d’où des résultats un peu supérieurs. Mais, même sans configuration, le résultat est plutôt intéressant », estime Georges Bossert, cofondateur et directeur technique et produit de Sekoia.
Ce dernier ajoute que ses équipes travaillent aujourd’hui sur la prise en compte des feedbacks (autrement dit, la manière dont les verdicts peuvent améliorer automatiquement la posture de sécurité future) et sur l’ouverture à Roy du catalogue d’intégrations maison, comprenant environ 350 solutions tierces. De quoi donner à l’agent de nouvelles sources d’investigation, même quand la donnée n’est pas disponible directement dans le SIEM.
Photo : Spie
À LIRE AUSSI :
À LIRE AUSSI :