Secu
Chez Bank of America, Mythos fait exploser les besoins de remédiation de failles
Par Reynald Fléchaux, publié le 19 octobre 2026
La banque américaine a engagé 1 000 prestataires supplémentaires pour colmater des vulnérabilités logicielles révélées par les modèles d’IA les plus avancés, dont Mythos d’Anthropic. Une opération commando qui illustre le décalage entre l’accélération de la découverte des failles et les capacités des entreprises à les corriger.
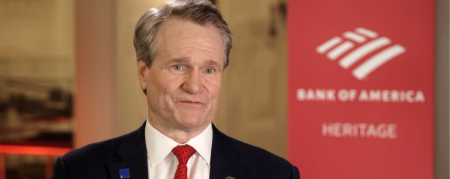
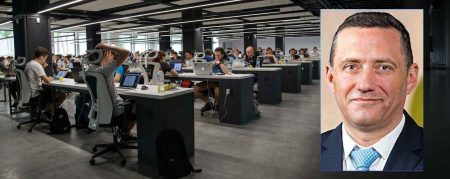
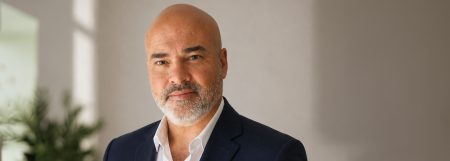
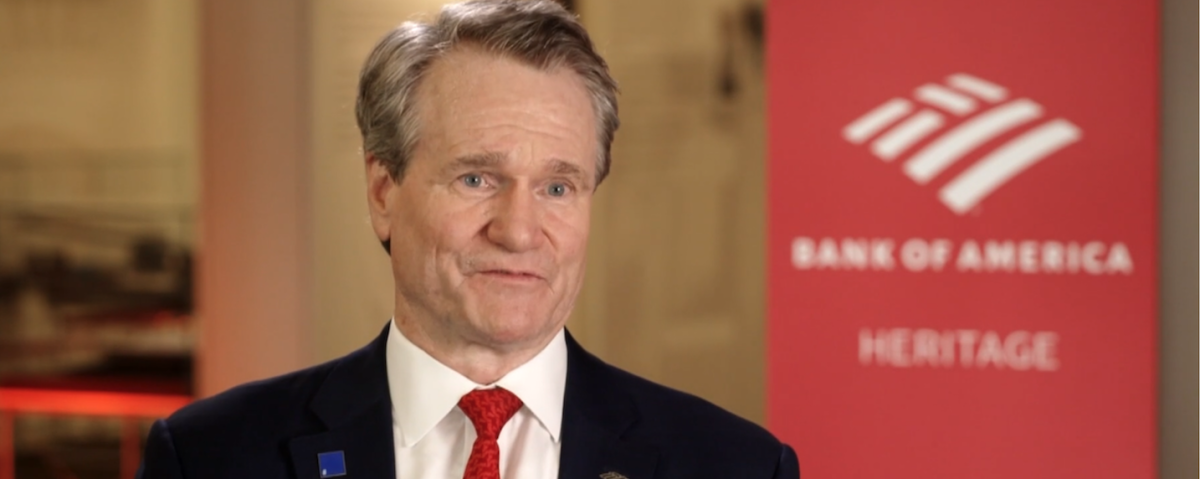
Mille prestataires supplémentaires pour corriger des failles de sécurité. C’est le renfort qu’a dû mobiliser Bank of America après l’arrivée de modèles d’IA capables de découvrir des vulnérabilités jusqu’alors passées sous les radars des outils traditionnels. Lors de la présentation des résultats trimestriels de BofA, le 14 octobre, son PDG Brian Moynihan (en photo ci-dessus) a expliqué avoir fait appel à ces consultants dès le deuxième trimestre 2026, en complément de quelque 3 000 collaborateurs déjà affectés à une opération qui concerne aussi bien les développements internes que les logiciels fournis par des éditeurs.
La banque entend notamment traiter les vulnérabilités mises en évidence par Mythos, le modèle d’Anthropic qui sait à la fois repérer et exploiter des failles logicielles. Mais ces capacités pourraient également être utilisées par des attaquants. « Ce risque est réel », a souligné Brian Moynihan dans un entretien accordé à CNBC, expliquant que l’arrivée des modèles les plus avancés avait conduit les responsables de la banque à accélérer leurs travaux de sécurisation. Les 1 000 prestataires étaient toujours sur le pont à la mi-octobre.
Mythos, changement d’échelle dans la détection
Dévoilé en avril dans le cadre de Project Glasswing, Mythos Preview a marqué un saut qualitatif pour l’IA appliquée à la cybersécurité. Anthropic a réservé l’accès à ce modèle à un groupe d’organisations sélectionnées, notamment des éditeurs de logiciels, fournisseurs cloud et spécialistes de la sécurité, afin de rechercher et corriger les vulnérabilités avant que ces capacités ne puissent être exploitées plus largement.
Les premiers résultats donnent la mesure du changement d’échelle. Selon Anthropic, les partenaires de Glasswing ont identifié au moins 129 000 vulnérabilités vérifiées entre avril et juillet, auxquelles s’ajoutent 5 500 failles découvertes par les propres analyses de l’entreprise d’IA jusqu’en octobre. Plus de 33 000 de ces vulnérabilités sont classées critiques ou de sévérité élevée. Bank of America n’a précisé ni le nombre de failles concernant ses systèmes ni leur sévérité.
La correction ne suit pas le rythme
Pour les entreprises, ce déluge génère des charges très importantes : les vulnérabilités doivent être évaluées, priorisées, testées pour limiter les impacts sur la production et, enfin, corrigées. Le processus se complique lorsque la faille concerne un progiciel ou une bibliothèque maintenue par un tiers, dont il faut parfois attendre le correctif. C’est ce décalage que matérialise le renfort massif décidé par Bank of America. La situation pose aussi la question du stock de vulnérabilités accumulées dans les applications legacy. Mythos et d’autres modèles avancés en cyber peuvent mettre au jour des failles anciennes que les méthodes précédentes n’avaient pas identifiées.
200 M$ pour la remédiation et la lutte contre le blanchiment
L’effort exceptionnel de BofA se retrouve dans ses comptes. En commentant les résultats du troisième trimestre, Brian Moynihan a évoqué plus de 200 M$ de dépenses supplémentaires liées à deux chantiers : la remédiation associée à Mythos et les travaux de mise en conformité des dispositifs de lutte contre le blanchiment d’argent. Bank of America s’attend toutefois à voir ces dépenses diminuer à mesure que les correctifs seront déployés. Les 1 000 consultants constituent donc, selon son dirigeant, un renfort temporaire plutôt qu’une augmentation pérenne des effectifs.
Si aucun autre grand établissement financier n’a dévoilé les coûts ou efforts spécifiques qu’il consent pour remédier à la vague de failles détectées par les modèles d’IA avancés, la banque néerlandaise ING a indiqué, en mai dernier, réexaminer son cycle de gestion des vulnérabilités afin de réduire encore le délai entre découverte et correction. En France, Crédit Agricole a expliqué, en juin, travailler à « rentrer dans le cercle Glasswing », soit le petit groupe d’entités ayant accès à Mythos. L’adhésion définitive de la banque mutualiste au projet d’Anthropic n’a toutefois pas été confirmée à ce stade, pas plus que celle d’Orange, autre organisation hexagonale citée comme bénéficiaire potentiel du programme.
À LIRE AUSSI :
À LIRE AUSSI :