Secu
Aux Assises de la cybersécurité, à Monaco, l’heure des vérités plutôt que des miracles
Par Guillaume Perissat, publié le 13 octobre 2026
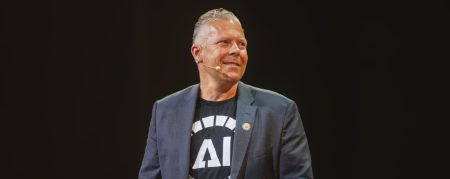
Au Grimaldi Forum, la 26e édition des Assises de la cybersécurité a placé les décideurs face à une double urgence : regarder les vulnérabilités en face et résister aux promesses de solutions miracles, notamment autour de l’intelligence artificielle. Lors de la conférence d’ouverture, Vincent Strubel, directeur général de l’ANSSI, a appelé à davantage de transparence, de fermeté et de pragmatisme. Un discours qui tranche avec l’emballement technologique ambiant.
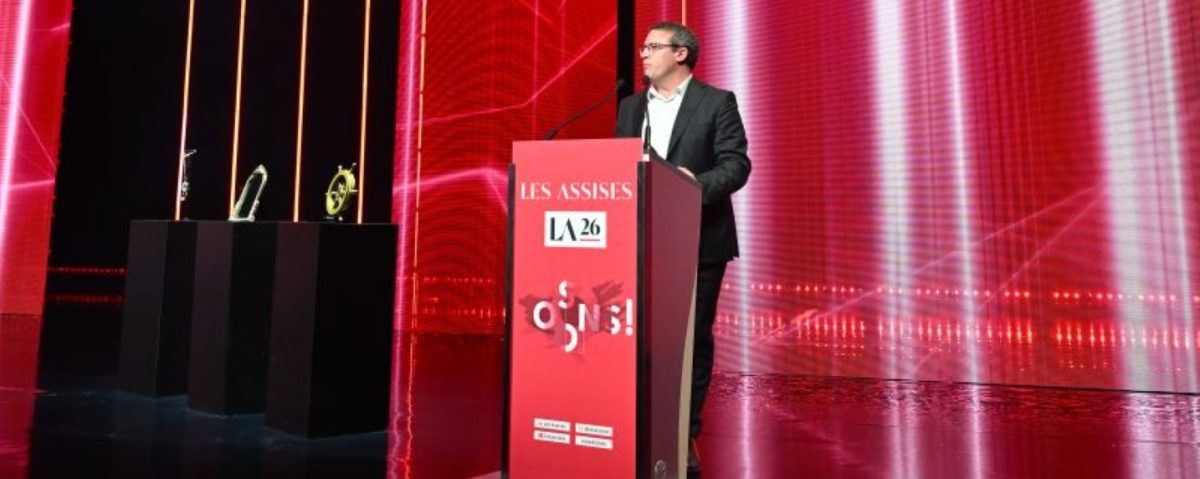
«Plomber l’ambiance, les attaquants l’ont déjà fait ». La formule de Vincent Strubel a le mérite de poser immédiatement le décor. Depuis la tribune des Assises de la cybersécurité, à Monaco, le directeur général de l’ANSSI n’a pas cherché à rassurer son auditoire à coups de promesses technologiques. Il l’a plutôt invité à affronter la réalité : celle des attaques, mais aussi celle des vulnérabilités qu’elles révèlent dans les organisations.
Pour cette 26e édition, placée sous le thème « Osons ! », le message est clair. Oser, ce n’est pas céder à l’enthousiasme pour la prochaine technologie à la mode. C’est accepter d’évaluer lucidement l’état de la sécurité numérique, d’assumer l’ampleur du chantier et de s’attaquer aux faiblesses qui persistent, même lorsqu’elles sont connues depuis longtemps.
Ce chantier qui nous attend
Le patron de l’ANSSI insiste d’ailleurs sur ce point : « il faut aussi avoir le courage de dire et de répéter que régler ce problème, c’est un chantier colossal qui va prendre du temps et des moyens ». Et d’ajouter qu’il n’y a pas de « solutions miracles », qu’il est inutile de perdre du temps à chercher une « hydroxychloroquine de la cybersécurité ».
Dans un secteur où les annonces se succèdent à un rythme soutenu, le propos a valeur de rappel. La cybersécurité ne manque ni d’innovations ni de discours ambitieux. Ce qui lui fait parfois défaut, c’est la constance nécessaire pour transformer les recommandations en pratiques durables.
Faire la lumière sur les vulnérabilités
Pour Vincent Strubel, la première exigence est celle de la transparence. Le rapport de l’agence sur la DGFiP est passé par là. Mais au-delà des obligations qui peuvent s’imposer au secteur public, il faut retenir de cette intervention que les attaques ne doivent pas seulement être considérées comme des crises à surmonter. Elles doivent également être analysées pour ce qu’elles révèlent des fragilités des systèmes et des organisations. Bref, après la crise, le post-mortem.
Cette démarche suppose une certaine humilité. Elle implique de reconnaître les failles, de partager les enseignements et de ne pas chercher systématiquement à minimiser les difficultés. Le directeur général de l’ANSSI y voit même une forme d’obligation morale.
L’agence travaille à renforcer cette transparence, avec l’ambition de favoriser une prise de conscience à grande échelle. Malgré les « pudeurs » et les réticences. Mais prendre conscience du problème ne suffit pas. Encore faut-il accepter ce qu’implique sa résolution. Le travail est ingrat, insiste-t-il : il relève davantage de « l’exécution » que de « la conception ».
Le message s’adresse moins aux responsables de la sécurité des systèmes d’information qu’aux directions générales. Les RSSI, du moins ceux et celles que nous avons pu interroger au cours de ces trois jours, ont bien conscience du problème et, trop souvent, de l’ingratitude de la tâche qui leur est confiée. Et l’agentique, poussée par les Comex et adoptée par les métiers, n’arrange en rien leurs affaires. L’un d’entre eux nous confiera d’ailleurs que « son équipe est aujourd’hui condamnée à courir derrière les users sans pouvoir prendre le temps de bâtir un véritable cadre ».
Plus d’autorité pour passer à l’action
Cette exigence d’exécution conduit à une autre question : celle du pouvoir d’agir. Pour Vincent Strubel, la cybersécurité a également besoin de davantage d’autorité, afin de pouvoir imposer certaines mesures plutôt que de s’en remettre uniquement à la bonne volonté des organisations.
Le directeur général de l’ANSSI évoque à ce titre les avancées obtenues durant l’été auprès des administrations françaises, ainsi que les perspectives ouvertes par la directive européenne NIS 2 et le Cyber Resilience Act (CRA). Si NIS 2 doit renforcer les obligations de gestion des risques et de sécurité pour les entités concernées, le CRA vise notamment à relever le niveau de cybersécurité des produits comportant des éléments numériques.
Le calendrier et les modalités de mise en œuvre restent toutefois déterminants. La directive NIS 2 demeure confrontée aux délais du processus législatif français, tandis que le CRA s’inscrit dans une trajectoire réglementaire européenne progressive.
Dans un domaine où les arbitrages économiques conduisent parfois à reporter les investissements jugés non prioritaires, la contrainte réglementaire peut devenir un levier pour faire avancer les dossiers, d’où le questionnement du directeur général de l’ANSSI quant au « modèle économique » qui parviendra à rendre la cyber attractive pour les directions générales.
L’IA ne dispense pas des fondamentaux
Impossible, évidemment, de parler de cybersécurité sans aborder l’intelligence artificielle. Pour Vincent Strubel, elle constitue avant tout un multiplicateur de force pour les attaquants. Même son de cloche quelques minutes plus tard de la part du général Patrick Touak, chef du commandement du ministère de l’Intérieur dans le cyberespace.
« L’IA, on ne le dira jamais assez, va nous compliquer la tâche », assure le patron de l’ANSSI. Il nous invite à « oser penser par nous-mêmes », notamment en mettant les « grands vendeurs d’IA face à leur responsabilité ». Devant l’accélération de la menace, Vincent Strubel martèle, presque à contre-courant de l’effervescence technologique actuelle : « les bonnes pratiques de base restent le premier rempart ».
Alors oui, « on doit s’emparer de l’IA pour gagner en efficacité notamment », mais à condition d’en vérifier les effets réels et de « sortir d’une dimension un peu marketing qui s’impose partout aujourd’hui ». Selon Vincent Strubel, « l’IA peut permettre des gains, mais encore faut-il les objectiver et les mesurer, car sinon on risque de s’épuiser, là encore, à la recherche de solutions miracles ».
Sortir du buzzword
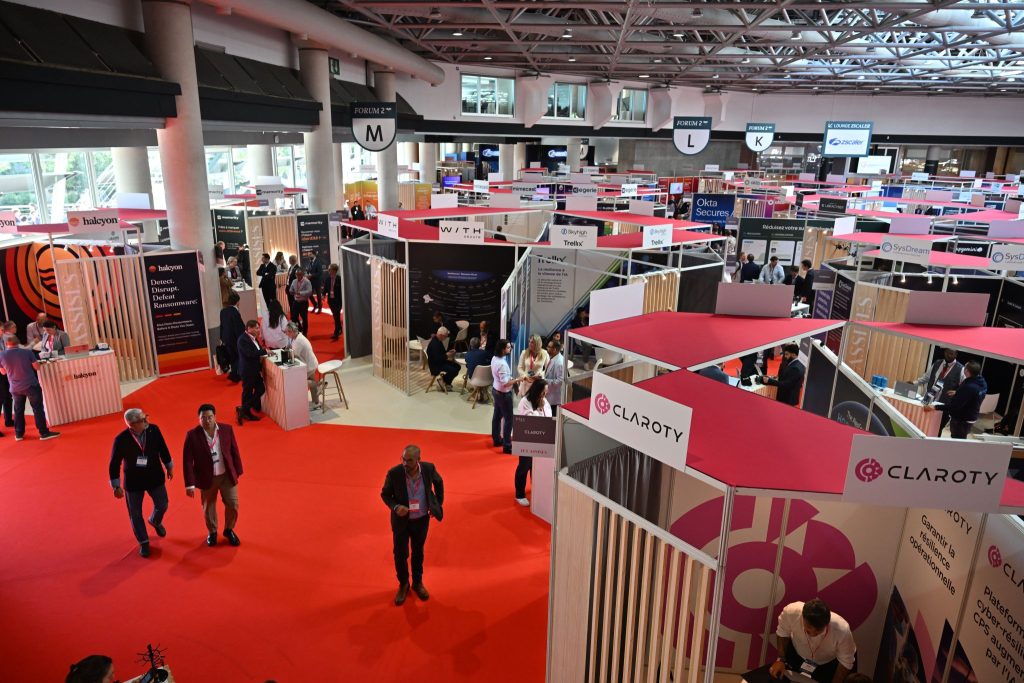
Force est de constater que, parmi les exposants, l’appel du dirigeant de l’ANSSI n’a pas été entendu. Rares étaient les stands sur lesquels IA, AI, agentic ou autre buzzword ne s’affichaient pas. Au point que certains visiteurs se sentaient « perdus » devant la profusion d’intelligence artificielle dans toutes les couches de la cybersécurité, nous expliquera-t-on en marge d’une interview. Pourtant, l’IA n’est pas chose nouvelle : les SOC n’ont pas attendu l’agentique pour automatiser leurs processus de détection et, un peu moins, de réponse.
Or, pour bon nombre de RSSI, l’enjeu est moins d’avoir des agents effectuant telle ou telle tâche dans un EDR ou un SIEM que d’éviter que les salariés de leurs organisations n’élargissent considérablement la surface et les vecteurs d’attaque en multipliant, justement, les agents.
L’appel à la mesure de Vincent Strubel peut donc aussi être perçu comme un appel à la discipline. Sans indicateurs pertinents ni évaluation des résultats, l’IA risque de devenir une nouvelle source de complexité, mobilisant des ressources importantes sans bénéfice démontré. Une autre façon, finalement, de céder au mirage technologique.
À Monaco, l’ANSSI a ainsi rappelé une vérité peu spectaculaire, mais essentielle. En cybersécurité, les progrès les plus décisifs ne sont pas toujours les plus visibles. Ils reposent sur la répétition des bons gestes, la constance des investissements et la capacité à tenir dans la durée. Dans un univers saturé de promesses, le véritable courage consiste peut-être à s’attaquer, enfin, à ce que l’on sait déjà devoir faire.
[articles ids = 108174]
[articles ids = 107867]