Secu
DGFiP : l’ANSSI pointe de trop nombreux angles morts
Par Guillaume Perissat, publié le 30 septembre 2026
Le rapport d’incident de l’ANSSI sur les cyberattaques ayant touché la DGFiP cet été détaille une succession de faiblesses en matière d’identités, de cloisonnement et surtout de supervision. Plus que la sophistication des attaquants, c’est l’absence de corrélation entre des signaux pourtant nombreux qui interpelle.
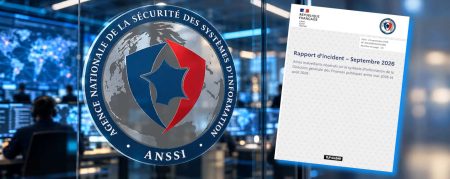
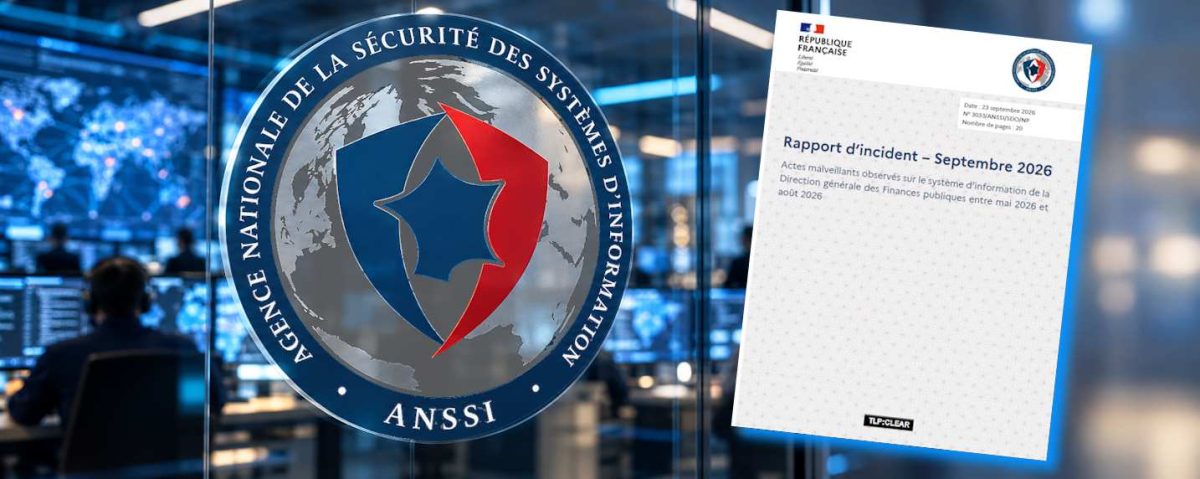
Le « post-mortem » de l’attaque ayant visé la DGFiP au cœur de l’été est riche d’enseignements. Et on ne pourra que remercier l’ANSSI pour sa transparence sur le sujet. Dans un rapport publié le 29 septembre, l’agence ne décrit pas une attaque particulièrement sophistiquée techniquement parlant. Elle identifie au contraire une succession de lacunes ayant permis à l’attaquant de subsister dans le SI et d’en exfiltrer les données.
Remis au Premier ministre le 24 septembre et rendu public le 29 septembre, le rapport reconstitue le déroulé des activités malveillantes observées entre mai et août 2026. Les investigations ont notamment permis de relier ces activités à deux exfiltrations revendiquées les 12 et 13 août, concernant d’une part des données de la plateforme impots.gouv.fr et d’autre part des données cadastrales.
L’attaque avait évidemment commencé bien avant ces revendications. Entre le 2 et le 8 mai, « plusieurs connexions sur le portail internet de la gestion publique (PIGP) sont enregistrées avec le même compte compte-dgfip-1 1 depuis 3 localisations distinctes. Ces connexions sont suspectes car elles sont initiées depuis des adresses IP catégorisées comme malveillantes, géolocalisées en France et en Inde » nous apprend le rapport de l’ANSSI.
Puis c’est l’enchaînement, jusqu’à plusieurs exfiltrations de données entre juin et juillet 2026. Les attaquants ont ainsi passé plusieurs mois à explorer les systèmes d’information, à latéraliser et à collecter les accès. Sans surprise, cette ou plutôt ces cyberattaques s’inscrivaient dans la durée, non par une intrusion brève et brutale.
Des identifiants volés et des accès légitimes
L’ANSSI identifie une première faiblesse dans la gestion des identités. Sur plusieurs mois, les attaquants ont récupéré plusieurs dizaines de couples identifiant-mot de passe appartenant à des agents de la DGFiP. L’Agence estime que ces identifiants ont probablement été dérobés par des infostealers installés sur des équipements non administrés par la DGFiP, notamment des appareils personnels.
Elle n’a en revanche identifié ni attaque par force brute ni credential stuffing. Ce qui sous-entend que les attaquants disposaient directement des mots de passe. Dans le cas des données cadastrales, c’est le compte et le poste d’un géomètre-expert qui a été compromis. Enfin, c’est par la compromission « d’un autre ministère » que les attaquants ont eu accès au Réseau Interministériel de l’État.
Le problème est ensuite aggravé par l’absence d’authentification forte, ou sa défaillance, sur certains accès sensibles. L’ANSSI identifie ainsi « l’absence d’authentification forte sur deux portails [ADER et PIGP] dont l’un donnant accès à des ressources sensibles sur le RIE ».
Dans le cas du portail APEX, utilisé pour accéder aux données cadastrales, un mécanisme d’authentification existait bien, mais reposait notamment sur un code à usage unique transmis par courrier électronique. La compromission du poste d’un géomètre-expert a ainsi permis de récupérer les éléments nécessaires au contournement de cette protection.
Des chemins de rebond trop ouverts
Vient ensuite le problème de l’architecture. L’ANSSI constate que certaines applications sensibles de la DGFiP sont exposées sur Internet ou accessibles depuis le RIE sans cloisonnement suffisant.
Cette situation a offert aux attaquants des possibilités de latéralisation depuis des infrastructures appartenant à d’autres organismes. Dans le cas présent, certaines ressources de la DGFiP ont ainsi pu être atteintes après la compromission d’infrastructures du ministère de l’Éducation nationale.
Le rapport relève également que l’Éducation nationale avait signalé dès le 9 juin un incident sur son propre périmètre et transmis 17 marqueurs techniques aux équipes de réponse concernées. Le délai entre la détection de cet incident, son analyse et l’exploitation de ces informations pour protéger les autres périmètres constitue donc lui aussi un point d’amélioration identifié par l’ANSSI.
Détecter c’est bien, corréler c’est mieux
C’est d’ailleurs la partie consacrée à la supervision qui constitue le passage le plus intéressant du rapport. Aucune des deux vagues d’exfiltration n’a été détectée, ni par les dispositifs de la DGFiP ni par ceux de l’ANSSI. Et pourtant, des signaux existaient !
Dès le mois de mai, certaines activités suspectes avaient été détectées, notamment des tentatives de connexions au PIGP de plusieurs comptes à partir d’une même adresse IP. Le mot de passe de l’un de ses comptes a même été modifié par le SOC DGFIP. À cela s’ajoutaient des connexions nocturnes, des connexions via VPN et des adresses IP situées notamment en Inde ou déjà identifiées comme malveillantes.
« Ces paramètres pris individuellement ne permettent généralement pas d’identifier des comportements suspects sans générer d’importants volumes de faux positifs, néanmoins la corrélation de plusieurs d’entre eux aurait pu permettre de lever des alertes » écrit l’ANSSI.
D’autant que l’agence relève des volumes de données inhabituels : 11 Go de données échangées entre le 22 et le 25 juin, puis 3 Go entre le 21 et le 23 juillet. « Le volume cumulé de requêtes que l’attaquant a dû générer pour orchestrer l’exfiltration de donnée aurait dû déclencher des alertes » note l’ANSSI.
Les angles morts de la supervision
C’est précisément là que le rapport devient particulièrement instructif : les données nécessaires à la détection existaient, mais elles n’étaient pas transformées en signal de sécurité exploitable.
D’un côté, « l’ANSSI ne dispose pas de supervision applicative sur [le] périmètre [concerné] ». De l’autre, le SOC de la DGFiP ne supervisait pas le portail ADER, utilisé par les attaquants pour l’une des exfiltrations. Enfin, les sondes de l’agence étaient positionnées sur les points d’entrée et de sortie du RIE ainsi que sur Internet, mais elle ne disposait pas des journaux applicatifs des systèmes concernés.
Les attaquants utilisant des comptes parfaitement légitimes, les seules observations réalisées au niveau réseau ne permettaient pas de distinguer efficacement une activité normale d’une activité malveillante. En d’autres termes, le SOC et l’ANSSI pouvaient voir le trafic mais n’avaient pas la capacité de comprendre ce que l’utilisateur faisait réellement dans l’application.
C’est un problème de corrélation avant d’être un problème d’outils. Car le rapport ne met pas simplement en évidence un manque de capteurs ou l’absence d’un outil de sécurité particulier. Il révèle surtout un défaut de couverture et de corrélation.
Prise « individuellement », un volume de données important n’est pas forcément suspect. Une connexion nocturne non plus. Une adresse IP étrangère peut éventuellement correspondre à un usage légitime. Et un grand nombre de requêtes peut être lié au fonctionnement normal d’une application.
Mais un compte compromis qui se connecte à une heure inhabituelle, depuis une adresse IP atypique, interroge massivement une base puis génère plusieurs gigaoctets de trafic… c’est un scénario radicalement différent. Mais encore faut-il que ces informations soient disponibles au même endroit et que le SOC puisse les corréler.
De la protection du périmètre à la surveillance de l’usage
Le plan d’action défini par l’ANSSI avec la DGFiP prévoit justement de renforcer plusieurs de ces dimensions : généralisation de l’authentification forte, limitation de l’utilisation d’identifiants depuis des équipements non maîtrisés, extension de la supervision aux applications métier, renforcement du cloisonnement et, surtout, « les applicatifs doivent systématiquement être mis en supervision dans un SIEM, et des mesures de restriction doivent être appliquées ».
Le cas DGFiP montre ainsi les limites d’une approche de cybersécurité fondée principalement sur la protection du périmètre. Les attaquants n’ont pas eu besoin de neutraliser les dispositifs de défense : ils ont, pour une large part, utilisé des identités légitimes et des chemins techniquement autorisés.
Filons la métaphore : malgré de puissants remparts bien gardés, les attaquants sont passés sans être inquiétés par la grande porte. Et une fois à l’intérieur, ils ont pu tout simplement exploiter un angle mort critique entre l’accès légitime et l’usage illégitime.
Bref, disposer d’une multitude outils de sécurité ne garantit pas leur efficacité si l’organisation ne peut pas relier leurs signaux. Cette problématique dépasse d’ailleurs la seule DGFIP. L’ANSSI a lancé début septembre le dispositif REACTIV, destiné à renforcer son intervention auprès des ministères face aux compromissions de comptes et aux violations de données. L’objectif affiché est notamment de mieux circonscrire les attaques et de lutter plus rapidement contre les exfiltrations. Et, peut-être, de mieux superviser l’ensemble des signaux qui remontent des SI des uns et des autres.
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :