Secu
Tony Ghilain (Decathlon) : « Il a toujours été plus simple de casser que de réparer »
Par Laurent Delattre, publié le 20 novembre 2026
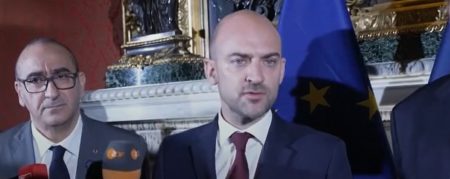
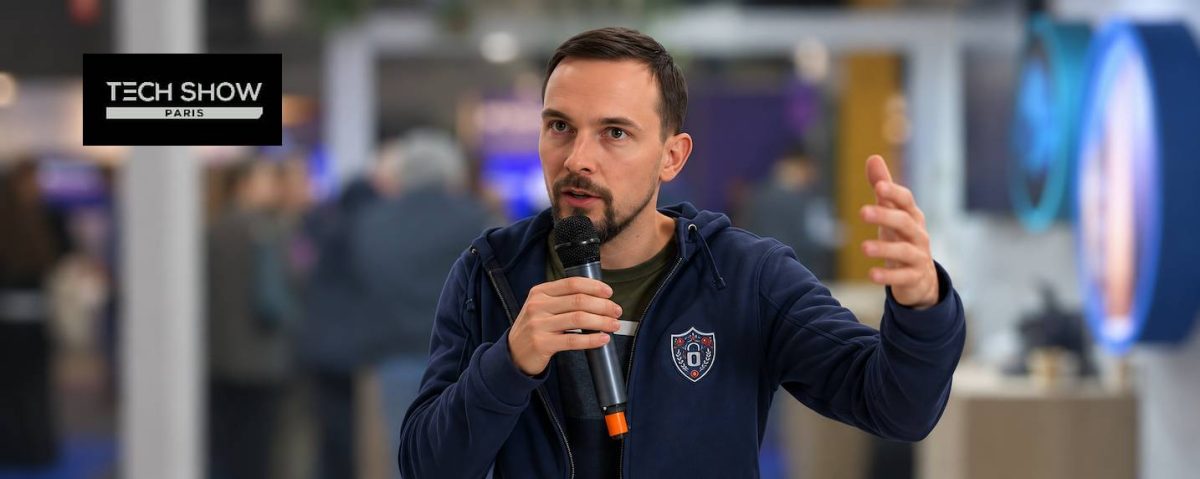
L’IA donne des ailes aux hackers… et quelques sueurs froides aux équipes cyber de Decathlon. Entre attaques automatisées, agents pirates et vibe coding sauvage, les entreprises doivent revoir leurs défenses. Sur notre plateau TV au Tech Show Paris 2026, Tony Ghilain, Senior Cybersecurity Strategist & Governance chez Decathlon, raconte comment le géant du sport fait face à cette nouvelle donne. En l’occurrence avec lucidité et une bonne dose d’humour…
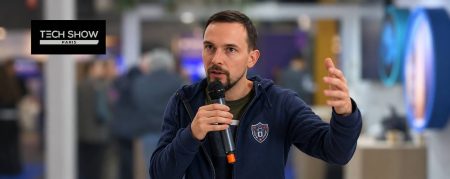
Sur le plateau TV d’IT for Business, installé au cœur du Tech Show Paris 2026 qui se tenait cette semaine, Tony Ghilain est venu raconter son expérience de la cybersécurité offensive. Entre programme de bug bounty, tests d’intrusion dopés à l’IA et multiplication des applications développées en vibe coding par les collaborateurs, le géant du sport offre un terrain d’observation privilégié des nouveaux risques numériques. Avec à la clé quelques enseignements surprenants sur cette course à l’armement entre hackers et défenseurs, que le responsable a bien voulu nous partager…
L’IA, nouvelle arme des chasseurs de failles
Chez Decathlon, la révolution cyber de l’IA ne date pas d’hier. C’est notamment grâce à son programme de bug bounty que l’enseigne a commencé à mesurer le changement.
« Il y a environ deux ans, nous avons vu apparaître de nombreux rapports très soignés, souvent faux, mais malheureusement plus difficiles à identifier comme tels parce que très bien écrits. Nous avons compris que c’était l’IA : les attaquants, les hackers, les hunters avec qui nous travaillons s’en servent désormais beaucoup. »
Mais le phénomène a rapidement dépassé la simple rédaction de rapports. L’IA accélère désormais la découverte et l’exploitation des vulnérabilités, y compris les plus complexes.
« Au-delà du bug bounty, les attaques que nous observons sont plus sophistiquées. Nous avons vu récemment revenir de nombreux buffer overflows, une technique un peu délaissée parce que difficile à exploiter avec des environnements comme PHP ou Node.js. L’IA peut se permettre d’aller chercher plus loin en termes de sophistication. Nous en faisons d’ailleurs l’expérience, puisque nous l’utilisons aussi côté offensif : il est désormais possible, dans certains cas, de créer un POC en 30 minutes, là où il nous fallait auparavant un chercheur en cybersécurité pendant plusieurs mois. »
Des agents pirates… et des contre-attaques plutôt amusantes
Avec l’IA agentique, les cyberattaques entrent dans une nouvelle dimension. Un pirate peut désormais orchestrer des agents, leur fournir des outils de reconnaissance et les laisser explorer les défenses d’une cible.
« Mettons que je sois un hunter, ou quelqu’un de malveillant, et que je veuille pirater decathlon.fr. Je dis à mon IA : “Pirate decathlon.fr.” Je lui ai fourni de nombreux skills, des agents, une couche d’orchestration, ainsi qu’un accès à des outils comme Nmap ou Shodan. À partir de là, je lui demande de scanner, et elle enchaîne une foule d’actions. »
Mais Tony Ghilain évoque aussi une riposte pour le moins originale : piéger les agents attaquants par des injections de prompts glissées dans les messages d’erreur des sites Web, afin de les pousser à exécuter des commandes destructrices sur leur propre machine. Une technique qu’il a déjà rencontrée, sans affirmer qu’elle soit déployée chez Decathlon.
Reste que les agents sont encore loin de remplacer les meilleurs hackers.
« Ces IA attaquent dans tous les sens. À un moment donné, elles finissent par y arriver, par la force des choses, parce qu’elles sont nombreuses et très rapides. Mais pour mener une vraie attaque, comme les attaques étatiques que l’on a pu voir par le passé, il faut un humain derrière. Dans nos pentests assistés par IA, l’IA fait remonter bien des choses auxquelles nous n’aurions pas pensé, mais elle rate aussi des points majeurs que, par expérience, nous avons l’habitude de vérifier. Alors nous la recadrons, ou nous affinons ses skills. Le pentest entièrement automatisé, j’ai encore du mal à y croire pour le moment. »
Le vibe coding sauvage, nouvelle menace intérieure
Mais les hackers ne sont pas les seuls à faire entrer l’IA dans les systèmes d’information. Les collaborateurs aussi. Et parfois sans vraiment se soucier des conséquences.
« Malheureusement, nous avons découvert de nombreuses applications vibe-codées un peu partout chez Decathlon, que ce soit avec les agents et les LLM fournis par l’entreprise ou avec d’autres LLM. Et cela va plus loin : avec des outils comme Base44, trois prompts suffisent pour obtenir un site Internet complet, serveur compris ! »
Des pratiques qui auraient pu provoquer des incidents, heureusement détectées suffisamment tôt. Depuis, l’entreprise a repris la main.
« Le shadow AI est désormais purement et simplement bloqué au niveau du réseau chez nous. Mais le sujet a aussi été pris en compte au plus haut niveau, avec un véritable programme qui dépasse largement le digital et la cyber pour concerner tous les métiers de Decathlon. Le message est simple : nous savons que l’IA augmente les capacités de chacun, et nous voulons accompagner les équipes pour éviter que cela parte dans tous les sens, les aider à trouver de vrais cas d’usage et un vrai ROI. »
Une gouvernance qui se retrouve désormais structurée, avec des outils validés, des accompagnements métiers et des contrôles techniques. Car, comme le rappelle Tony Ghilain, « la confiance n’empêche pas le contrôle ».
Une course-poursuite qui ne fait que s’accélérer
Alors, l’IA profite-t-elle davantage aux attaquants qu’aux défenseurs ? Pour Tony Ghilain, le déséquilibre initial n’a rien d’une surprise.
« L’IA est une nouvelle technologie. Or, chaque fois qu’une nouvelle technologie apparaît, les personnes malveillantes s’en sortent mieux au départ : elles ont plus d’énergie, plus de facilité à s’en emparer et moins de garde-fous pour l’utiliser. Forcément, elles ont pris de l’avance sur nous. Nous traversons aujourd’hui une vraie phase de transition pour rattraper notre retard. »
Car IA ou pas, un vieux principe de la cybersécurité reste inchangé : l’attaquant n’a besoin que d’une faille, tandis que le défenseur doit toutes les colmater. Avec une difficulté supplémentaire que notre invité résume avec malice :
« Il a toujours été plus simple de casser que de réparer. C’est pour cela que je préfère être dans l’équipe offensive plutôt que défensive, et encore moins côté ops ou patching ! Trouver des failles, des portes d’entrée, c’est assez facile. Trouver le moyen de les corriger sans tout casser ni bloquer nos utilisateurs, c’est une autre histoire. Sinon, la solution est simple : on éteint le serveur et tout va bien. Sauf que plus rien ne marche ! »
L’IA ne change donc pas fondamentalement les règles du jeu. Elle accélère simplement la partie. Et oblige les défenseurs à courir toujours plus vite. S’ils le peuvent…
À LIRE AUSSI :
À LIRE AUSSI :