Secu
Quand un agent IA mène seul une cyberattaque
Par Guillaume Perissat, publié le 21 septembre 2026
La cyberattaque autonome par agent d’IA n’est plus seulement un scénario de laboratoire. L’Agence espagnole de protection des données (AEPD) vient de recevoir la première notification d’une violation de données personnelles dans laquelle un agent d’intelligence artificielle aurait lui-même enchaîné plusieurs phases de l’attaque. L’AEPD prend des pincettes et évite la généralisation, mais incite tout de même les RSSI et les DPO à revoir leurs modèles de risque.
L’IA qui écrit des mails de phishing ou aide un attaquant à analyser du code, c’est déjà une réalité. Celle qui prend en charge plusieurs étapes d’une intrusion sans intervention humaine directe vient, elle, de franchir un cap. C’est en tout cas ce que laisse entrevoir un incident actuellement examiné par l’Agencia Española de Protección de Datos (AEPD).
Dans une publication datée du 15 septembre, l’autorité espagnole révèle avoir reçu « la première notification d’une brèche de données personnelles causée par une attaque exécutée par un agent IA ». L’organisation victime, dont l’identité n’est pas dévoilée, a signalé un incident au cours duquel un agent utilisant un modèle de langage connu, mais non divulgué, a recherché des vulnérabilités, accédé au système puis poursuivi son exploration de manière autonome. Une faille identifiée lui aurait finalement permis de modifier des données personnelles et d’accéder à des factures.
Une attaque qui s’enchaîne sans opérateur humain
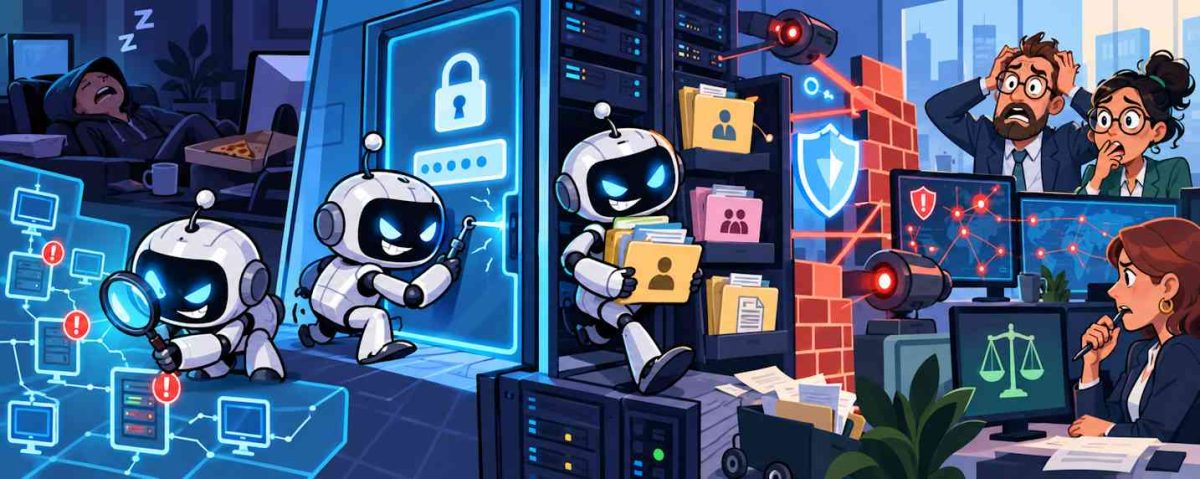
Le détail le plus intéressant ne réside donc pas dans l’utilisation d’un LLM en tant que telle. Il tient à l’autonomie de l’agent. Selon les informations transmises à l’AEPD, celui-ci a commencé par rechercher des vulnérabilités dans des fichiers génériques, avant de réussir un login. Une fois à l’intérieur, il a continué à en rechercher dans l’application et a exploité l’une d’elles.
Autrement dit, l’IA ne s’est pas contentée de fournir une commande ou une suggestion à un opérateur humain. Elle aurait contribué à enchaîner reconnaissance, accès, recherche de vulnérabilité et exploitation. L’affaire Hugging Face, le côté sandbox en moins, l’aspect malveillant en plus.
Pas d’affolement
L’AEPD prend toutefois soin de ne pas surinterpréter ce cas. Les informations dont elle dispose proviennent de la notification de l’organisation concernée et doivent encore faire l’objet d’une analyse approfondie. L’agence précise en outre que l’utilisation d’un modèle donné ne signifie ni que ce modèle a été compromis, ni que l’infrastructure de son fournisseur l’a été, ni que l’outil a été conçu pour des activités malveillantes.
C’est précisément pourquoi l’autorité formule son constat avec prudence. « Cette première notification ne nous permet pas d’établir une tendance statistique », écrit-elle. « Mais elle constitue un signe significatif que les attaques soutenues par l’intelligence artificielle ont cessé d’être un risque théorique. »
Le problème n’est pas la nouveauté de la menace, mais sa vitesse
Bon, on ne va pas se mentir, ce type d’attaque était attendu depuis quelque temps déjà. Et, comme l’indique l’autorité espagnole, l’IA ne crée pas nécessairement de nouvelles techniques d’attaque. Elle peut en revanche réduire drastiquement le temps nécessaire pour les mettre en œuvre, automatiser leur enchaînement et permettre à un attaquant de s’adapter en fonction des résultats obtenus.
Inutile donc de basculer dans le spectaculaire. L’AEPD préfère d’ailleurs le pragmatisme dans ses recommandations : il faut aujourd’hui intégrer, dans les analyses de risques, le scénario d’un agent capable d’agir dans le SI avec une certaine autonomie, et non plus seulement le cas d’un humain utilisant une IA comme copilote.
« Changement qualitatif »
« L’émergence des agents d’IA introduit cependant un changement qualitatif. Un agent peut recevoir un objectif, planifier des tâches intermédiaires, utiliser des outils, exécuter du code, consulter des sources, interpréter les résultats et modifier ses actions de manière autonome, en fonction de ses découvertes », écrit l’homologue ibérique de la CNIL.
Le sujet devient donc autant celui de l’automatisation défensive que de la protection des modèles d’IA. Détection comportementale, contrôle des identités et des privilèges, segmentation, limitation des capacités d’action des agents et mécanismes de validation humaine sur les opérations sensibles prennent une importance supplémentaire.
Taïwan, l’autre précédent de l’été
Le cas espagnol n’est pas isolé. En juillet, pendant quatre jours, des agents IA ont cartographié en toute autonomie 21 systèmes gouvernementaux taïwanais, compromis 85 comptes utilisateurs et exfiltré 2 500 dossiers de personnels. L’affaire a été révélée par le Financial Times mi-août après une enquête de la société israélienne de cybersécurité Dream, spécialisée dans la protection des gouvernements.
Le ministère taïwanais du Numérique (MODA) a confirmé l’incident. Il évoque une attaque venue de l’étranger et une approche hybride, mêlant opérations de piratage classiques et agents IA tels qu’OpenClaw. Pour Kenny Huang, président du Taiwan Network Information Center, il s’agirait du premier cas rendu public d’attaque entièrement automatisée contre un gouvernement, même si selon experts cyber, l’attaque devrait plutôt être qualifiée de « quasi autonome » puisque en partie pilotée par des hackers. Comme en Espagne, les techniques employées n’ont rien d’inédit : la nouveauté tient à l’enchaînement des étapes sans opérateur, et à sa vitesse.
À LIRE AUSSI :
À LIRE AUSSI :