Secu
“Cybercriminels” : Deborah Haddad invite à mieux les connaitre et les comprendre pour les combattre sur la durée
Par Jade Berre, publié le 25 septembre 2026
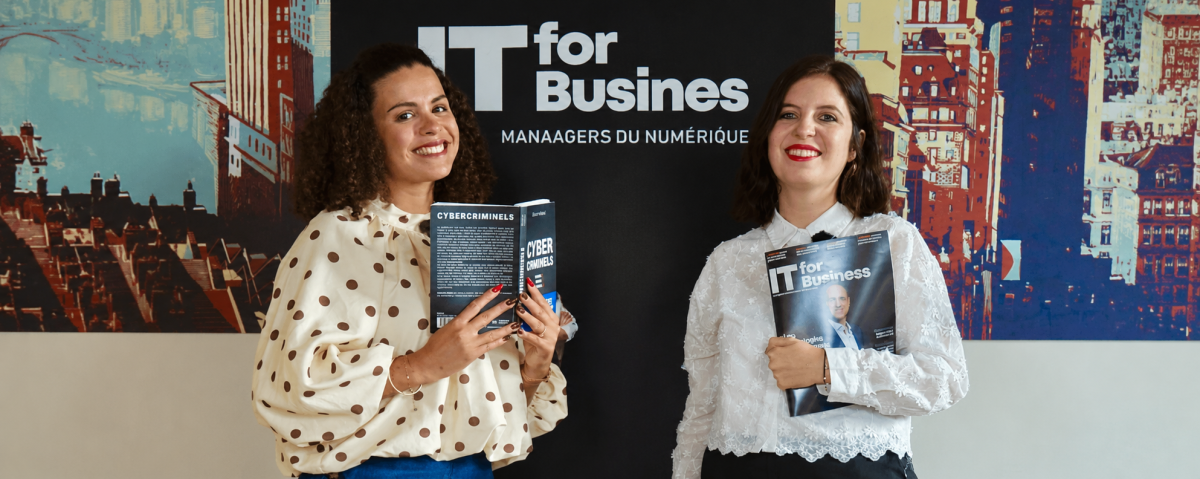
Experte en risque cyber, Deborah Haddad transforme les cybercriminels en véritable objet d’étude. Comprendre son adversaire avant de chercher à le combattre, c’est l’approche défendue par Deborah Haddad dans Cybercriminels : les connaître, les détecter, les combattre.
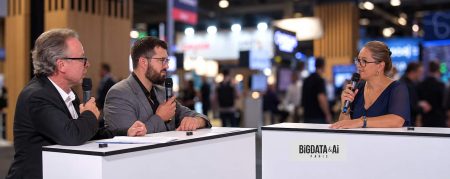
Publié le 11 mars 2026 aux éditions Nouveau Monde, l’ouvrage propose de dépasser la vision purement technique de la cybercriminalité pour s’intéresser à ses acteurs, leurs motivations et leurs modes opératoires. L’essor de l’intelligence artificielle, l’industrialisation des attaques et la structuration des écosystèmes cybercriminels ont ainsi constitué le fil rouge d’une conversation animée au sein du lounge d’IT for Business.
Redéfinir la cybercriminalité et sa topologie associée
Avant de laisser place à la conversation, on peut d’abord se pencher les choix dans l’écriture. À ce titre, la pluralité du titre, « cybercriminels » est intéressante puisqu’elle est liée à divers acteurs, à des modes opératoires disparates, des implantations géographiques et des attaques qui divergent. Vol de données, rançongiciels, extorsion ou encore attaques visant des infrastructures critiques témoignent de la diversité d’un environnement aussi pluriel qu’imprévisible, auquel répondent la réglementation et la sensibilisation. Avec une démarche quasiment sociologique, Deborah Haddad remet en question la définition du cybercriminel donnée par l’ANSSI. L’appât du gain et l’action en faveur d’un Etat ne sont plus les seuls leitmotiv. Le cybercriminel peut aussi être à la solde d’un Etat nation, hacktiviste, insider ou encore terroriste.
L’entreprise, une cible privilégiée
Au-delà de la volonté de vulgarisation terminologique, Deborah Haddad poursuit un objectif : sensibiliser à la connaissance de la menace cybercriminelle en adoptant une approche préventive. Pour elle, « la culture cyber doit être infusée dans les métiers, le transverse, les achats liés aux services informatiques mais aussi par les dirigeants, qui sont des garants de la résilience stratégique d’une organisation ». D’ailleurs, l’entreprise est elle-même devenue une cible de la cybercriminalité, et ce qui fait sa valeur peut paradoxalement contribuer à sa vulnérabilité. Sa nature, son secteur d’activité ou encore l’exploitation des failles de son système d’information peuvent mettre en péril sa sécurité. Parallèlement, la menace peut également être amplifiée lorsque les infrastructures sont critiques. Leur indisponibilité devient alors un moyen de pression supplémentaire pour obtenir le paiement d’une rançon, détaille Deborah Haddad ou accentuer les conséquences d’une compromission des données.
La mécanique insidieuse de la cyberattaque
Ce que l’on retient avant tout du livre, c’est la dimension paradoxale de la cybercriminalité. Alors que l’on perçoit une cyberattaque comme violente et soudaine, force est de constater qu’elle est plutôt insidieuse et profondément analytique. En ce sens, on a le sentiment au fil des pages d’assister à un anthropomorphisme de la cyberattaque : d’abord l’étape de la reconnaissance et de la recherche de vulnérabilités, ensuite la persistance et le contrôle à distance. Enfin, la propagation au sein du système d’information, avant d’aboutir à l’atteinte des données ou des infrastructures.
Un dépassement du cadre technologique nécessaire
Comme le souligne Deborah Haddad, « beaucoup d’entités capitalisent sur des moyens techniques pour se prémunir contre la menace cyber, mais très peu d’entre elles tentent de comprendre à quel type de menace ou d’attaquant elles se heurtent ». A titre d’exemples, l’auteure évoque « la saturation de données, l’exfiltration de données, les délits d’initiés sur marchés de capitaux ou encore la rançongiciel ». Plus loin, le parallèle avec l’IA générative à des fins cybercriminelles est aussi utilisé pour décrire une montée en sophistication de l’attaque réduisant le coût d’entrée au sein de l’écosystème criminel et propice à l’industrialisation de la cybercriminalité.
Alors que l’on s’évertue à croire que l’IA apporte des capacités de réponse à la menace, Deborah Haddad affirme qu’elle « n’introduit pourtant pas de capacités cyber fondamentamentalement nouvelles ». Pour elle, l’instauration d’un système d’information de fondamentaux de cybersécurité ou la supervision humaine sont obligatoires pour se prémunir d’une intrusion. Ainsi, l’experte nous invite à sortir du cadre technique de la cybercriminalité.
Ainsi, avant de vouloir livrer la guerre à la cybersécurité, ne devrait-on pas revenir à une maxime chère à Sun Tzu dans l’Art de la guerre : « qui connaît l’autre et se connaît en cent combats ne sera point défait ; qui ne connaît l’autre mais se connait, sera vainqueur une fois sur deux ; qui ne connaît pas plus l’autre qu’il ne se connait sera toujours défait » ?