Secu
Panorama NIS2 : un défaut d’inventaire plus qu’une incapacité à remédier
Par Laurent Delattre, publié le 02 octobre 2026
Le dernier rapport de Board of Cyber mesure l’exposition internet de 21 700 entités françaises susceptibles de relever de NIS2. Au-delà d’un score moyen de 690/1000 et d’une forte concentration des failles critiques, le Panorama met en lumière un autre indicateur de maturité : la connaissance du périmètre exposé. Peu importe en réalité la taille de la surface d’attaque. Corriger ne prend souvent que quelques semaines. Savoir quoi corriger reste le vrai chantier. Ce qui distingue surtout les organisations les plus matures, c’est leur capacité à entretenir, surveiller et corriger leur exposition dans la durée.
À première vue, le bulletin de santé de nos organisations éligibles à NIS2 est presque rassurant. Du 3 août au 1er septembre, Board of Cyber a évalué depuis Internet la surface d’attaque externe de 21 700 entités susceptibles d’entrer dans le champ de la directive : 2,8 millions d’actifs exposés, 7,4 millions d’observations, 3,25 millions de vulnérabilités dont 533 000 critiques. Chaque entité a ensuite été notée d’un score sur 1 000 et un grade de A à E sur quatre axes : surface d’attaque, vulnérabilités, messagerie et chiffrement web.
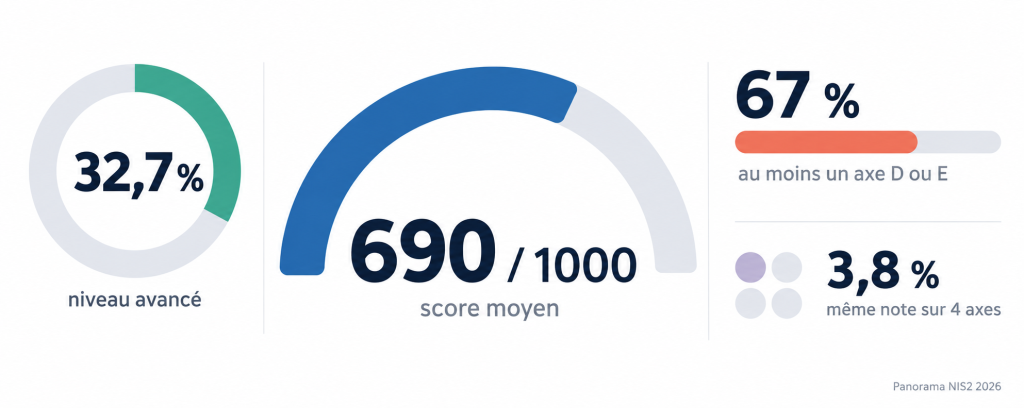
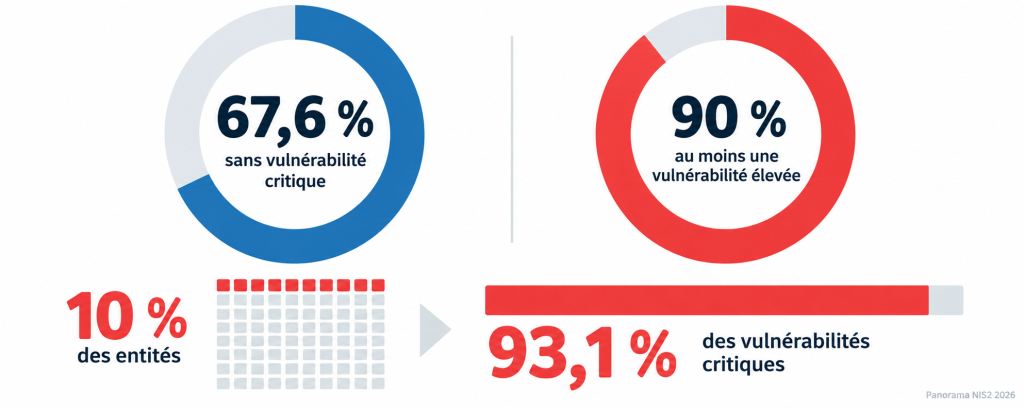
Et le score moyen obtenu par les entités françaises atteint 690 sur 1000. Près d’un tiers, 32,7 %, se situent même dans la catégorie « avancée ». Et 67,6 % des organisations ne présentent aucune vulnérabilité critique détectée depuis Internet. Mais il suffit de descendre d’un cran dans l’échelle de gravité pour que le tableau change brutalement : 90 % des entités présentent au moins une vulnérabilité de sévérité élevée.
Les failles les plus graves sont d’ailleurs très concentrées : 10 % des entités portent à elles seules 93,1 % des vulnérabilités critiques. Le problème, bien sûr, c’est que ces entités fragiles peu nombreuses figurent néanmoins dans la chaîne d’approvisionnement de toutes les autres.
Alors, pas si mal ? Pas si sûr ! Car, en s’arrêtant sur les détails, on découvre vite une réalité moins confortable avec de fortes disparités. Un exemple parmi d’autres : 67 % des organisations obtiennent au moins une note D ou E sur l’un des quatre axes étudiés. Autrement dit, une entreprise peut afficher une posture convenable sur trois dimensions mais rester franchement hyper fragile sur la quatrième.
La taille ne fait pas la maturité
Et le rapport démonte d’emblée une idée reçue : plus une organisation expose de services sur Internet, plus elle serait mal notée. C’est faux. Board of Cyber ne relève quasiment aucun lien entre le nombre d’éléments exposés et le score global. Une organisation peut donc exposer plusieurs centaines d’actifs et très bien les maîtriser. À l’inverse, une autre peut n’en exposer qu’une dizaine et accumuler les mauvaises pratiques.
En clair, ce n’est pas la taille de la surface d’attaque qui fait la maturité, mais la façon dont elle est gérée.
Cela ne signifie pas pour autant qu’exposer davantage de services soit sans conséquence. Selon le rapport, plus une organisation expose d’actifs, plus elle tend effectivement à accumuler les failles potentielles. Mais le score sur 1000 ne compte pas les portes : il regarde la part de celles qui sont mal fermées. Ce qui fait la différence, ce n’est donc pas le nombre de portes, c’est surtout de toutes les connaître.
Ce qui compte c’est de savoir exactement ce qui est exposé, tenir cet inventaire à jour et intervenir rapidement lorsqu’une vulnérabilité apparaît. Et c’est là que surface d’attaque et vulnérabilités se rejoignent. Parmi les organisations en difficulté sur leur surface d’attaque, 47,5 % rencontrent également des problèmes de vulnérabilités, contre 34,8 % en moyenne. Les deux sujets ont une racine commune : la connaissance réelle du périmètre exposé. Un service oublié sur Internet résume bien le problème. S’il a disparu des radars de l’entreprise, il risque aussi de ne plus être surveillé, mis à jour ou corrigé.
Deuxième enseignement : être bon sur un point ne garantit rien sur les autres. Seules 3,8 % des entités obtiennent la même note sur les quatre axes évalués. Près d’une sur deux cumule un A quelque part et un D ou un E ailleurs.
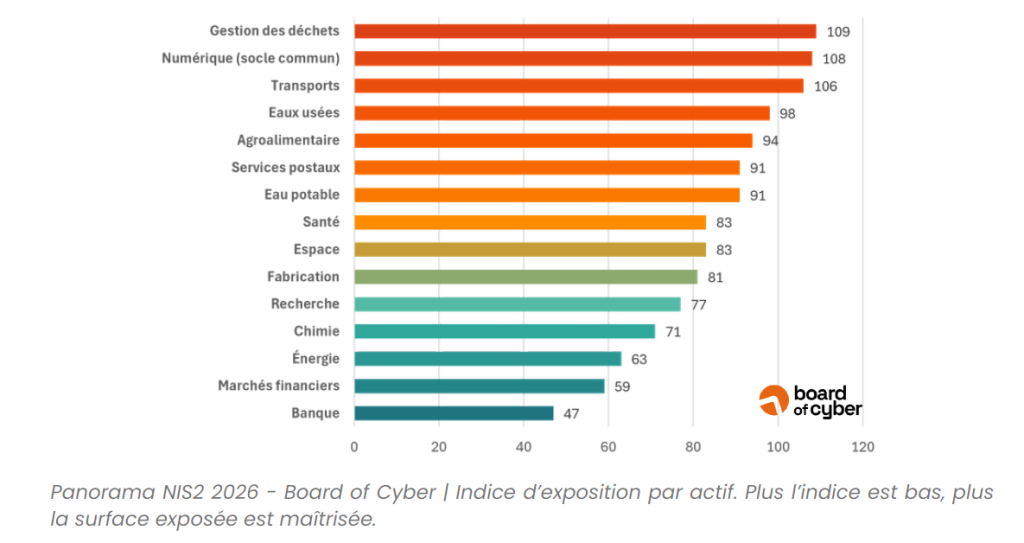
Le chapitre sectoriel du document donne même un exemple spectaculaire de ce paradoxe. Les banques exposent en médiane 339 actifs sur Internet, contre seulement 21 pour l’ensemble du marché. Elles accumulent donc logiquement davantage de vulnérabilités en valeur absolue, mais deux fois moins lorsqu’on les rapporte au nombre d’actifs exposés. Autrement dit, une immense surface d’attaque peut être mieux maîtrisée qu’une poignée de serveurs oubliés.
La leçon à en retenir, c’est que si réduire sa surface d’attaque aide, savoir précisément ce qu’elle contient est encore plus important.
On en revient encore et toujours aux fameux fondamentaux de la cyber : fermer ce qui n’a aucune raison d’être accessible depuis Internet, puis surveiller et corriger avec la plus grande acuité ce qui doit le rester.
Le chapitre 3 en apporte d’ailleurs une confirmation assez frappante : l’ancienneté réglementaire semble d’abord apprendre aux organisations à maîtriser leur périmètre, pas nécessairement à faire disparaître toutes leurs failles. Les secteurs déjà concernés par NIS1 comptent 46,5 % d’entités de maturité avancée, contre 38,3 % parmi ceux nouvellement intégrés avec NIS2. Surtout, ils sont nettement moins nombreux à mal maîtriser leur surface d’attaque, 19,8 % contre 29,9 %.
En revanche, sur la présence d’au moins une vulnérabilité critique, l’écart tombe à trois points : 30,5 % contre 33,4 %. La réglementation apporte donc d’abord de la visibilité et de la méthode. Précisément ce qui fait défaut quand plus personne ne sait ce qui est exposé.
Des failles spectaculaires ? Pas vraiment
Autre constat, qui fait lui aussi écho aux fondamentaux de l’hygiène IT, les problèmes observés par Board of Cyber n’ont souvent rien d’exotique.
Les six situations mises en avant par le rapport en témoignent. On y trouve un service LDAP exposé directement sur Internet, des technologies arrivées en fin de vie, un enregistrement SPF absent, une politique DMARC restée en mode « none » (qui laisse délivrer les messages usurpés), et des certificats TLS expirés ou non valides pour le nom d’hôte. S’y ajoute un cas plus rare mais plus insidieux : un enregistrement DNS générique (wildcard) sur le domaine principal.
Pas besoin ici d’une nouvelle vulnérabilité zero-day ou d’une attaque reposant sur une IA offensive surentraînée. Beaucoup de problèmes commencent encore et toujours par des configurations oubliées, un certificat qui n’a pas été renouvelé ou un composant qui aurait dû disparaître depuis longtemps.
Banales, ces faiblesses n’en sont pas moins exploitables. Un annuaire LDAP accessible depuis Internet peut permettre d’énumérer les comptes de l’organisation sans authentification, avant de tester sur chacun les mots de passe les plus courants. L’absence de SPF ou une politique DMARC neutre laissent le champ libre à l’usurpation d’adresse, porte d’entrée classique de la fraude au changement de coordonnées bancaires. Un enregistrement générique mal maîtrisé permet de faire apparaître des sous-domaines crédibles pour une campagne d’hameçonnage, sans la moindre modification du DNS de l’entité.
Banal ne veut donc pas dire sans danger. Bien au contraire. Ces expositions se repèrent par un simple balayage d’Internet, sans ciblage préalable, et des outils de reconnaissance automatisés les recensent en continu. Et l’IA, aujourd’hui, accélère encore leur détection et leur exploitation, comme le souligne le rapport.
Le rapport estime que cinq des six faiblesses étudiées relèvent principalement de corrections de configuration, et peuvent donc, au moins en théorie, être traitées relativement rapidement. Même si, bien sûr, ces chantiers deviennent toujours plus complexes lorsqu’ils affectent des technologies en fin de vie, ce qui exige inventaire, planification et remplacement.
Mais comme le rappelle Board of Cyber, face à des attaquants qui ont automatisé la découverte, la remédiation ne peut plus rester artisanale. La différence entre organisations matures et retardataires tient moins à la connaissance du problème qu’à la capacité à industrialiser sa correction.
Avec NIS2, la petite faille du fournisseur devient votre problème
On l’a vu, l’essentiel des failles critiques se concentre sur une petite minorité d’organisations. De quoi rassurer les autres ? Pas avec NIS2. Son article 21 impose de gérer le risque sur son propre périmètre comme sur celui de ses tiers critiques. Le risque ne s’arrête plus aux frontières du SI : la faille de votre prestataire est aussi la vôtre.
Or le volet sectoriel du Panorama montre que ce risque se loge d’abord chez les fournisseurs numériques, ceux-là mêmes qui font tourner le SI des autres. Hébergeurs, éditeurs, intégrateurs, prestataires IT et opérateurs télécoms obtiennent un score médian de 686, contre 730 pour les quatorze secteurs qu’ils servent. Seuls 28,3 % d’entre eux atteignent une maturité avancée, contre 41,4 % dans les autres secteurs. Ce « socle numérique » concentre même, à lui seul, 81,1 % des entités de maturité basique et 65,4 % des vulnérabilités critiques relevées par Board of Cyber.
Et inutile de chercher un coupable parmi eux : conseil et services IT, éditeurs de logiciels, hébergeurs et opérateurs télécoms affichent des scores médians très proches, entre 685 et 692. Le problème touche tout le secteur numérique : aucun fournisseur ne peut être considéré comme sûr sur la seule foi de son métier.
Contrôler un seul point chez un prestataire ne suffit pas non plus : les axes n’étant pas corrélés, un chiffrement web irréprochable, par exemple, ne dit rien du reste. La directive NIS2 demande d’identifier ses fournisseurs critiques, d’évaluer le risque qu’ils font peser et de suivre leur niveau de sécurité dans la durée. C’est sans doute là le plus difficile, et le rapport de Board of Cyber le confirme.
Avec NIS2, renouveler un certificat, fermer un port oublié ou retirer une technologie obsolète devient aussi une question de gouvernance. Ce que le rapport nous rappelle, c’est que la conformité NIS2 démarre par l’inventaire bien avant les sujets de remédiation.
Les chiffres de Board of Cyber ne dépeignent donc pas une cybersécurité française incapable de se protéger. Là où l’exigence s’installe dans la durée, comme dans la banque ou les secteurs déjà soumis à NIS1, la maturité progresse. Mais ces chiffres confirment notre difficulté à faire de l’hygiène IT un processus continu et industrialisé, et plus encore à étendre cette exigence à toute la chaîne de fournisseurs. Le paradoxe de NIS2 est flagrant : les prestataires numériques dont dépendent tous les autres secteurs comptent parmi les moins matures. La sagesse populaire ne dit-elle pas que les cordonniers sont les plus mal chaussés…
Rapport : Panorama NIS2 2026 de la maturité cyber des entités françaises
Photo : Shutterstock
À LIRE AUSSI :
À LIRE AUSSI :