Secu
Frigos piratés : trois semaines après la France, l’Europe se fait cueillir par les mêmes failles…
Par Laurent Delattre, publié le 03 novembre 2026
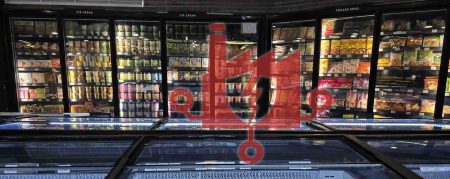
Dans la nuit du 1er au 2 novembre, des supermarchés de sept pays européens ont subi le même sabotage frigorifique que les magasins français trois semaines plus tôt. Une récidive pour le moins embarrassante pour le monde de la cyber comme pour les RSSI de ces entreprises : ni l’alerte du CERT-FR largement rediffusée à l’international, ni les médias, ni les consignes des fabricants n’ont suffi à refermer des portes laissées assez frivolement grandes ouvertes.
Cela ressemble à une saga… mais à une mauvaise saga. Dans la nuit du dimanche 11 au lundi 12 octobre, des pirates prenaient la main sur les régulateurs frigorifiques de centaines de supermarchés français (environ 700 victimes recensées par le parquet de Paris au 20 octobre) pour forcer le dégivrage et pousser les consignes jusqu’à 50 °C. Intermarché, U, Leclerc, Carrefour, Monoprix… des millions d’euros de marchandises jetées, des départs de feu sur lesquels enquête l’OFAC, et pas la moindre revendication.
En cause, des contrôleurs Danfoss AK-SM et AK-SC obsolètes ou non mis à jour, puis des superviseurs Copeland et Dixell XWEB, mais, par-dessus tout, le non-respect des règles d’hygiène numérique les plus rudimentaires : des équipements directement exposés sur Internet, des mots de passe faibles, etc.
L’affaire a fait le tour du monde. Mais n’a pas servi de leçon. Trois semaines jour pour jour après l’attaque en France, le scénario vient de se rejouer à l’identique hors de nos frontières.
En Belgique, une quarantaine de Delhaize, quinze Carrefour, cinq Spar, des Intermarché et des Shop & Go de stations Q8 ont vu leurs congélateurs grimper autour de 15 °C.
Quatre Delhaize ont été touchés au Luxembourg, treize SuperValu en Irlande, six Coop et plusieurs ICA en Suède, où certains congélateurs affichaient une consigne de 50 °C.
Aux Pays-Bas, au moins dix-sept commerces sont concernés selon Danfoss, l’Estonie signale un magasin et la Finlande enquête encore.
Les fabricants Danfoss et Copeland sont de nouveau visés, et Stephan Moelans, directeur du frigoriste belge Sabcobel, évoque « exactement le même mécanisme ». Toujours aucune revendication, mais Christophe Hansen, commissaire européen à l’Agriculture, dénonce une tentative délibérée de perturber la chaîne alimentaire.
Le mot de passe d’usine, toujours lui
Dès le 13 octobre, le constructeur Danfoss conseillait pourtant à ses clients néerlandais de déconnecter leurs systèmes d’Internet. Or les dix-sept victimes n’ont pas suivi le conseil et tournaient encore avec le mot de passe par défaut, selon le porte-parole du frigoriste. En Belgique, Sabcobel estime qu’environ 10 % des installations n’avaient pas encore été revues.
Dans une récente analyse, nous nous demandions si l’IA allait accélérer la chasse aux failles industrielles. Cette seconde vague rappelle que des identifiants par défaut font encore très bien l’affaire… Inutile de se prendre la tête. Chronique d’une vie pépère de cyberattaquants.
Par quel miracle les sociétés de maintenance de ces frigos et les DSI et RSSI des entreprises visées ont-ils pu ne pas être au courant et n’ont pas eu, en trois semaines, le temps de procéder ne serait-ce qu’à la déconnexion Internet momentanée de ces équipements ? Mystère.
La réponse vient peut-être de la géographie des victimes. Les grands réseaux centralisés ont été plutôt épargnés. ICA parle de magasins hors de son réseau central, Colruyt de Spar indépendants qui ont leur propre frigoriste. Les pirates ont visé les cibles les plus éloignées, les plus isolées : des franchisés, des supérettes d’autoroute, des boucheries. Bref, des commerces où la DSI du groupe ne voit rien, et où le frigoriste est le seul à finalement détenir les clés.
Le silence fait partie du problème
Et les éclairages ne viendront pas des enseignes qui s’en tiennent la plupart du temps à un laconique « incident informatique », sans le moindre retour d’expérience public. « Il serait intéressant d’avoir le post-mortem des grands de la distribution pour savoir où était le trou dans la raquette. Avaient-ils connaissance de ces systèmes ? Est-ce un problème contractuel ? », s’interrogeait déjà Arnaud Pilon, responsable de la réponse à incident et de l’investigation numérique chez Synacktiv lorsque nous l’avons interrogé après les attaques françaises.
L’information technique n’a pas bien circulé, la transparence n’était pas totalement au rendez-vous, l’expérience des Français n’a pas suffi. Les DSI et RSSI voisins ont redécouvert la faille à leurs dépens, alors même que les attaquants ont fait preuve d’une remarquable et désarmante constance : même nuit du dimanche au lundi, même mode opératoire, à trois semaines d’intervalle.
Et comme nous l’expliquait l’expert de Synacktiv, tant que la sécurité d’un système de réfrigération se jouera entre un franchisé, un frigoriste, un mainteneur/installateur et un mot de passe d’usine, les pirates n’auront aucune raison de changer de méthode, ère de l’IA ou pas…
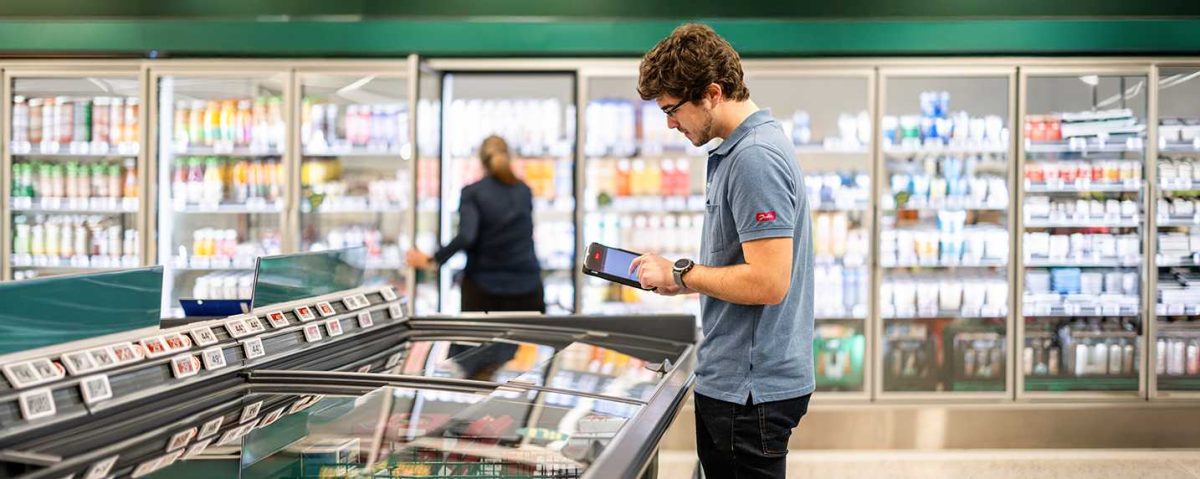
Photo : Danfoss
À LIRE AUSSI :
À LIRE AUSSI :