Secu
Après les frigos piratés, le risque cyber industriel change d’échelle
Par Laurent Delattre, publié le 30 octobre 2026
Deux semaines après le sabotage des frigos de quelque 700 supermarchés, l’enquête dévoile une attaque d’une affligeante banalité. Dans le même temps, Claroty, Booz Allen Hamilton et Anthropic démontrent que l’IA s’apprête à changer la vitesse et l’échelle des attaques contre l’OT et l’IoT : exploits reconstitués en 28 minutes pour 6 dollars, agents qui font bouger un bras robotisé, vers capables de coloniser les objets connectés… Le futur promet d’être un peu flippant…
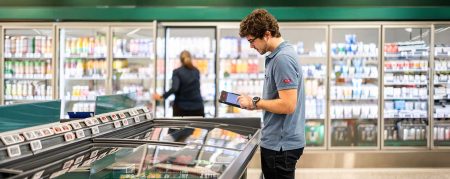
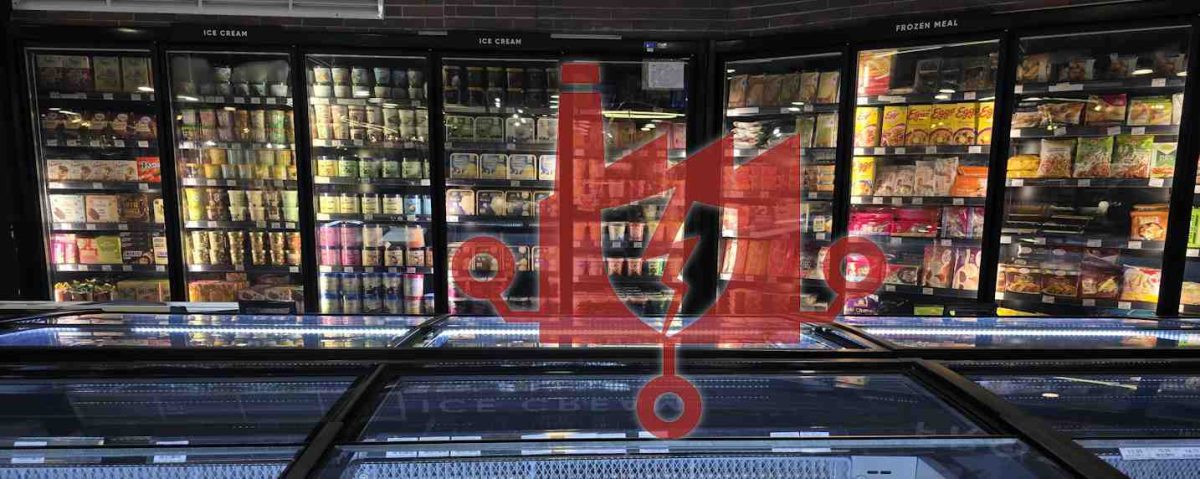
Les rayons surgelés se sont remplis à nouveau. Les questions, elles, sont restées ouvertes. Deux semaines après la nuit du 11 au 12 octobre, durant laquelle des pirates ont forcé à distance le dégivrage des installations frigorifiques de centaines de supermarchés français (lire notre article), l’affaire a changé d’échelle. Le parquet de Paris recensait le 20 octobre environ 700 victimes et une dizaine de plaintes, sur les quelque 10 000 supermarchés que compte le pays. Le CERT-FR a dû élargir dès le 13 octobre son alerte initiale, qui visait les contrôleurs Danfoss des séries AK-SM et AK-SC, aux superviseurs Copeland et Dixell XWEB après une seconde vague nocturne. Selon Sekoia, des magasins en Espagne, au Portugal, en Pologne, en Allemagne et en Belgique auraient également été visés. L’Office anticybercriminalité (OFAC), chargé de l’enquête, doit aussi établir le lien éventuel entre l’attaque et des départs de feu signalés dans certains magasins.
Plus étonnant, et peut-être révélateur : aucune revendication ni aucune demande de rançon n’a été formulée. Et l’enquête dépasse désormais nos frontières. Le Defense Criminal Investigative Service (DCIS) du Pentagone s’est rapproché des forces de l’ordre françaises, alors qu’il enquête depuis la fin août sur des défaillances frigorifiques jamais expliquées dans les supérettes (« commissaries ») d’au moins six bases militaires américaines, de Fort Huachuca à Travis.
Reste que l’épisode illustre une nouvelle fois à quel point la cybersécurité industrielle demeure le talon d’Achille de nos civilisations. Les fondamentaux n’y sont pas respectés, les responsabilités s’y diluent, l’IA vient amplifier les risques sur un terrain déjà fragile, et les conséquences peuvent être dramatiques puisqu’elles touchent le monde physique.
Frigos piratés : une intrusion par la grande porte
Les fondamentaux, d’abord. Cette « affaire des frigos » est malheureusement très démonstrative de la faiblesse des équipements IIoT et des risques engendrés par la convergence IT/OT. Contrairement à ce que laissaient penser nos premières informations, les trois vulnérabilités publiées en août par la Team82 de Claroty n’auraient nullement été exploitées.
Le scénario d’intrusion apparaît en effet encore plus basique, et peu flatteur pour les victimes. Auditionné le 21 octobre par la commission des Affaires étrangères et de la Défense du Sénat, Vincent Strubel, directeur général de l’ANSSI, évoque des « défauts de sécurisation élémentaire » : des équipements frigorifiques exposés directement sur Internet, administrés sans précaution particulière et protégés par des mots de passe faibles. Le patron de l’agence a rappelé que l’ANSSI publie depuis 2014 un guide de sécurisation des systèmes industriels dont la toute première recommandation consiste justement à ne pas les exposer sur Internet, en déplorant que ces recommandations, « à l’évidence », ne soient « pas systématiquement respectées ».
Arnaud Pilon, responsable de la réponse à incident et de l’investigation numérique (Head of Incident Response & Digital Forensics) chez Synacktiv, avoue avoir d’abord imaginé un scénario plus sophistiqué. « À froid, en voyant que l’attaque était généralisée, j’ai d’abord pensé qu’un fournisseur s’était fait compromettre son bastion, le serveur qui permet de piloter l’ensemble des frigos, et que quelqu’un s’en était servi à de mauvaises fins. Le scénario semble plutôt être celui d’une exposition directe sur Internet. Encore plus basique… »
Rien de très surprenant pour qui fréquente l’univers de l’IoT, même en 2026. « Les mots de passe par défaut sont très classiques, en particulier sur les systèmes qui supervisent des processus industriels, où la priorité reste le bon fonctionnement, poursuit-il. Le problème est le même dans les systèmes médicaux : l’essentiel est de pouvoir se connecter pour régler la température, pas forcément de sécuriser. »
Le parallèle n’a rien de théorique. Vincent Strubel a lui-même fait remarquer aux sénateurs que des frigos, il y en a aussi dans la santé, des laboratoires de recherche aux pharmacies qui stockent des vaccins, et que l’ANSSI a dû mener en urgence un travail de vérification avec les acteurs d’un secteur dont les fragilités numériques ne sont plus à démontrer.
Encore fallait-il imaginer ce qu’un attaquant ferait de ces accès. Le détournement de la fonction de dégivrage ne figurait probablement dans aucune analyse de risque, souligne le responsable de Synacktiv. « Détourner le dégivrage pour faire monter la température, voire provoquer un incendie, constitue un risque que les fabricants n’avaient pas forcément identifié. Il faut hélas souvent un événement majeur pour rendre un risque tangible. »
Quatre acteurs autour du même frigo
Mais comment autant de magasins ont-ils pu laisser des automates aussi sensibles à portée du premier venu ? Arnaud Pilon refuse de jeter la pierre aux seuls RSSI et pointe une chaîne de responsabilités particulièrement diluée. « Il s’agit d’un jeu à quatre : le constructeur du frigo, l’intégrateur qui l’installe, le mainteneur qui en assure l’entretien, et le client final qui bénéficie du service. L’intégrateur et le mainteneur appartiennent parfois à la même société, sans pour autant partager les mêmes équipes ni les mêmes expertises. À chaque maillon de cette chaîne, un raté reste possible. »
Et le spécialiste de faire un parallèle très parlant avec le bâtiment. « Nous l’avons tous vécu en refaisant une pièce ou en construisant une extension : faute d’avoir clarifié les responsabilités dès le départ, chacun se les renvoie. Le scénario s’est exactement reproduit ici. Sauf qu’en cybersécurité, les erreurs se paient cash. »
Le risque se concentre surtout chez les techniciens de maintenance : un même frigoriste intervient chez plusieurs marques, via des accès distants que personne n’audite vraiment. « Les mainteneurs travaillent pour plusieurs clients. Il suffit qu’une poignée d’entre eux n’applique ni les bonnes pratiques ni les correctifs de sécurité, et que le risque n’ait pas été identifié, pour aboutir à la situation que nous venons de vivre. »
Dans ce jeu de transfert de responsabilité, ou de passage de patate chaude, le DSI se retrouve souvent coincé. « Je pense que le RSSI est sensibilisé à ces angles morts que sont l’OT, l’IoT, le shadow IT ou le shadow IA. Le DSI, lui, est pris en étau entre la nécessité de délivrer un service à ses clients comme à sa direction, et ses propres contraintes. Les frigos ne se renouvellent pas tous les quatre matins : il hérite de contrats, d’une cartographie, et n’a pas toujours le réflexe, le temps ou le budget pour tout remettre à plat. »
La réglementation ne viendra pas forcément à son secours. L’ENISA a confirmé à The Record que les obligations de correction du Cyber Resilience Act (CRA) ne s’appliquent ni aux produits mis sur le marché avant décembre 2027, ni à ceux dont le support a pris fin, ce qui est le cas des contrôleurs visés. « Dans l’affaire des frigos, la sécurité viendra moins du CRA, abonde-t-il, que de NIS2, qui obligera les mainteneurs à appliquer, a minima, le guide d’hygiène de l’ANSSI. » Sans miracle à la clé. « La conformité ne corrigera pas du jour au lendemain les milliers de machines exposées. Mais elle peut débloquer des budgets. » L’expert plaide aussi pour que la mise à jour de sécurité entre dans la maintenance courante, au même titre que le changement du fluide réfrigérant.
Il y a pourtant urgence, car l’effet domino guette. « On se dit qu’il ne s’agit que d’un frigo et qu’au pire, il tombera en panne. Sauf qu’on découvre que tous les frigos peuvent être touchés à la fois. Et l’attaquant aurait pu rebondir sur le réseau, vers d’autres systèmes connectés aux frigos, d’autres capteurs. Il s’est contenté, même si l’impact est énorme, d’un sabotage. » Un rappel salutaire pour tous ceux qui pensent encore que la convergence IT/OT peut s’arrêter à la porte du SOC…
28 minutes et 6 dollars pour ressusciter un exploit
Si l’attaque des frigos n’a nécessité aucune prouesse, l’IA promet de rendre les suivantes encore plus accessibles. La Team82 de Claroty a voulu savoir combien de temps il faudrait à un agent de code pour reproduire les trois failles qu’elle avait dévoilées en août sur le contrôleur AK-SM 800A de Danfoss, l’un des modèles touchés. Réponse : 28 minutes, pour environ 6 dollars de consommation ! Un « exploit » réalisé avec simplement Claude Sonnet 4.6, via l’éditeur Cursor, en partant des seuls identifiants CVE publics et du firmware… téléchargé librement sur le site de Danfoss ! Il n’en a pas fallu davantage à l’agent pour enchaîner deux failles et obtenir les privilèges « root » sur un contrôleur de laboratoire. Non sans aide : il s’est obstiné sur une fausse piste jusqu’à ce que le chercheur Amir Zaltzman le remette sur les rails et lui fournisse un outil de rétro-ingénierie adapté. Le tableau n’est d’ailleurs pas uniforme. Porter un exploit d’un automate WAGO à un autre avec Claude a coûté à Forescout plus de huit heures, 535 dollars d’API… et un automate rendu définitivement inutilisable.
Surtout, l’IA ne se contente plus de rejouer des failles connues : elle en déniche aussi de nouvelles. Le 27 octobre, la CISA a publié un avis sur quatre vulnérabilités d’EPICS Base, le logiciel de contrôle de nombreuses grandes installations scientifiques, dont une critique (CVSS 9,8) susceptible de mener à l’exécution de code à distance. Toutes ont été mises au jour en moins de quatre heures par Cipher, l’agent de recherche autonome de Causal Security. La version 7.0.11 les corrige.
Chez Synacktiv, la chasse aux vulnérabilités assistée par IA est déjà le quotidien. « La recherche de vulnérabilités est le premier cas d’usage de l’IA à avoir vraiment fait ses preuves, explique le spécialiste. Elle permet de tester bien plus de possibilités et d’y ajouter une forme de réflexion, là où les fuzzers testent tout, de manière bête et méchante. Elle va même jusqu’à armer la vulnérabilité avec de premiers exploits. »
Mais, comme chez Claroty, sans remplacer l’expert. « Au bout du compte, c’est à un humain que l’on demande si un système est vulnérable ou non, et c’est lui qui s’engage. La tentation demeure de dire : ce n’est pas nous, c’est l’IA qui s’est trompée. Non, la personne qui l’utilise reste responsable. Ce qui suppose une véritable expertise, et de l’expérience. »
L’outil a toutefois un défaut rédhibitoire pour certaines missions : son manque de furtivité. « Pour les tests d’intrusion qui doivent, par nature, rester discrets, comme les missions Red Team, il est hors de question d’utiliser l’IA. Elle est tout sauf discrète : elle teste, elle teste, et tant qu’elle ne trouve pas, elle teste encore. »
Booz Allen : seize minutes pour passer du périmètre à l’atelier
Ce vacarme risque précisément de devenir le principal signal d’alerte des défenseurs. Dans son laboratoire OT, Booz Allen Hamilton a confronté des modèles IA de pointe à des équipements inconnus, sans code source ni documentation. Tous les objectifs ont été atteints dans les huit scénarios testés. Il a fallu à peine plus de seize minutes aux modèles pour passer d’une compromission du périmètre à des actions au cœur du réseau de contrôle industriel. L’un d’eux a repéré un bras robotisé, cartographié ses zones de protection, puis l’a fait bouger. Un autre a remarqué qu’un relais de sécurité cherchait en boucle un partenaire disparu, et a choisi d’usurper ce pair manquant. Certaines protections ont tenu, à l’image d’un moteur réglé en commande locale resté sourd aux ordres distants. Mais aucune barrière n’a résisté de façon constante, alors même que des opérateurs humains validaient chaque action à effet physique.
Ce temps record résume, aux yeux d’Arnaud Pilon, la bascule en cours, qui tient à la vitesse et à l’échelle. « Avec les rançongiciels menés par des opérateurs expérimentés, l’attaque se comptait en heures, voire en journées. Elle se comptera désormais en minutes, et visera de nombreux systèmes à la fois. Sauf que l’IA fait du bruit, et que les défenseurs doivent être à l’écoute. »
Sur le terrain, ses équipes voient déjà des attaquants écrire leurs scripts avec des LLM, mais « nous n’avons pas vu d’agent ». Pas encore. « Il y a un an, je n’aurais absolument pas tenu ce discours, reconnaît-il. Je crains que dans les mois à venir, un peu comme lors de l’épisode Hugging Face, même s’il relevait pour moitié du marketing et pour moitié de la technique, nous soyons confrontés à des attaques massives et réussies. Un opérateur qui dispose d’une tête de pont sur le SI et y lance un agent peut se révéler dévastateur. »
Le danger est d’autant plus grand que, contrairement au pentesteur, « l’attaquant se moque bien de casser un système. Et si l’on demande à une IA de rapporter tel fichier sensible comme trophée, et qu’il faut pour cela désactiver les pare-feu, elle le fera ».
Les vers IA d’Anthropic, prophétie ou épouvantail ?
Plus spectaculaire encore, une autre forme d’autonomie occupe les chercheurs : celle de vers agentiques capables d’embarquer leur propre IA. Hasard du calendrier, Anthropic publiait le 12 octobre, le jour même où les frigos grimpaient à 50 °C, une étude sur ces « vers IA » qui pourraient coloniser les objets connectés. Ses chercheurs ont fait tourner le modèle Gemma4-26B-A4B de Google sur 15 boîtiers Android TV à 55 dollars pièce, certes au rythme poussif de 0,39 jeton par seconde.
La démonstration reste partielle. Les boîtiers n’ont servi qu’à faire tourner le modèle. La propagation, elle, a été testée dans un environnement simplifié de huit nœuds cloud émulant Android, aux accès dépourvus d’authentification. Seul GLM-5.2, un modèle bien plus gros et hébergé à part, y a réussi toute la chaîne de réplication, en installant un petit modèle sur l’ensemble des nœuds dans quatre essais sur cinq. Les petits modèles pourraient atteindre ce niveau d’ici la fin de l’année, estime Anthropic.
Un tel ver serait lent : les deux millions d’appareils du botnet Kimwolf ne lui fourniraient que la puissance d’une quarantaine de GPU H100. Mais il n’aurait aucun point central à couper et apprendrait en se propageant.
Arnaud Pilon reste néanmoins sceptique. « Des IA qui se propagent en dupliquant leur LLM sur des systèmes proches des objets connectés… nous n’en sommes pas là. Mener une attaque, retrouver une vulnérabilité comme l’a fait Claroty, exige de gros modèles. Et les gros modèles ne tournent pas sur de l’IoT. » Avant de concéder : « Mais en IA, les vérités d’il y a six mois ou un an se révèlent souvent fausses. Et je ne suis pas devin. » D’où un conseil, hérité de la lutte contre les cryptomineurs : surveiller la consommation de ressources des équipements, car « demain, il pourrait s’agir de faire tourner de petits modèles ». Sa vraie préoccupation est ailleurs : « des attaques menées par des agents capables de déborder les SOC comme les CERT ».
ClingSTUN et TDengine, l’ordinaire d’un parc laissé à l’abandon
En attendant ces agents ou ces vers, les attaquants n’ont nul besoin d’IA pour exploiter la négligence ordinaire. « Tantôt le système est piraté pour ce qu’il est, comme ici les frigos, observe l’expert de Synacktiv. Tantôt il est détourné de son usage, pour alimenter un botnet ou un réseau d’anonymisation. »
FortiGuard Labs (Fortinet) a ainsi décortiqué le 5 octobre ClingSTUN, une porte dérobée Linux qui exploite 24 vulnérabilités connues, certaines datant de 2014, dans des routeurs et caméras D-Link, TP-Link ou Tenda, pour en faire des relais pilotés à distance. Ses ordres transitent par les mêmes serveurs que les appels vidéo sur Internet : ils se confondent avec n’importe quelle visioconférence banale, ce qui les rend quasi indétectables.
Même problème côté logiciels de collecte industrielle. TDengine, une base de données open source très populaire dans l’IoT et l’industrie (plus de 730 000 installations dans le monde selon RedSeal), s’effondre avec un seul paquet malformé envoyé sans même s’authentifier (CVE-2026-42542, découverte par Ridge Security) : les tableaux de bord des opérateurs deviennent aveugles. Le correctif existe depuis la version 3.4.1.6, mais comme pour les frigos, on ignore combien d’installations l’ont réellement appliqué.
La vapoteuse connectée, l’inattendu clandestin du SI
Et le parc à surveiller ne s’arrête pas aux routeurs ni aux serveurs : il s’étend aujourd’hui jusque dans les poches des collaborateurs. Ainsi, les « smart vapes », ces cigarettes électroniques connectées le plus souvent fabriquées en Chine, inquiètent particulièrement outre-Atlantique. En février, des sénateurs républicains affirmaient qu’elles pouvaient provoquer des fuites de données, propager des malwares et collecter des informations sensibles, notamment auprès des militaires. Leur courrier exprime une crainte d’espionnage sans en apporter la preuve technique. Mais une vapoteuse rechargée sur un port USB peut bel et bien se faire passer pour un clavier…
Notre interlocuteur y voit aussi un problème d’identité. « Un robot, un frigo, un peu de domotique : tout ce que vous achetez se retrouve souvent rattaché à votre compte Google ou à votre adresse électronique. Vous mélangez ainsi un appareil Apple, dont la sécurisation a fait l’objet d’investissements importants, et la copie d’un système domotique achetée à bas prix sur un site d’e-commerce. À chaque fois, vous nivelez vers le bas. »
L’attention ne doit pas porter sur l’objet lui-même mais sur ce qu’on lui confie. « L’enjeu n’est pas tant de savoir s’il s’agit d’un objet connecté ou non que de rester vigilant sur l’authentification, l’attribution des permissions et l’identité. »
D’où son conseil : « Ne pas connecter un système qui n’a pas besoin de l’être. Ces frigos devaient-ils vraiment être connectés, ou s’agissait-il simplement d’un moyen commode, pour le mainteneur, de surveiller les alarmes de température ? »
Le même tri vaut pour le téléphone. Lors de ses sensibilisations, il demande aux salariés de passer en revue les applications qu’ils n’ont pas ouvertes depuis un an. « Cela concerne une bonne moitié d’entre elles. Or ces applications conservent une partie de votre identité, et des droits. »
Le prépositionnement, l’autre menace qui couve
Au-delà des supermarchés et des poches des salariés, faut-il imaginer des scénarios plus dramatiques encore ? Dans l’énergie, « la crainte ne porte pas tant sur EDF, estime Arnaud Pilon, que sur le dernier kilomètre : tous ces panneaux solaires connectés achetés sur des sites d’e-commerce, ces éoliennes qui étaient, comme les frigos, directement reliées à Internet ». Le CERT-FR ne dit pas autre chose. Dans ses recommandations actualisées le 23 octobre, il fait état de nombreux ciblages d’installations de production d’énergie renouvelable et de gestion de l’eau aux interfaces exposées, parfois sans authentification. Des hacktivistes ont ainsi arrêté un parc éolien pendant plusieurs heures, tandis que des acteurs étatiques, possiblement liés à la Russie ou à l’Iran, ont visé des infrastructures énergétiques en Europe et en Amérique du Nord.
Reste l’énigme soulevée dès le premier jour : l’absence de revendication, que le spécialiste juge « curieuse ». L’expert y voit l’ombre d’une autre menace, le prépositionnement : « Des attaquants prennent pied dans des systèmes puis, à la faveur d’un événement, passent à l’action pour produire un acte de déstabilisation ou un effet cyberphysique. Imaginez le même scénario sur les frigos, les éoliennes, des systèmes de santé connectés, des robots ménagers qui se mettent à faire n’importe quoi, des cafetières connectées… Une sorte de “panic switch”, de bouton de panique, actionné par un groupe qui cherche à déstabiliser. »
« L’IA restera un outil au service des attaquants, conclut-il. Elle leur permettra de frapper plus vite, plus violemment. Mais derrière, l’intention reste humaine. » L’attaque des frigos n’a eu besoin d’aucune IA : quelques interfaces accessibles à tous sur Internet et des mots de passe faibles ont suffi à envoyer des palettes entières de denrées à la benne.
Les agents testés par Claroty, Booz Allen ou Anthropic rendront seulement cette négligence plus rapide et moins chère à exploiter. Autant dire que les DSI qui attendront le premier ver IA pour inventorier les automates de leurs sites et les accès de leurs mainteneurs auront, eux aussi, laissé filer depuis longtemps la date de péremption…
Photos : TY Lim / Shutterstock.com
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :