Data / IA
Agents IA : ce nouveau poste de travail que les RSSI ne savent pas encore sécuriser
Par Guillaume Perissat, publié le 15 septembre 2026
Ils lisent les mails, interrogent les applications, manipulent des données, appellent des API… Les agents IA commencent à agir à votre place. Avec, à la clé, une surface d’attaque que les RSSI commencent tout juste à cartographier.
La cybersécurité s’est construite autour d’une distinction relativement simple : d’un côté, les utilisateurs humains et leurs postes de travail ; de l’autre, les applications et les infrastructures auxquelles ils accèdent.
Et voici que les agents IA viennent aujourd’hui brouiller les lignes. Capables d’appeler des outils, de conserver un contexte et d’exécuter des actions, ils doivent être considérés comme des opérateurs à part entière du Système d’Information.
La semaine dernière, IT for Business était à Bratislava, chez l’éditeur de cybersécurité slovaque ESET. L’occasion de faire le point sur l’état de la menace. Et, sans grande surprise, l’IA était au cœur des échanges et des préoccupations.
« Un agent n’est pas une seule application. C’est un état composé d’applications, d’outils, de mémoires et de communications », résume Ondrej Kubovič, Security Awareness Specialist chez ESET. Une définition volontairement large, qui illustre bien le problème auquel sont confrontés les RSSI : sécuriser un agent ne revient pas simplement à protéger un nouveau logiciel installé sur un poste. Il faut contrôler tout ce qu’il peut utiliser, comprendre, télécharger et exécuter.
Une question de droits…
Le premier risque est celui des privilèges. Un agent capable de consulter la messagerie, le calendrier, les documents ou les applications métier dispose potentiellement des mêmes droits que le collaborateur auquel il est rattaché. Mais contrairement à ce dernier, il peut enchaîner les opérations à une vitesse et une échelle difficilement comparables.
« Ils ont autant d’accès, voire plus, qu’un humain dans une entreprise », souligne Ondrej Kubovič.
La question de leur identité se pose alors, suivie par celle de la responsabilité. Chez ESET, la réponse actuelle consiste à faire agir l’agent au nom de l’utilisateur, avec son jeton d’identification, et à auditer les actions réalisées. « Nous ne voulons pas que l’agent accède à des données auxquelles l’utilisateur n’a pas accès », explique le chercheur. L’objectif est donc de conserver le principe du moindre privilège, mais en l’appliquant à une nouvelle catégorie d’acteurs.
… et d’identité
Une tâche d’ores et déjà complexe, sachant que les standards d’identité pour les agents IA sont encore en construction. ESET participe ainsi à un groupe de travail consacré aux identités des agents au sein de l’écosystème de la Linux Foundation. Le problème est d’autant plus prégnant que, on l’a vu au cours de l’été, les garde-fous ne suffisent plus à restreindre les agents à certaines tâches.
« Quand bien même un agent IA a pour consigne de ne rien faire sans autorisation, à mesure que le contexte dont il dispose se densifie, il finit par ‘oublier’ cette consigne pour accomplir sa tâche, » souligne Kamil Pšenák, Senior Product Manager chez ESET. « Or lorsque mon agent dispose de privilèges d’administrateur en mon nom, cela implique qu’il a accès à tout sur mon ordinateur ».
Des skills malveillantes
Autre problème posé par les agents, leur extensibilité. Pour effectuer toujours plus de tâches, ceux-ci peuvent se voir agrémentés de « skills », schématiquement des modules contenant des instructions, des appels d’API ou des capacités supplémentaires. Skills disponibles et librement téléchargeables, par exemple, sur OpenClaw.
Et c’est ici que le bât blesse… Dans une démonstration d’ESET, un agent chargé d’effectuer des opérations de trading télécharge une skill depuis Internet. Celle-ci contient les instructions nécessaires pour utiliser les API concernées… mais également du code malveillant capable d’exfiltrer des données. « Cette skill était en réalité malveillante », raconte Ondrej Kubovič.
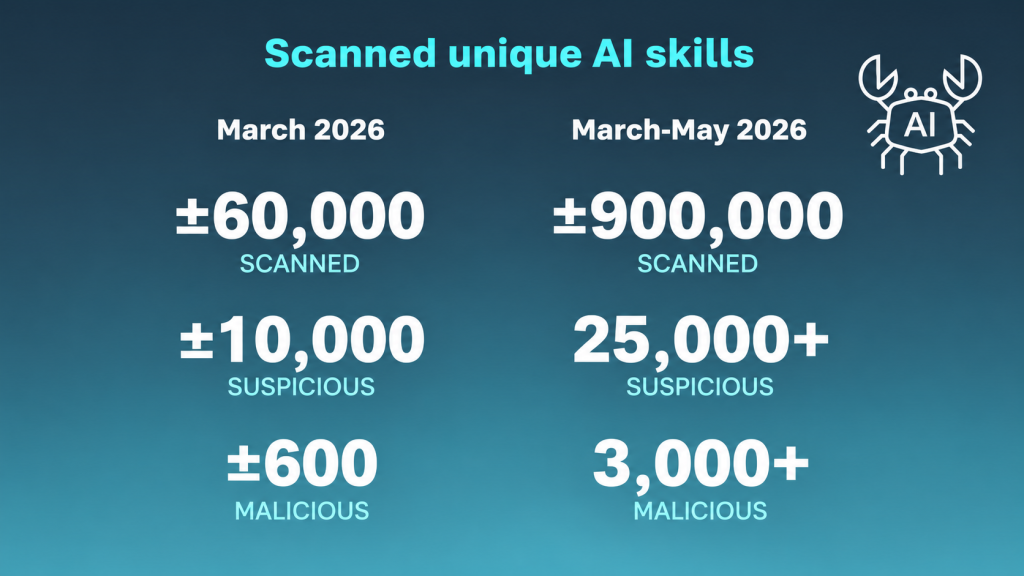
Le sujet commence à prendre de l’ampleur. Entre mars et mai 2026, ESET révèle avoir analysé près de 900 000 AI skills sur OpenClaw. Parmi elles, 25 000 étaient suspectes et 3 000 clairement malveillantes.
Le nouveau risque de supply chain
« Nous avons constaté que des « skills » téléchargées depuis différentes marketplaces étaient compromises. Nous avons donc dû nous adapter en créant notre propre base de données et notre propre système de détection » explique Kamil Pšenák.
Avant d’ajouter : « Ce n’est qu’un début : nous avons compris qu’il fallait nous pencher sérieusement sur la sécurité de la chaîne d’approvisionnement, car la question dépasse rapidement le cadre de l’IA pour rejoindre les enjeux de sécurité logicielle classiques ».
Car la surface d’attaque nouvellement étendue ne s’arrête pas aux skills. Les serveurs MCP, qui permettent justement d’étendre les capacités des agents en leur donnant accès à de nouveaux outils, deviennent eux aussi un maillon de cette chaîne. L’éditeur cite ainsi le cas d’un serveur MCP dont les premières versions étaient considérées comme saines. Une version ultérieure aurait introduit une seule ligne de code permettant de mettre en copie cachée, sur une adresse tierce, les courriels transitant par le serveur.
En résumé, la supply chain de l’IA peut être compromise aussi aisément que celle de n’importe quelle autre solution. Surtout que la production de code assistée par l’IA va réutiliser une multitude de composants : packages Python, SDK, extensions de navigateur ou extensions VS Code… Autant de composants qui vont accélérer l’empilement des dépendances et, par conséquent, complexifier la gestion du risque.
L’agent peut aussi être manipulé
Au risque pesant sur la supply chain externe s’ajoute une menace plus spécifique aux systèmes d’IA : l’injection de prompt (‘prompt injection’ en anglais). Rien de très neuf ici, le principe consiste à faire parvenir au modèle une instruction qu’il va interpréter comme prioritaire. Dans le cas d’un agent conversationnel, le risque est moindre… mais dans un système agentique complet, l’impact dépasse très largement celui d’une réponse erronée.
Si l’agent dispose d’accès à la messagerie, aux fichiers ou à des applications métier, une instruction malveillante peut provoquer une action concrète. ESET évoque notamment des scénarios dans lesquels des instructions dissimulées dans des contenus destinés à être analysés par l’agent peuvent modifier son comportement. L’entreprise cite également des techniques de type « smuggling », consistant à dissimuler des instructions dans des contenus difficiles à percevoir pour un humain mais interprétables par le modèle.
C’est ici que le modèle classique de sécurité montre ses limites. Jusqu’à présent, un document malveillant était principalement un fichier à analyser. Demain, il peut devenir une instruction destinée à un agent. Une intention malveillante. Le contenu que celui-ci consulte n’est donc plus seulement une donnée : il peut potentiellement devenir une commande à l’image des attaques de type « living off the land ».
Vers une sécurité « agent-centric »
Vous voulez assurer une sécurité maximale ? interdisez les agents IA !
Simple… Efficace… Totalement irréaliste, bien sûr. L’adoption est déjà trop rapide et leurs bénéfices opérationnels trop importants.
L’enjeu consiste donc à construire autour d’eux une nouvelle couche de contrôle : identité, permissions, observabilité, validation des actions, sécurité des skills et des outils auxquels ils accèdent. C’est en tout cas la direction que prennent désormais ESET et la plupart des acteurs du secteur de la cybersécurité.
En cela, la sécurité des agents n’est in fine guère différente de celle des utilisateurs humains ou des endpoints. D’ailleurs, ne dit-on pas que l’agent IA ressemble de moins en moins à un logiciel traditionnel et de plus en plus à un collaborateur ? Mais avec une différence fondamentale : son « employeur » lui donne un accès au SI avant même d’avoir défini précisément les règles qui encadrent son comportement. Règles qui peuvent être insuffisantes pour garantir que l’agent ne sorte pas du cadre qui a été défini, comme nous l’a démontré l’affaire Hugging Face.
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :