Secu
Faille Node-RED ultra-critique : nouvelle panique dans la convergence IT/OT
Par Laurent Delattre, publié le 04 novembre 2026
Une vulnérabilité notée 10 sur 10 liée à l’outil industriel Node-RED, plateforme open source de pilotage d’automates par programmation visuelle (en low-code), est exploitée depuis fin octobre. Une nouvelle piqûre de rappel, douloureuse, autour de la cybersécurité de l’IIoT.
Les frigos n’étaient qu’un avant-goût. Nous le rappelions la semaine dernière dans notre article « Après les frigos piratés, le risque cyber industriel change d’échelle », en soulignant combien l’IIoT reste fragile. Pas uniquement parce que l’OT converge vers l’IT, mais parce que l’OT se connecte de plus en plus (y compris directement à Internet pour la maintenance à distance) sans adopter une seule des bonnes pratiques de l’IT. Contrôleurs joignables depuis Internet, mots de passe faibles, responsabilités diluées entre constructeur, intégrateur, mainteneur et client final… tout porte à faire de l’OT le nouveau calvaire cyber des DSI et RSSI.
Avec Node-RED, le schéma se répète, un cran plus haut. Car la cible n’est plus un équipement en bout de chaîne, mais un outil de jonction très répandu entre les deux mondes IT et OT. Sans compter que la faille affiche une sévérité de 10 sur 10, ce qui est aussi rare que dramatique.
La passerelle que personne n’inventorie
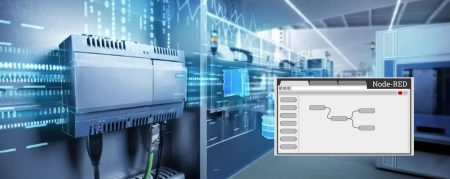
Environnement de programmation visuelle bâti sur Node.js, Node-RED s’est imposé comme l’outil à tout faire de l’IIoT. D’autant qu’il est open source. Les automaticiens peuvent piloter un automate, le connecter à une base de données ou à des services cloud, sans développer le moindre code, simplement en reliant par glisser-déposer des blocs graphiques prédéfinis.
Cette convivialité et cette accessibilité expliquent son succès, mais constituent aussi sa principale faiblesse. Car ces déploiements sont généralement entièrement gérés et réalisés par des profils non IT, peu techniques, hors des inventaires de la DSI et du panorama de vigilance du RSSI.
Le problème de fond n’est ni un bug, ni un comportement déviant. Dans sa configuration d’origine, Node-RED ouvre l’accès à son API d’administration sans le moindre mot de passe ! Charge à l’intégrateur d’activer l’authentification. Le contraire même du « secure by design ».
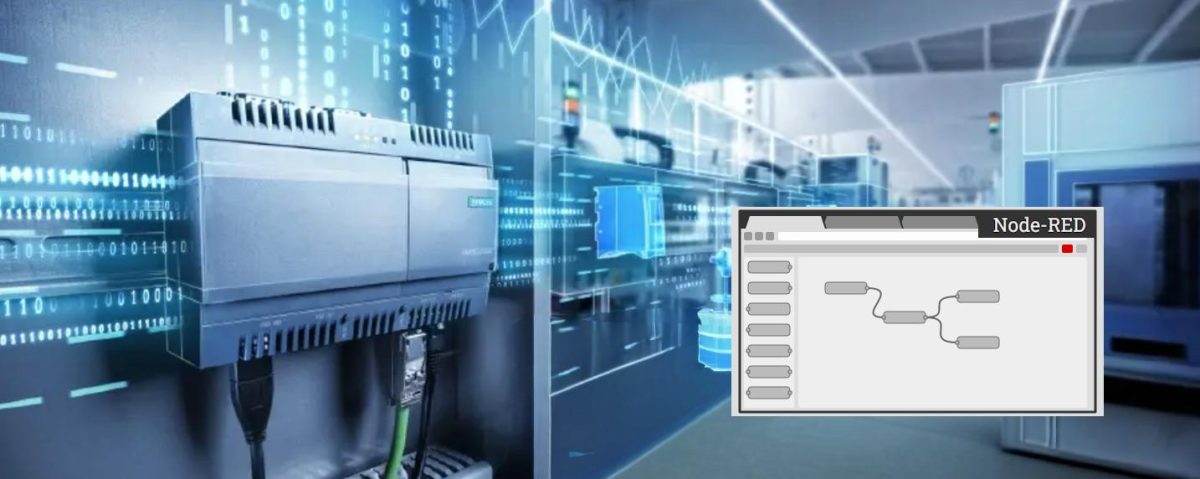
Siemens fait partie des grands industriels qui intègrent cette plateforme dans leurs solutions d’automatisation et d’edge computing. Sa populaire passerelle industrielle SIMATIC IoT2050 Advanced embarquait ainsi une interface Node-RED qui n’exigeait aucune authentification. D’où la faille CVE-2026-58115, que l’industriel a corrigée en août par une mise à jour de son Industrial OS.
Reste que Siemens n’est peut-être pas un cas isolé. De Schneider Electric à ABB, en passant par Bosch Rexroth, Rockwell Automation, WAGO ou Phoenix Contact, les grands noms de l’automatisation industrielle utilisent eux aussi Node-RED ou en autorisent le déploiement sur leurs équipements. On ignore encore si leurs produits souffrent de la même faiblesse, et dans quelle proportion.
Une cible banale pour des attaquants opportunistes
Et s’il y a affolement dans l’écosystème cyber et dans l’écosystème industriel, ce n’est pas uniquement parce que la faille est classée « CVSS 10 ». C’est aussi parce que la faille est désormais très officiellement exploitée par des cyberattaquants.
Le mode opératoire observé par la société américaine VulnCheck, spécialiste du renseignement sur les vulnérabilités, n’a rien de sophistiqué. Ses leurres ont capté une première exploitation le 30 octobre. Une simple requête HTTP suffit à déployer un flux associant deux nœuds natifs de Node-RED : l’un se déclenche automatiquement, l’autre exécute une commande système. Le flux télécharge alors un programme malveillant pour Linux. Pour l’instant, les chercheurs de VulnCheck n’ont pas encore identifié la finalité du code téléchargé. Mais d’autres attaques ont depuis été repérées se contentant d’installer une porte dérobée de type « webshell ». Un prépositionnement qui permet aux cyberattaquants d’agir ultérieurement, au moment le plus opportun.
Dans son étude, VulnCheck note que l’attaquant a visé Node-RED seize fois en trois jours, mais a également tenté d’exploiter sept autres vulnérabilités, dont une faille d’Apache Solr vieille de sept ans.
L’incident démontre une nouvelle fois qu’une passerelle IIoT exposée devient désormais une cible parmi d’autres, au même titre qu’un serveur web oublié. Sauf qu’ici, Node-RED est aussi un point de jonction entre automates, bases de données et cloud, qui concentre souvent les identifiants de tous ces systèmes interconnectés.
Corriger ne suffit pas
Pour les DSI, il faut d’abord repérer toutes les installations de Node-RED, y compris celles intégrées aux passerelles des fournisseurs OT, puis s’assurer qu’aucune n’est directement accessible depuis Internet. Ensuite, il faudra activer l’authentification, installer les correctifs des constructeurs et examiner les flux pour repérer des nœuds d’exécution qui n’ont rien à y faire. « Le correctif ferme la porte, il n’expulse pas ceux qui sont déjà entrés », prévient l’analyste Frank Dickson, de Dickson Research. D’où la nécessité de traquer d’éventuels webshells et de renouveler les identifiants stockés dans les flux.
Une faille qui remet sur le tapis une question décidément très en vogue ces dernières semaines : qui, du métier, de l’intégrateur, du mainteneur ou de la DSI, répond de ces passerelles installées en marge des projets informatiques ?
Il devient urgent de lever le flou. Les cyberattaques visant les angles morts de la convergence IT/OT se multiplient… sans même avoir besoin d’IA.
À LIRE AUSSI :
À LIRE AUSSI :