
Gouvernance
La confiance numérique, l’EUDI Wallet et l’IA vus d’Europe : 4 regards très différents
Par Laurent Delattre, publié le 29 septembre 2026
Longtemps cantonnée à la conformité, à la signature électronique et à la protection des données, la confiance numérique change de dimension. Le Baromètre européen 2026 réalisé par Xerfi pour le groupe Namirial/Signaturit montre une Europe qui partage les mêmes inquiétudes mais n’y répond pas du tout de la même façon. Une France réglementaire, une Allemagne prudente, une Italie obsédée par la fraude, une Espagne déjà tournée vers les usages : quatre marchés, quatre cultures. Et derrière cette fragmentation se dessine un enjeu autrement plus stratégique pour les DSI : sans identité fiable, données maîtrisées, transactions sécurisées et bientôt agents IA vérifiables, l’automatisation à grande échelle risque tout simplement de ne jamais tenir ses promesses.
Le terme « confiance numérique » a longtemps eu quelque chose d’un peu fourre-tout. RGPD, signature électronique, identité, cybersécurité, archivage, conformité… On y rangeait à peu près tout ce qui devait empêcher le numérique de partir de travers.
Le Baromètre européen 2026 de la confiance numérique en donne une vision plus pragmatique et de terrain. Deuxième édition d’une enquête jusqu’ici limitée à la France, il a été réalisé par Xerfi auprès de 700 décideurs de PME et de grandes entreprises, des DSI pour l’essentiel, en France, en Allemagne, en Espagne et en Italie. Et, le moins que l’on puisse dire, c’est qu’il révèle un drôle de patchwork européen. Les quatre pays évoluent sous les mêmes règlements et subissent grosso modo les mêmes menaces. Mais ils n’en tirent absolument pas les mêmes conclusions ni les mêmes pratiques. Éclairant !
C’est d’ailleurs ce qui a le plus frappé Pierre Feligioni, Group CEO de Signaturit (et Deputy CEO de Namirial, le groupe italien avec lequel Signaturit a uni ses forces en 2025) : « Ce qui m’a le plus surpris, c’est le manque d’homogénéité européenne, les différences de maturité et de culture des quatre pays européens. »
Et ce manque d’homogénéité est à nos yeux la principale clé de lecture de l’étude.
Une réglementation commune, quatre Europes de la confiance
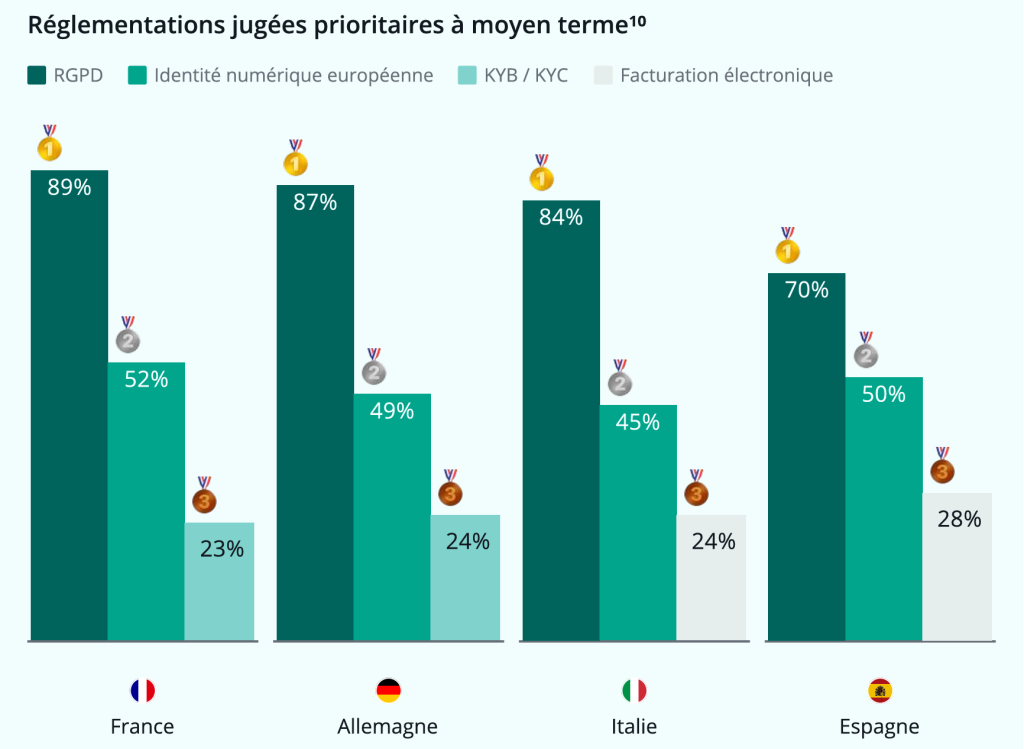
En France, la confiance reste d’abord une affaire de règles. 27 % des répondants placent la conformité réglementaire au premier rang de leur définition de la confiance numérique, un cas unique parmi les quatre pays. Et 89 % considèrent le RGPD comme prioritaire pour les trois prochaines années. Plus révélateur encore, 15 % voient d’abord la confiance numérique comme « une contrainte réglementaire plutôt qu’un moteur de valeur », contre seulement 2 % en Espagne.
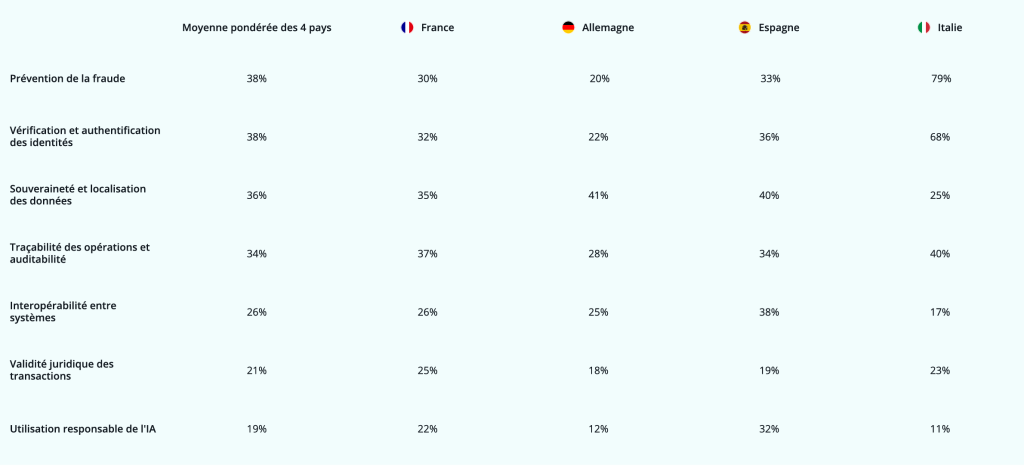
L’Allemagne regarde davantage la maîtrise de la donnée : 41 % y placent souveraineté et localisation des données parmi leurs priorités, le niveau le plus élevé de l’étude.
En Italie, l’obsession porte sur la fraude et l’identité : 79 % des entreprises jugent la prévention de la fraude prioritaire pour renforcer la confiance numérique, plus du double de la moyenne, et 68 % citent la vérification et l’authentification des identités.
Enfin, l’Espagne se distingue par une vision plus offensive. La confiance devient un moyen de simplifier les parcours et d’accélérer le business. C’est le seul marché où, à l’horizon 2028, elle est d’abord considérée comme une « condition préalable à la croissance » (32 %), quand l’exigence de conformité reste en tête partout ailleurs.
Bref, tout le monde dispose du même code de la route numérique européen, mais personne ne conduit de la même manière.
Pierre Feligioni résume assez bien le grand écart : « Certains considèrent la confiance numérique avant tout comme une exigence réglementaire : s’y conformer nécessite des moyens. D’autres y voient une opportunité commerciale : la conformité et les services de confiance leur permettent de simplifier le parcours client et de se différencier de leurs concurrents. »
Sur la France, son diagnostic est sévère : « La priorité a été donnée à la réglementation plutôt qu’aux outils. […] La France excelle dans l’élaboration des règles et la mise en conformité, mais peine à adapter les dispositifs, à déployer les outils et, surtout, à expliquer aux citoyens les bénéfices qu’ils peuvent en retirer. »
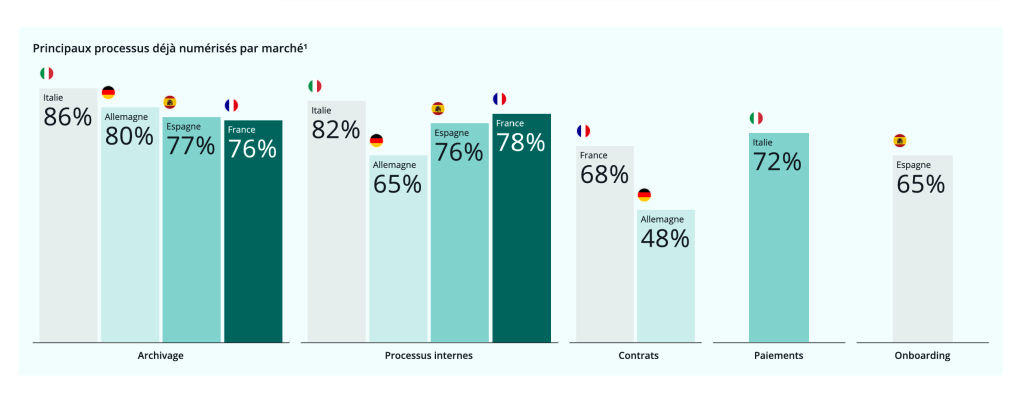
Face à cette France de la règle, l’Espagne incarne l’approche inverse : la conformité comme levier de croissance. Là-bas, 65 % des entreprises interrogées ont déjà digitalisé leur entrée en relation client, contre 49 % en France, 46 % en Italie et seulement 35 % en Allemagne. Or l’onboarding est précisément le moment où se télescopent vérification d’identité, KYC et contraintes réglementaires.
Pierre Feligioni donne en exemple la manière dont les néobanques ont secoué les réseaux traditionnels : « Si l’ouverture d’un compte bancaire prend trois semaines, le client se tournera vers un autre acteur capable de le faire en cinq minutes. […] Les néobanques ont profondément transformé l’entrée en relation client, sans pour autant réduire le niveau de sécurité. »
La conformité n’a pas disparu. Elle s’est industrialisée jusqu’à devenir presque invisible. Et c’est précisément ce que recherchent banques, assureurs ou acteurs de l’immobilier : transformer l’obligation réglementaire en avantage commercial.
L’Allemagne, ce surprenant retardataire
Si l’Espagne peut étonner par sa dynamique, l’Allemagne donne l’effet inverse en fermant la marche sur bon nombre de processus numériques étudiés. Le nombre moyen de processus digitalisés atteint 4,1 en Italie, 4 en Espagne, 3,9 en France… contre 3,1 outre-Rhin. Elle tombe notamment à 48 % pour la gestion et la signature des contrats, 45 % pour les paiements et transactions numériques et 40 % pour la vérification d’identité. Seul l’archivage échappe au décrochage.
Pierre Feligioni y voit le résultat d’un choix longtemps assumé de ne pas faire évoluer le cadre réglementaire du papier vers le numérique. Le portefeuille européen d’identité pourrait bousculer cet attentisme : « Ils risquent d’avoir une accélération forte. »
Pas question pour autant d’en déduire que l’Allemagne serait globalement « en retard » sur le numérique. Les entreprises allemandes sont au contraire celles qui s’attribuent le plus souvent un niveau de maturité élevé ou très élevé en matière de confiance numérique : 40 %, contre 28 % en France et 22 % en Italie. Mais les systèmes hérités y pèsent lourd : 45 % des répondants les citent parmi les freins à leur transformation.
Le baromètre rappelle ainsi une évidence : maturité industrielle, culture de la donnée et dématérialisation des transactions ne progressent pas nécessairement au même rythme.
Sécuriser d’abord, automatiser ensuite… si le budget suit
Et le frein le plus concret reste toujours le même : les p’tits sous.
Dans les quatre marchés, le budget devance désormais la réglementation parmi les obstacles à la transformation. En France, 68 % des répondants le citent, contre 49 % en Espagne, 47 % en Allemagne et 46 % en Italie.
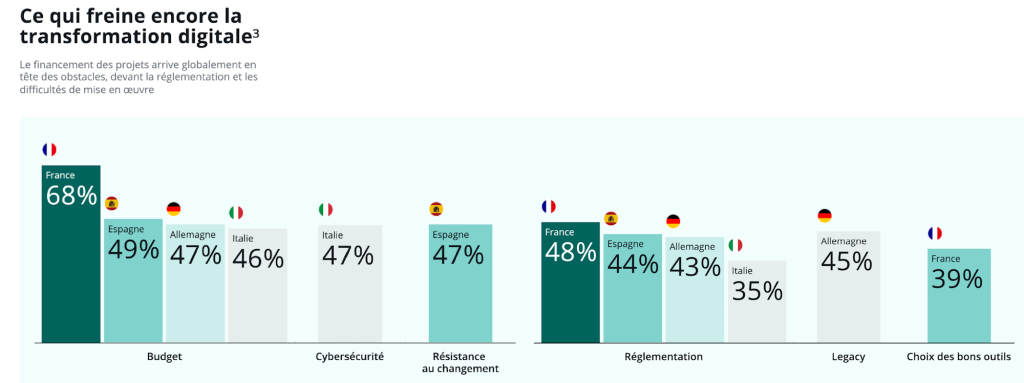
Pour les DSI, la question a donc atteint l’incontournable « combien cela coûte-t-il et qu’est-ce que cela rapporte ? ». C’est déjà un signe de maturité. Les fournisseurs de solutions de confiance sont prévenus : la conformité ne se vend plus toute seule. Il faut démontrer son ROI.
La feuille de route converge . À court terme, la cybersécurité est l’objectif prioritaire de la transformation numérique en France, Allemagne et Espagne, l’Italie privilégiant la conformité. L’IA n’arrive qu’ensuite. Une séquence prudente : consolider les fondations avant d’ouvrir grand les portes de l’automatisation.
La fraude s’industrialise, l’Italie a pris de l’avance
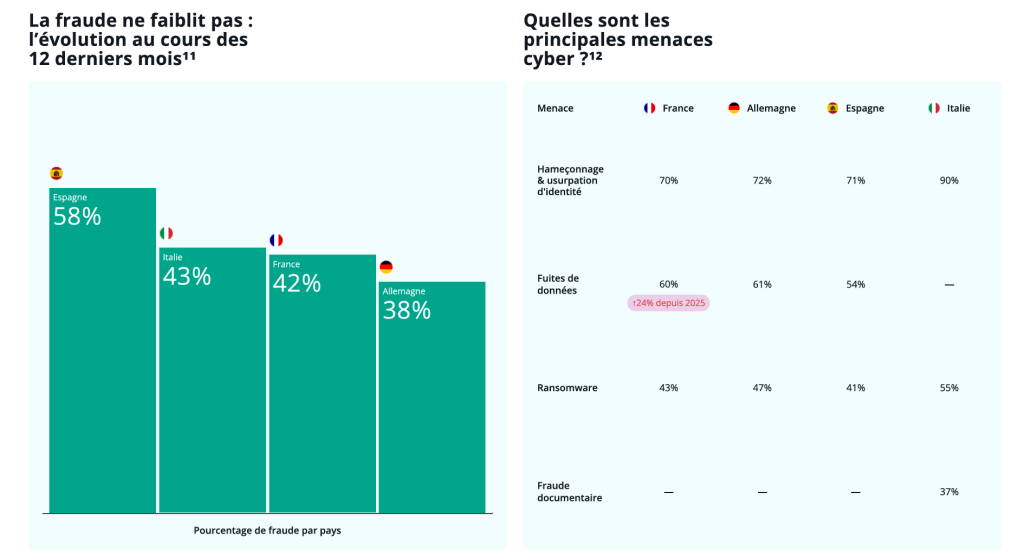
Cette prudence s’explique aussi par une pression cyber qui ne faiblit pas. Le hameçonnage et l’usurpation d’identité restent la menace numéro un dans les quatre pays, jusqu’à 90 % en Italie. Et la part des entreprises ayant constaté une hausse des tentatives de fraude en douze mois atteint 58 % en Espagne, 43 % en Italie, 42 % en France et 38 % en Allemagne.
« Ça grossit énormément parce que ça s’industrialise, ça se professionnalise », constate Pierre Feligioni, dont le groupe revendique quelque 200 millions de contrôles d’identité par an en Europe.
Changements d’IBAN glissés dans des factures, coordonnées de paie modifiées, papiers d’identité falsifiés, comptes bancaires ouverts en série… L’IA générative abaisse encore la barrière d’entrée. L’un des clients du groupe, spécialiste de la livraison de repas, reçoit ainsi des photos de plats sur lesquels l’IA a ajouté de la moisissure pour obtenir un remboursement. Anecdotique ? Pas tellement. C’est la même mécanique qui peut demain frapper les déclarations de sinistres des assureurs.
Face à cette pression, l’Italie a pris une longueur d’avance. « Ils ont plus de maturité sur l’identité », résume Pierre Feligioni.
Le pays a reconnu très tôt la signature numérique, généralisé le courrier électronique certifié à valeur légale et imposé la signature électronique qualifiée pour les démarches des entreprises. Côté citoyens, l’identité numérique SPID, lancée en 2016 avec des fournisseurs privés accrédités, compte désormais 42,6 millions d’identités. Et l’IT-Wallet, lancé fin 2024 dans l’application IO, embarque permis de conduire et carte d’assurance maladie.
L’Italie a également généralisé la facturation électronique entre entreprises dès 2019 et dispose depuis 2013 du système SCIPAFI, qui permet notamment aux banques, assureurs et opérateurs de confronter certaines données clients aux fichiers publics pour lutter contre l’usurpation d’identité.
Le baromètre en porte la trace : 37 % des entreprises italiennes placent la fraude documentaire parmi leurs trois principales menaces.
La souveraineté en critère d’achat
Quand on parle d’identité européenne, la souveraineté numérique n’est jamais loin. Cette fois, elle apparaît clairement dans les critères d’achat.
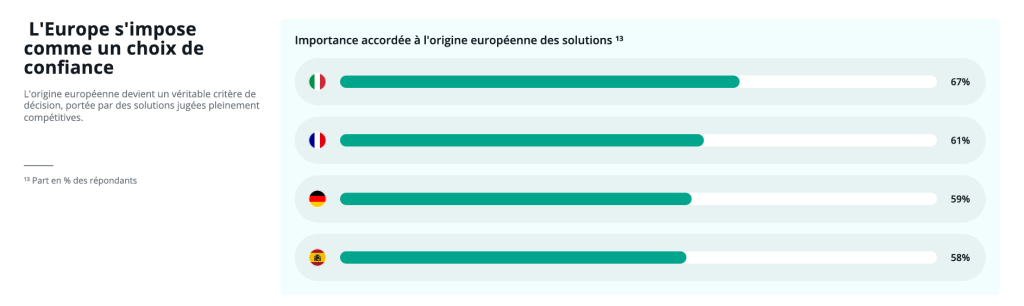
Ainsi, 67 % des répondants italiens, 61 % des Français, 59 % des Allemands et 58 % des Espagnols accordent de l’importance à l’origine européenne des solutions. Et une large majorité estime les offres européennes capables de rivaliser avec leurs concurrentes extra-européennes, notamment en matière de protection et de souveraineté des données.
La question gagne désormais l’IA. En Italie, la dépendance à des fournisseurs non européens arrive en tête des préoccupations liées à cette technologie et figure parmi les principales inquiétudes dans les trois autres pays. Autrement dit, les fournisseurs d’IA vont devoir répondre aux mêmes questions de juridiction que les acteurs du cloud, de l’identité ou de la signature.
Le Wallet, un scepticisme français
Le futur portefeuille européen d’identité numérique, ou EUDI Wallet, cristallise ces différences. Chaque État membre doit mettre une solution à disposition de ses citoyens d’ici au 24 décembre 2026. Il y a urgence. Et pourtant…
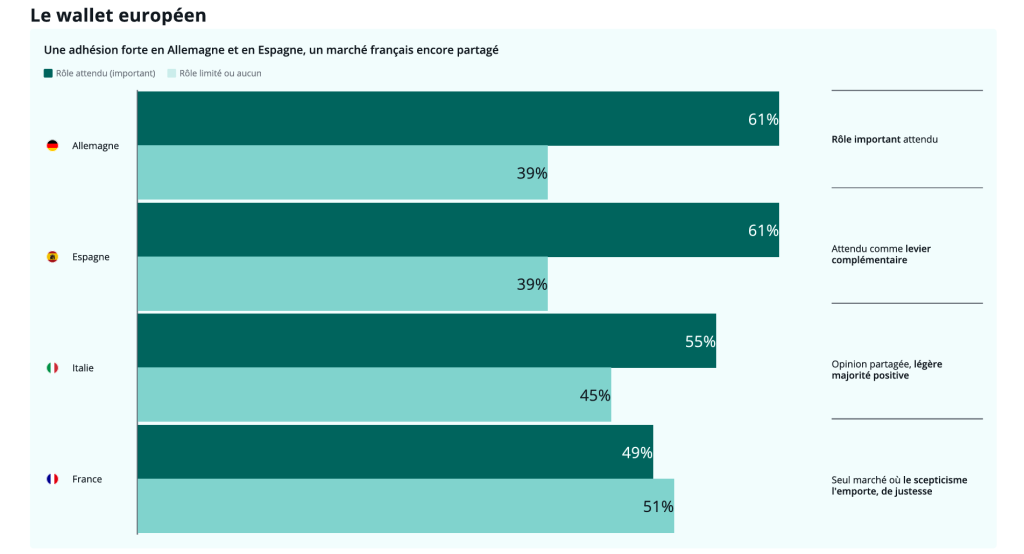
Certes, 61 % des entreprises allemandes et espagnoles lui prédisent un rôle important, ainsi que 55 % des Italiennes. En France, elles ne sont que 49 %. Nous sommes le seul pays où le scepticisme l’emporte, même de peu.
Paradoxe : c’est aussi en France que l’identité numérique européenne est le plus souvent citée parmi les réglementations prioritaires des trois prochaines années, juste derrière le RGPD. Les entreprises savent que le sujet arrive, mais doutent encore de sa capacité à s’imposer dans les usages.
Pour Pierre Feligioni, ce scepticisme tient d’abord à une gouvernance éclatée : « La responsabilité est trop diffuse en France. La CNIL s’occupe des données personnelles, l’ANSSI de la sécurité numérique, les ministères de FranceConnect et de France Identité… Et, comme souvent chez nous, il n’y a pas de volonté commune. On ne sent pas de rouleau compresseur, porté par une vision d’ensemble qui dirait clairement où l’on veut aller. »
Il pointe notamment les affaires d’usurpation d’identité : « On n’a jamais autant parlé d’usurpation d’identité et de fraude documentaire. Les journaux télévisés y reviennent sans cesse, des dossiers de location falsifiés jusqu’au chef d’entreprise qui s’est fait voler sa société. »
Il reproche surtout à la France de partir de l’existant et des coûts : « La France s’est dit : nous avons FranceConnect, appuyons-nous sur ce socle, améliorons-le avec FranceConnect+, et nous aurons notre wallet. En réalité, la vraie question posée est : quelle est notre capacité à faire un wallet au moindre coût ? En Italie ou en Espagne, on réfléchit déjà à des wallets porteurs d’une vraie valeur ajoutée, qui simplifient la vie du citoyen. »
Autre différence selon lui : « La France veut un wallet gouvernemental en situation de monopole, ce qui n’est pas le cas des autres pays. » Ailleurs, explique-t-il, l’idée serait davantage de « s’appuyer sur des acteurs privés qui savent faire et apportent une valeur ajoutée, dans un cadre réglementaire bien sûr, mais qui ont déjà leurs clients et leurs utilisateurs ».
Le tableau mérite toutefois d’être nuancé. FranceConnect revendique 45 millions d’utilisateurs et près de 500 millions de connexions en 2025. Et France Identité a ouvert son label « France Identité Ready » aux portefeuilles privés.
Pour Pierre Feligioni, un levier pourrait accélérer brutalement l’adoption : « Ce qui changera la donne pour le wallet en France, c’est la carte Vitale. Mettez-la dans le wallet et l’adoption devient automatique : nous en avons tous besoin, ne serait-ce que pour aller à la pharmacie. »
C’est justement ce qu’a fait l’Italie avec sa carte d’assurance maladie. En France, la carte Vitale dématérialisée vit encore dans sa propre application. Un cloisonnement qui, selon lui, prive le portefeuille national d’un puissant moteur d’usage.
Le Wallet : une épreuve d’interopérabilité
Car le wallet ne se limitera pas aux documents émis par l’État. Diplômes, justificatifs de revenus, données bancaires, assurances, KYC… des portefeuilles privés devraient se greffer aux systèmes publics.
Pierre Feligioni anticipe ainsi l’émergence de « méta-wallets » : « On aura peut-être le wallet gouvernemental que l’on n’utilisera pas trop, et on aura des wallets privés fournis par notre banque, notre assurance. »
La promesse est séduisante : présenter à un service les attributs vérifiés dont il a besoin plutôt que recommencer une procédure complète d’identification à chaque interaction. Mais tout dépendra de la capacité de ces univers à dialoguer.
« Ce qu’il ne faut pas oublier dans le wallet, que ce soit les wallets gouvernementaux ou les wallets privés, c’est l’interopérabilité », insiste Pierre Feligioni. « Ça fait partie de l’ADN du wallet. Quel que soit le wallet, il faut que ce soit interopérable. »
Or l’interopérabilité reste le parent pauvre des investissements de confiance. Le niveau de maturité le plus répandu reste « structuré mais cloisonné ».
« Beaucoup d’entreprises ont construit des silos de confiance solides : sur la data, l’identité, la conformité. La vraie maturité commence quand ces silos cessent de fonctionner isolément et se parlent en temps réel », observe Pierre Feligioni. Faute de standards communs, l’Europe risque d’inventer non pas un portefeuille numérique, mais vingt-sept nouveaux silos.
L’IA, beaucoup d’usage et encore peu de confiance
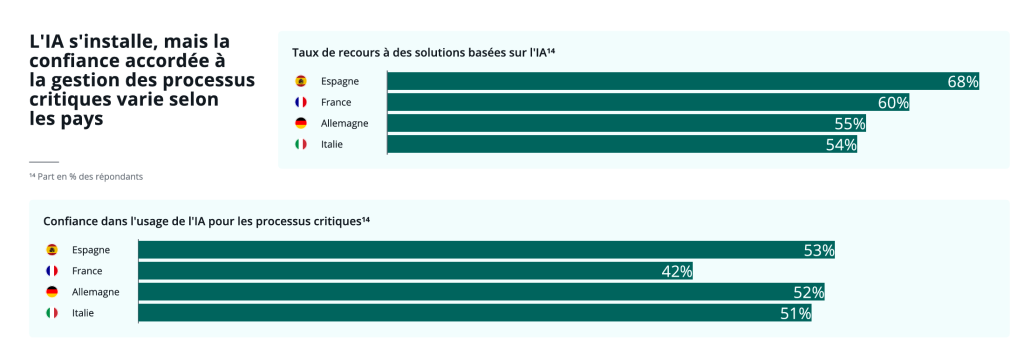
Impossible désormais de parler de confiance numérique sans parler d’IA : 68 % des entreprises espagnoles utilisent déjà des solutions basées sur l’IA, contre 60 % des françaises, 55 % des allemandes et 54 % des italiennes. Mais lorsqu’il s’agit de confier à l’IA des processus critiques, les positions changent : 53 % en Espagne, 52 % en Allemagne, 51 % en Italie… et seulement 42 % en France.
La France est donc deuxième sur l’usage et dernière sur la confiance.
Pierre Feligioni y voit aussi une différence culturelle. « Notre baromètre interroge surtout des DSI. En France, ils voient l’IA comme un moyen d’améliorer leurs processus, pas comme une source de nouveaux problèmes de fraude à gérer. »
Ailleurs, le réflexe diffère : « En Italie, dès qu’on parle d’IA, on parle de fraude. En Espagne, l’IA incite à redoubler de vigilance sur la fraude, la cybersécurité et les attaques, parce qu’elle permet désormais à n’importe qui de s’en prendre facilement à n’importe quelle entreprise. »
D’où ce constat : « Je trouve qu’en France, nous sommes un peu naïfs… Paradoxe apparent, puisque la France est aussi le pays qui se méfie le plus de l’IA pour ses processus critiques. Mais cette méfiance porte sur la fiabilité de la machine, bien plus que sur l’usage qu’en feront les fraudeurs. »
Les chiffres lui donnent en partie raison. Pour créer de la valeur avec l’IA, les Italiens citent d’abord la détection de la fraude (64 %) et le contrôle de conformité (59 %), quand les Français privilégient l’automatisation des processus (45 %) et l’aide à la décision (41 %).
Et ce sont justement la fraude, l’analyse documentaire ou le contrôle de conformité qui offrent aujourd’hui les business cases les plus simples à défendre : pertes évitées, contrôles automatisés, audits accélérés. Le ROI y est plus facile à démontrer qu’avec un chatbot vaguement « augmenté ».
« Le nerf de la guerre, demain, ce sera l’IA, et la manière de contrer une fraude que tout le monde, vous comme moi, pourra commettre, mais que des réseaux très structurés pourront surtout industrialiser. C’est bien là le pire », prévient Pierre Feligioni.
Pour les prestataires de confiance, le changement est profond : « Tout ce que nous recevons peut être faux, une photo comme une vidéo. Nous utilisons donc l’IA pour contrôler chaque élément. C’est ce que le baromètre ne montre pas vraiment, et que beaucoup sous-estiment encore. »
L’IA devient simultanément arme et bouclier.
Après le KYC, voici venir le « Know Your Agent »
L’étude révèle enfin une Europe encore hésitante face à l’IA agentique : 35 % des répondants français et allemands n’identifient encore aucun cas d’usage clairement établi, contre 21 % en Espagne et seulement 12 % en Italie.
Mais l’agentique soulève surtout une question plus fondamentale : comment faire confiance à un système autonome dont les réponses peuvent varier selon le contexte ?
Namirial/Signaturit travaille déjà sur ce que Pierre Feligioni appelle le « Know Your Agents », transposition au monde des agents IA des mécanismes de vérification appliqués aux personnes et aux entreprises.
« L’IA agentique pose un vrai problème de conformité. Selon le moment, selon le contexte, la réponse n’est pas la même. Et cela fait exploser le cadre de la conformité, qui repose sur des règles préétablies : à éléments d’entrée identiques, on doit toujours obtenir les mêmes éléments en sortie. »
D’où un nouveau métier potentiel pour les prestataires de confiance : « Dès lors que nous ou nos clients utilisons de l’IA, nous devons nous assurer que le modèle ou l’agent est conforme. Si un agent accompagne un client lors d’une entrée en relation, nous allons, en tant que service de confiance, lui apposer une forme de cachet garantissant qu’en fonction des variables d’entrée, la sortie sera toujours la même. »
Les banques sont naturellement parmi les premières intéressées : « Nous discutons beaucoup avec celles qui veulent mettre des agents à la disposition de leurs clients, mais qui doivent absolument pouvoir les valider et s’assurer qu’ils ne transformeront pas l’information en fonction du contexte. »
Reste une contradiction majeure, que Pierre Feligioni reconnaît lui-même : cette faculté d’adaptation est précisément « ce qui fait aujourd’hui tout l’intérêt de l’IA ». Certifier un agent impliquera donc probablement de borner fortement son périmètre d’action.
La confiance devient le permis d’automatiser
La transformation numérique consistait hier à convertir le papier en processus digital. Le chantier suivant est autrement plus délicat : permettre à ces processus de fonctionner vite, automatiquement et parfois sans intervention humaine, tout en sachant qui agit, avec quelles données et sous quelle responsabilité.
Pierre Feligioni le formule simplement : « La transformation digitale, on l’a faite. Maintenant, la question qu’on se pose, c’est comment sécuriser et comment simplifier la transaction digitale. »
Pour les DSI, la confiance numérique change ainsi de statut. Elle n’est plus seulement le contrôle ou la couche réglementaire ajoutée en fin de projet. Elle devient ce qui permet d’aller plus loin dans l’automatisation.
Identité, souveraineté, traçabilité, lutte contre la fraude, interopérabilité, contrôle des agents IA : toutes ces briques convergent vers une même fonction. Prouver que l’on peut laisser le système agir.
Pierre Feligioni balaie au passage les promesses de la blockchain et du Web3 d’un monde débarrassé des tiers de confiance : « Il y a quelques années, la blockchain et les cryptomonnaies promettaient qu’on pourrait tout échanger sans tiers de confiance. Mais si l’on vous vole des informations sur une blockchain, vers qui vous tournez-vous ? Le jour où il y a un problème, il faut un responsable. »
Son groupe en fait l’expérience : « Nous recevons tous les jours des courriers de juges. Tel client a signé un document il y a deux ans, il affirme aujourd’hui que ce n’est pas lui, et c’est à nous d’apporter toutes les preuves. Nous remontons alors le fil, audits et contrôle d’identité à l’appui, pour démontrer que c’est bien lui qui a signé. »
Pour lui, la pierre angulaire du numérique de demain sera donc de savoir « qui est responsable de quoi ». D’où cette comparaison avec le monde physique : « Je n’aime pas particulièrement les notaires, mais un notaire est responsable de quelque chose. »
Et sa formule de conclusion : « Demain, nous serons le notaire du digital. »
La formule sert évidemment les intérêts d’un fournisseur de services de confiance. Mais elle pose néanmoins une bonne question qui au cœur de toute la logique d’eIDAS 2.0 : confier le rôle de garant à des acteurs privés, mais qualifiés et régulés.
À mesure que logiciels et agents vont agir à notre place, le problème ne sera plus seulement de savoir ce qu’ils savent faire. Il faudra aussi déterminer qui garantit ce qu’ils viennent de faire.
Et sur ce terrain-là, le vrai chantier européen ne fait probablement que commencer.
À LIRE AUSSI :