Secu
Cyber : avec Réactiv, la France invente la centralisation de crise
Par Reynald Flechaux, publié le 15 septembre 2026
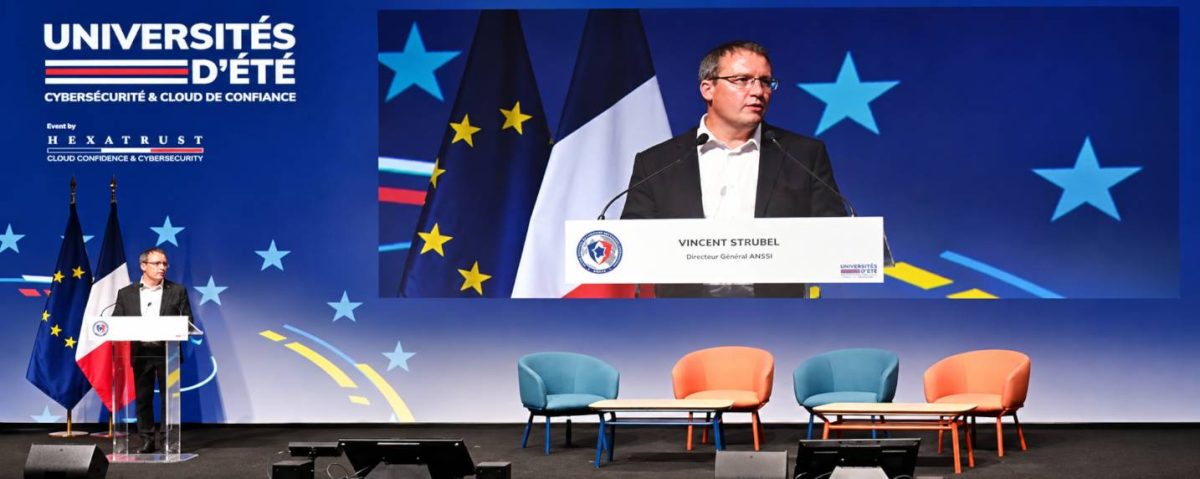
Fragilisée au printemps, l’Anssi sort finalement renforcée d’un été qui a confirmé les lacunes cyber de l’Etat. En cas de crise, l’agence dirigée par Vincent Strubel possède désormais la capacité d’imposer ses vues aux ministères.
Dans le viseur de Matignon au printemps, après le piratage de l’Agence nationale des titres sécurisés (ANTS), l’Agence nationale de la sécurité des systèmes d’information (Anssi) est parvenue, dans le courant de l’été, à raffermir sa position au cœur de la cybersécurité de l’Etat. Et son directeur Vincent Strubel a, au passage, sauvé son poste.
En résulte un plan, annoncé le 7 septembre, qui voit l’agence se doter d’une « capacité renforcée de réaction, d’intervention et d’assistance aux services de l’Etat ». Soit la faculté de « faire prendre aux ministères, dans des délais contraints, les mesures immédiates qui s’imposent pour protéger les données des citoyens confiées aux administrations ».
Si l’Anssi s’appuiera, comme elle le fait depuis longtemps, sur une équipe d’intervention appelée à la rescousse dès la constatation d’une « violation d’un accès sensible », celle-ci aura dorénavant la capacité à imposer des mesures aux administrations concernées. Bref, l’Anssi dispose désormais d’un levier pour aller au-delà de son rôle d’accompagnement et de conception de normes et bonnes pratiques.
Piratage de la DGFiP : la goutte d’eau…
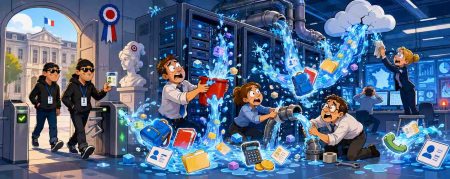
Ce plan, baptisé Réactiv (pour RÉponse et ACTion Interministérielle face aux Violations de données), peut être vu comme une contre-mesure opérationnelle après les multiples violations de données dont ont été victimes, ces derniers mois, les ministères et administrations françaises. Y compris sur les données les plus sensibles que les citoyens confient à l’Etat.
Comme l’illustrent les attaques ciblant le ministère de l’Intérieur (décembre 2025), contre le fichier national des comptes bancaires (Ficoba, en février 2026), contre l’ANTS (en avril 2026) et, évidemment, contre la Direction générale des finances publiques (DGFiP, attaque dont l’ampleur a été dévoilée en août 2026).
Des vols de données qui ont non seulement mis en lumière des failles béantes dans la gestion des accès, mais aussi la lenteur de réaction de certaines administrations, à l’image de la DGFiP qui n’avait dans un premier temps pas identifié la portée des accès non autorisés à ses systèmes.
Dans le courant de l’été, le piratage de la principale direction de Bercy, qui a touché 678 000 particuliers et professionnels auxquels s’ajoutent environ 200 000 comptes présents dans les fichiers cadastraux, a rapidement pris un tour politique, le Premier ministre convoquant, le 17 août, une cellule interministérielle de crise. À cette occasion, Sébastien Lecornu a chargé le ministre de l’Action et des comptes publics, David Amiel, de lancer un audit de la sécurité des SI de la DGFiP, sous la supervision de l’Anssi.
En poussant la logique de fonctionnement de l’agence dirigée par Vincent Strubel (forte de plus de 600 personnes) au-delà de simples missions de coordination et d’assistance, le gouvernement rapproche l’Anssi d’un rôle de RSSI de l’Etat. Sans toutefois adopter une posture similaire à celle des Etats-Unis, où la Cisa (Cybersecurity and Infrastructure Security Agency), soit l’agence de cybersécurité et de sécurité des infrastructures du gouvernement des États-Unis, peut imposer aux agences fédérales civiles des mesures concernant la protection de leurs SI, celles-ci étant juridiquement tenues de les appliquer.
Plus d’opérationnel pour l’interministériel
Le renforcement de l’autorité de l’Anssi rappelle l’évolution récente de la Direction interministérielle du numérique, dont le rôle est, jusqu’à présent, également cantonné à des prescriptions que les DSI ministériels suivent plus ou moins, quand elles ne cherchent pas tout bonnement à les contourner.
Au printemps dernier, à l’occasion de la nomination de Walter Arnaud à la tête de cette direction, le ministre de l’Action et des Comptes publics, David Amiel, indiquait que la Dinum devait devenir une « véritable CTO de l’Etat », se muant au passage en Autorité nationale du numérique et de l’intelligence artificielle de l’État (ou Ariane). Avec quelques priorités claires : « standards communs, socle technique, cohérence des investissements, réduction des dépendances technologiques. »
Autant de domaines où l’action de la Dinum est restée, jusqu’à présent, largement incantatoire. En cette rentrée 2026, cette évolution doit encore se concrétiser.
Lors de son audition devant une commission de l’Assemblée nationale, fin mai, la ministre déléguée de l’IA et du numérique, Anne Le Hénanff expliquait : « depuis des décennies, les systèmes d’information des ministères ont fonctionné en silos, avec une relative autonomie pour le développement et la protection cyber. Aujourd’hui, au regard du nombre d’attaques et en tenant compte de leur qualité […], le Premier ministre a décidé de ramener une cohérence sous son contrôle qui impliquera et l’Anssi, et la Dinum et la DITP (Direction interministérielle de la transformation publique, NDLR). »
Une cohérence qui implique de raboter une partie de l’autonomie des ministères en matière de SI.
À LIRE AUSSI :