Secu
Au FBI, un patch critique se perd dans la sous-traitance
Par Reynald Fléchaux, publié le 07 octobre 2026
Un prestataire du FBI n’a pas appliqué un correctif de sécurité sur un système PeopleSoft, ouvrant la voie à une fuite de données. Le ‘Bureau’ a écarté l’intervenant incriminé, employé par Accenture selon Reuters. L’incident soulève la question du contrôle exercé par le donneur d’ordre sur des opérations de sécurité déléguées.
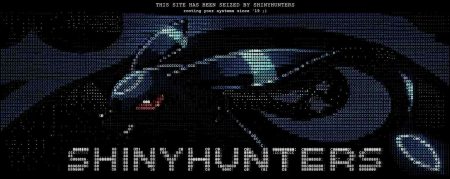
Trois mois. C’est, à peu de chose près, le délai qui sépare la publication par Oracle d’un correctif de sécurité pour PeopleSoft de l’intrusion revendiquée par le groupe de pirates ShinyHunters dans le système de recrutement du FBI. Une affaire qui a conduit le ‘Bureau’ à écarter, le 5 octobre, un prestataire accusé de ne pas avoir appliqué un patch. Selon Reuters, qui cite deux sources proches du dossier, cet intervenant travaillait pour Accenture.
De son côté, si le FBI ne précise ni la société ni la plateforme concernées, son directeur adjoint chargé de la cyber, Brett Leatherman, indique à Reuters que l’enquête interne a établi une défaillance de sécurité sur un environnement géré par un tiers, après qu’un sous-traitant a omis d’appliquer un correctif « explicitement » fourni pour sécuriser le système.
D’un zero-day à une vulnérabilité à corriger
Rappelons qu’Oracle a publié le 10 juin une alerte de sécurité pour une faille critique dans PeopleSoft PeopleTools (CVE-2026-35273), exploitable à distance sans authentification et susceptible de permettre l’exécution de code. L’éditeur recommandait alors aux organisations concernées d’agir immédiatement.
À cette date, le danger n’était déjà plus théorique. La société spécialisée en cyber Mandiant, rachetée par Google en 2022, avait expliqué avoir observé ShinyHunters exploiter la vulnérabilité entre le 27 mai et le 9 juin. Le 12 juin, CVE-2026-35273 entrait également dans le catalogue américain des vulnérabilités activement exploitées que gère la CISA, agence fédérale dépendant du département de la Sécurité intérieure.
Trois mois plus tard, le problème restait d’actualité. Le 25 septembre, Google Threat Intelligence et Mandiant alertaient sur une nouvelle campagne massive de ShinyHunters contre PeopleSoft. Le groupe avait notamment adapté son exploit pour contourner certaines règles de pare-feu applicatif. La recommandation de Mandiant était alors on ne peut plus claire : les tentatives de filtrage sur les pare-feu ne sauraient justifier la non-application du patch.
C’est dans cet intervalle que ShinyHunters affirme s’être introduit dans le portail de recrutement du FBI. Si Reuters relie bien l’intrusion dont a été victime le ‘Bureau’ à un progiciel PeopleSoft non corrigé, il ne la rattache toutefois pas formellement à CVE-2026-35273.
Accenture chargé du patch management, FBI responsable du contrôle
Selon une source citée par le média américain spécialisé Government Executive, Accenture était chargé par le FBI du patch management ainsi que de la maintenance de code spécifique. Nos confrères relèvent aussi une zone d’ombre dans l’explication fournie par le Bureau : le FBI ne précise pas comment il contrôlait le travail de son sous-traitant et comment il s’assurait que les systèmes renfermant des données sensibles étaient effectivement corrigés.
Sur des vulnérabilités critiques et activement exploitées, cette question du contrôle des prestataires dépasse le seul respect des SLA. Elle touche à la capacité d’un donneur d’ordre de connaître l’état réel de son parc : correctifs attendus, systèmes concernés, exceptions, délais et preuves d’application. Sans cette visibilité, un partage contractuel des responsabilités peut laisser subsister un angle mort opérationnel. Avec des conséquences très lourdes. Dans le cas du FBI, on parle de la compromission des informations personnelles de milliers d’employés, dont des données médicales et des informations permettant notamment d’identifier les fonctions de certains agents ou de localiser leur domicile.
Crédit photo : FBI
À LIRE AUSSI :
À LIRE AUSSI :