Secu
Cl0p vs ShinyHunters : les cybercriminels se font la guerre
Par Guillaume Perissat, publié le 30 septembre 2026
Le conflit entre deux des groupes cybercriminels parmi les plus actifs vient de franchir un cap inédit. Après un différend autour d’un exploit visant Oracle E-Business Suite, ShinyHunters affirme avoir pris le contrôle du site de fuite de Cl0p et menace désormais son rival d’extorsion.
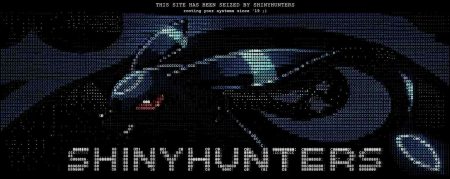
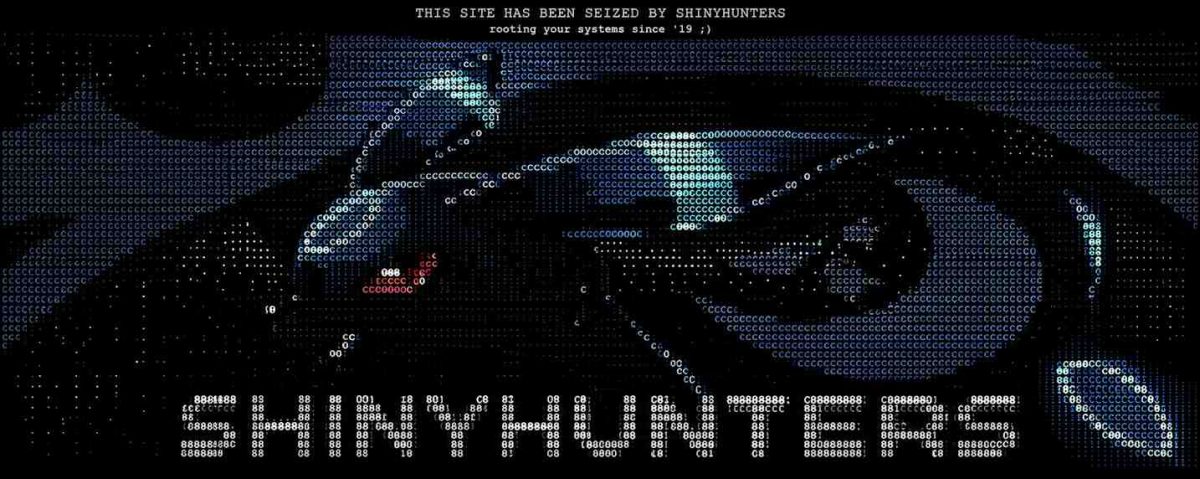
C’est l’arroseur arrosé ! Le 19 septembre, le site de Cl0p, que le groupe utilisé depuis plusieurs années pour publier les noms de ses victimes et faire pression sur elles, a affiché un message indiquant qu’il avait été « saisi » par ShinyHunters. Le groupe affirme avoir exploité une vulnérabilité du logiciel utilisé par l’infrastructure de Cl0p et avoir obtenu un accès étendu à celle-ci. ShinyHunters ne s’est pas contenté de défacer le site. Le groupe affirme avoir récupéré des données de l’infrastructure de Cl0p et lui réclame une rançon à huit chiffres.
Tout part d’une compromission d’Oracle
Dans la foulée, l’attaquant a également formulé de nouvelles exigences, notamment des excuses publiques. Il a en outre menacé de divulguer des informations sur les entreprises ayant prétendument payé Cl0p lors d’une campagne d’extorsion précédente. Y compris les montants versés et les adresses Bitcoin associées.
Le mécanisme est particulièrement ironique. Le site que Cl0p utilisait pour exposer ses propres victimes sert désormais à faire pression sur lui. ShinyHunters menace également de divulguer des informations sur le fonctionnement interne de son concurrent.
Le conflit entre les deux groupes remonte à 2025 et à la campagne menée contre Oracle E-Business Suite. A l’été de l’année dernière, des attaquants avaient exploité des vulnérabilités de la plateforme puis lancé une vaste campagne de rançonnement. Ces compromissions, datées entre juillet et août 2025, utilisaient notamment CVE-2025-61882, une faille critique depuis patchée par l’éditeur.
Payer une rançon n’empêche apparemment pas la divulgation
C’est précisément cet exploit qui a déclenché les hostilités entre ShinyHunters et Cl0p. Le premier assure avoir découvert la zero-day avant le second et lui reproche de se l’être approprié pour mener sa propre campagne. Et ce sont également les informations relatives à cette campagne d’extorsion menée par Cl0p que ShinyHunters menace de révéler.
Si les accusations de « vol » sont invérifiables, la dispute aurait ensuite dégénéré. Selon ShinyHunters, des représentants de Cl0p auraient menacé certains de ses membres. Le groupe affirme avoir décidé de répondre en ciblant directement l’infrastructure de son rival.
Un CMS non patché
Ce n’est pas la première fois que les groupes cybercriminels sont à couteaux tirés. On se rappellera par exemple que, après l’invasion russe de l’Ukraine, rançonneurs russes et ukrainiens se sont joyeusement « mis sur la tronche ». A grands coups d’intrusions et de divulgations, là encore.
Dans le cas présent, selon BleepingComputer, ShinyHunters aurait obtenu un « accès complet » au serveur de Cl0p et avoir dérobé du code source, des plugins Grav CMS, des journaux système ainsi que d’autres données, en exploitant justement une faille du CMS. Une faille que Cl0p aurait omis de patcher. La boulette !
Pendant que ShinyHunters fanfaronne, le FBI resserre la nasse
Et voilà que le chasseur commence lui aussi à sentir le souffle des chiens… ceux du FBI en l’occurrence…
Le 29 septembre, la police néerlandaise a révélé avoir arrêté, dès le 15 septembre à Amsterdam, un homme de 24 ans soupçonné d’appartenir à ShinyHunters. Le FBI va un cran plus loin et le présente comme l’un des dirigeants présumés du groupe. L’agence américaine attribue à ShinyHunters et à ses complices plus de 140 organisations compromises depuis 2025 et au moins 70 millions de dollars encaissés grâce à leurs campagnes d’extorsion.
Et le FBI en profite pour passer un petit message à ceux du groupe qui courent encore. Son patron de la Cyber Division rappelle que « les arrestations font parler », que les infrastructures saisies livrent de nouvelles pistes et que le temps ne joue pas vraiment en faveur des fugitifs. Traduction : mieux vaut appeler avant qu’on frappe à votre porte. « Plus vous restez dans la partie, plus nous en apprenons sur vous », prévient Brett Leatherman. Le suspect restera au moins 90 jours supplémentaires en détention provisoire. Et la police néerlandaise prévient déjà que d’autres arrestations pourraient suivre. Ça chauffe !
À LIRE AUSSI :
À LIRE AUSSI :