Gouvernance
Dans « IA, Cybersécurité et data : garantir la conformité numérique », Garance Mathias fait de la contrainte réglementaire un moteur de croissance
Par Jade Berre, publié le 07 octobre 2026
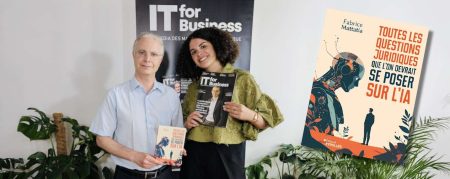
IA Act, NIS2, DORA, RGPD… le puzzle réglementaire n’en finit plus de s’agrandir. Et s’il cessait enfin d’être le cauchemar des DSI et des RSSI ? Dans « IA, Cybersécurité et data : garantir la conformité numérique », Garance Mathias propose de traiter la conformité comme un outil de pilotage stratégique, et non plus comme une contrainte réglementaire de plus. Elle est l’invitée du lounge d’IT for Business pour un entretien où elle prend le contre-pied des idées reçues : bien pilotée, la conformité est un levier de croissance..
En tant qu’auteure et experte en conformité numérique des entreprises, Garance Mathias, aux côtés d’Eva Aspe, François Gorriez et Myriam Quémener, invite à appréhender les nouveaux enjeux juridiques sous l’angle de la gestion des risques dans le livre « IA, Cybersécurité et data : garantir la conformité numérique ».
Pour ce faire, elle y intègre aussi la dimension technologique et l’innovation au cœur des organisations et encourage à revenir à l’essence même du droit : la responsabilisation.
Selon Garance Mathias, dirigeants comme professionnels en charge des enjeux juridiques (RSSI, DPO…) doivent changer leur perception de la conformité numérique. En d’autres termes, la conformité numérique ne doit plus être synonyme de contrainte mais devenir au contraire un levier de performance et de croissance.
Sortir du « puzzle » des réglementations
Face au florilège de réglementations existantes en matière d’IA, de cybersécurité ou de gestion des données, Garance Mathias nous incite à adopter une démarche pragmatique et opérationnelle : comment rendre complémentaires IA, exigences juridiques et cybersécurité ? Comment les mettre au service du business et inciter au respect des normes et à la connaissance juridique ?
Le livre est à la fois une source de conseils concrets et une orientation stratégique invitant les dirigeants à privilégier la gestion des risques (chaîne d’approvisionnement ou fournisseurs).
Responsabiliser le dirigeant
Au-delà des obligations, il y a aussi l’ombre de la sanction qui plane puisque le risque cyber fait partie des responsabilités du dirigeant. Si le dirigeant est responsable de connaître et identifier les menaces auxquelles son entité peut être confrontée à titre individuel, il doit aussi le faire à titre collectif.
Pour ce faire, il doit former, sensibiliser et mobiliser ses équipes et les métiers afin qu’ils comprennent comment intégrer la conformité dans les produits et services numériques. En filigrane, cela implique aussi d’intégrer la dimension réglementaire dans leurs décisions.
Ainsi, l’opposition classique entre innovation technologique et application réglementaire est maintenant dépassée.
« Une gouvernance juridique sur mesure »
Parallèlement, Garance Mathias nous confie : « Lorsque je travaillais avec des acteurs sur le choix et le déploiement d’une solution à faible empreinte carbone, nous ne débattions pas uniquement de ce qui était, d’un point de vue technique, le plus performant ou le plus écologique. Nous cherchions surtout à comprendre les exigences réglementaires applicables et à anticiper leurs conséquences, notamment les éventuelles sanctions en cas de manquement. Cette analyse juridique pouvait alors directement orienter la conception du produit ou du service ».
C’est d’ailleurs dans ce cadre que notre invitée parle d’une « gouvernance juridique sur mesure », propre au secteur d’activité et aux spécificités de chaque organisation, à l’image de la récente réglementation DORA, liée à la résilience des institutions financières.
Cette approche vaut également pour l’IA. « Définir le périmètre technologique d’un produit ou d’un service revient à adopter une approche basée sur les risques dans le cadre du règlement IA et finalement cela revient à se poser la question : à quel cas d’usage l’IA répond-elle ? Il faut savoir comment maîtriser l’IA, comment je prompte. Qu’est-ce que je prompte ? Quelles sont les données entrantes ? De quelles données sortantes parle-t-on ? Ce n’est pas tant le fait d’utiliser tel ou tel modèle », souligne Garance Mathias.
Changer de regard sur la conformité numérique
Ainsi, Garance Mathias invite les dirigeants et les organisations à considérer la conformité numérique non plus comme une contrainte, mais comme une véritable opportunité de création de valeur.
Les dépendances technologiques ont longtemps été perçues comme des facteurs de vulnérabilité, avant que bien des DSI n’apprennent à les cartographier, les piloter et les intégrer aux choix stratégiques.
La conformité numérique peut suivre la même trajectoire. À condition, bien évidemment, de la traiter comme un sujet opérationnel et non comme une case à absolument cocher la veille d’un audit…
À LIRE AUSSI :
À LIRE AUSSI :