Gouvernance
Open source en Europe : beaucoup de code, peu de pouvoir
Par Laurent Delattre, publié le 16 octobre 2026
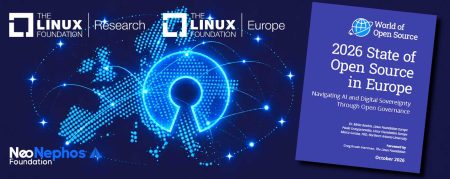
La Linux Foundation publie la cinquième édition de son rapport sur l’open source en Europe. Si 94 % des organisations européennes jugent aujourd’hui la souveraineté numérique stratégique, près d’un tiers n’ont toujours aucune gouvernance formelle de leurs logiciels open source. Le tout alors que l’IA bouscule déjà l’ensemble de l’écosystème.
À en croire les chiffres clés de l’étude, l’Europe a enfin pris la mesure de ses dépendances technologiques. Le « State of Open Source in Europe » 2026, établi à partir des réponses de 367 professionnels européens, montre que 94 % des organisations jugent la souveraineté numérique stratégique et que 61 % la considèrent même comme très importante.
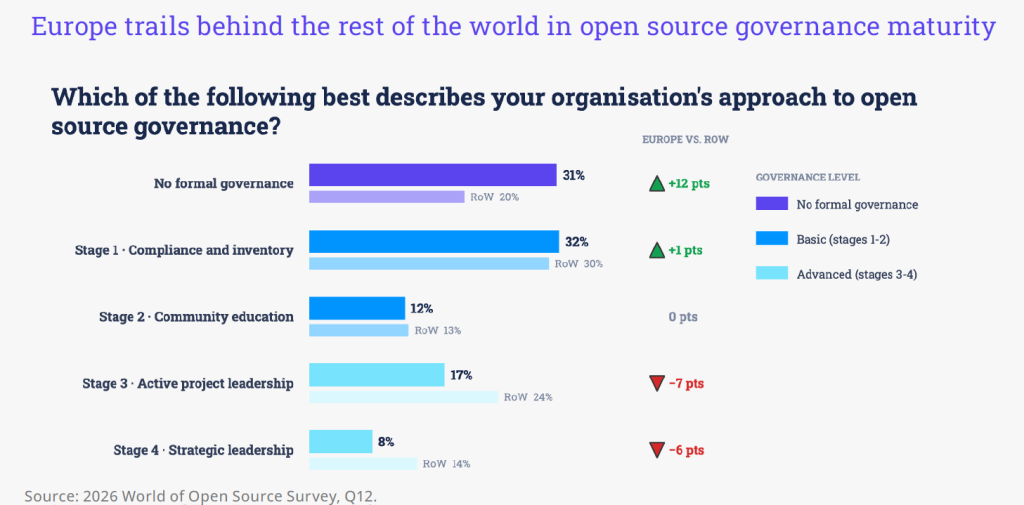
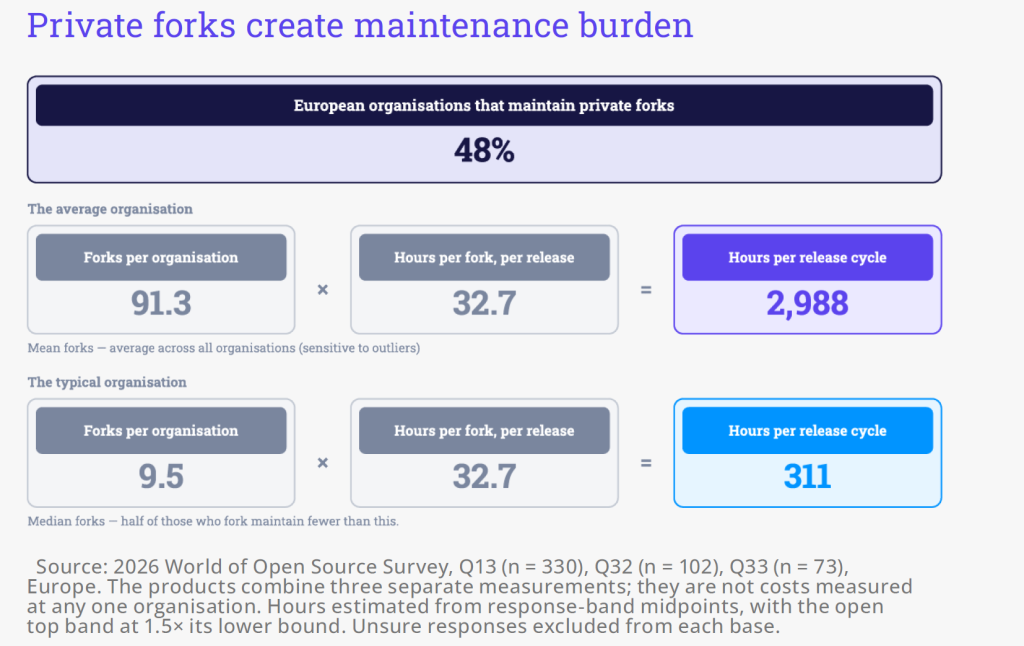
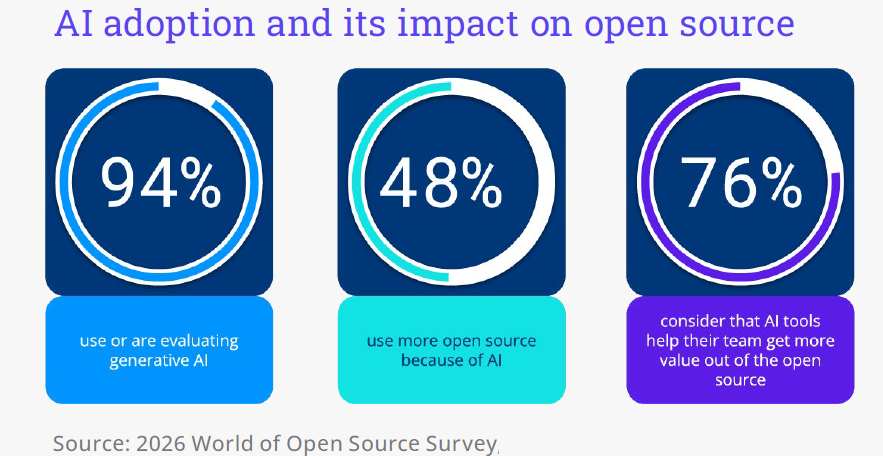
En pratique, la détermination se heurte à l’intendance. Près d’une organisation sur trois (31 %) n’a formalisé aucune gouvernance de l’open source, et presque la moitié (48 %) entretient ses propres « forks » maison (versions dérivées), dont le coût reste souvent mal évalué. Le tout sur fond d’adoption éclair des assistants de programmation à base d’IA générative, que 94 % des organisations utilisent ou testent déjà. Les trois quarts (76 %) estiment d’ailleurs que ces outils augmentent la valeur qu’elles retirent de l’open source.
Un paradoxe qui ne date pas d’hier
L’édition 2025 de ce rapport annuel dressait déjà le portrait d’un open source omniprésent, que ce soit dans les systèmes d’exploitation (64 %), le cloud et les conteneurs (55 %) ou le développement applicatif (54 %), alors que seules 34 % des organisations disposaient d’une stratégie formelle et 22 % d’un OSPO (Open Source Program Office). Nous en concluions dans notre analyse à l’époque que l’Europe consommait massivement du logiciel libre sans contribuer suffisamment à sa pérennité.
Les indicateurs de gouvernance ayant changé d’une édition à l’autre, toute comparaison chiffrée serait hasardeuse. Mais rien ne laisse penser que cette faiblesse structurelle se soit résorbée.
Le contexte, lui, a radicalement changé. Avec la multiplication des règles européennes et la volonté de réduire la dépendance aux fournisseurs américains, la souveraineté n’est plus un simple objectif : elle est devenue une nécessité concrète épinglée à l’agenda de tous les DSI.
Beaucoup de code, peu d’influence
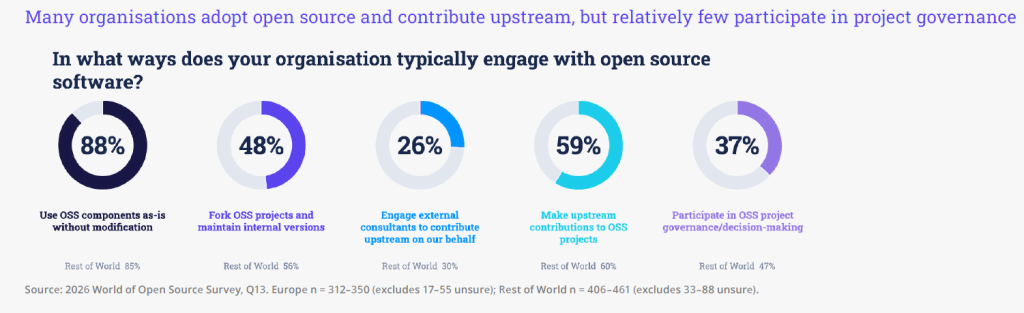
Et comme l’an dernier, l’Europe pèche encore une fois par son faible poids dans les décisions et la gouvernance des projets open source. Si 59 % des organisations européennes contribuent au code des projets open source, seules 37 % participent à leur gouvernance.
La comparaison avec le reste du monde est éloquente. Les organisations européennes contribuent autant que les autres (59 % contre 60 %), mais participent nettement moins à la gouvernance (37 % contre 47 %). Elles sont aussi plus nombreuses à n’avoir aucune gouvernance formelle (31 % contre 20 %), et moins nombreuses à atteindre le stade le plus avancé, celui du leadership stratégique (8 % contre 14 %). Autre paradoxe : 52 % privilégient les projets hébergés par une fondation neutre, huit points de plus qu’ailleurs, mais seules 27 % évaluent formellement la santé d’un projet avant de l’adopter, contre 40 % dans le reste du monde. L’Europe aime les projets bien gouvernés… à condition que d’autres s’en chargent.
Il faut s’en inquiéter parce que l’engagement dans les projets rapporte bien plus qu’une satisfaction personnelle des contributeurs. Les organisations qui contribuent en amont (non pas seulement en finançant le projet, mais en participant concrètement aux réunions, aux modifications du code et à sa maintenance) en tirent des avantages concrets : 83 % sont informées à l’avance des changements susceptibles de casser leurs applications, 69 % accélèrent leurs développements et 62 % de celles qui cherchent à peser sur les feuilles de route y parviennent au moins une fois sur deux.
Et la Linux Foundation accorde un intérêt croissant à cette participation active, voire engagée, des entreprises, puisque l’édition 2026 de son rapport s’aventure à mesurer l’intérêt économique d’une bonne gouvernance. En moyenne, les bénéfices de l’open source représenteraient 4,1 fois les coûts engagés. Ce ratio tombe à 3,6 dans les organisations sans gouvernance et monte à 4,6 chez les plus matures. Il n’y a pas forcément de lien de cause à effet, et ces ratios, estimés par les répondants eux-mêmes, ne reposent que sur 87 réponses. Mais la corrélation devrait quand même interpeller les DSI.
Les forks privés ont aussi un coût concret, rarement chiffré. Selon le profil type établi par la Linux Foundation, une organisation qui maintient ses propres versions dérivées consacre environ 311 heures de travail par cycle de publication à leur entretien. Et 28 % des répondants concernés reconnaissent ne pas savoir mesurer cette charge, ce qui en fait la réponse la plus fréquente. Un coût souvent invisible dans les budgets, qui rappelle que le logiciel libre n’est pas vraiment gratuit. Le fork n’est pas un mal en soi : les organisations les plus matures en entretiennent davantage (75 %, contre 29 % pour celles sans gouvernance). Mais faute d’en connaître le coût, beaucoup ne peuvent pas le comparer à ce que rapporterait une contribution en amont, entre 2,3 et 3,3 fois la mise selon le rapport. On notera néanmoins que l’Europe forke moins que le reste du monde (48 % contre 56 %).
L’IA accélère l’adoption mais submerge les mainteneurs
Cette édition 2026 s’intéresse pour la première fois à l’effet des assistants IA sur l’écosystème open source. Et le premier constat qui s’en dégage, c’est qu’il est déjà massif.
Près de la moitié des organisations (48 %) disent utiliser davantage de composants open source grâce à ces outils IA (5 % seulement en utilisent moins). Car, en fin de compte, l’IA tend à abaisser la barrière à l’entrée des contributions et fait gagner du temps aux développeurs.
Mais elle inonde des mainteneurs déjà débordés d’un flot continu de correctifs douteux et de signalements de vulnérabilités plus ou moins fondés. Greg Kroah-Hartman, responsable de la branche stable du noyau Linux, évoque un test réalisé sur des correctifs produits par les meilleurs modèles d’IA : près de la moitié des modifications proposées étaient fausses. Il ne nie pas pour autant leur utilité : nombre de ces correctifs réparent de vrais bogues, parfois vieux de plusieurs années. Le noyau Linux publie désormais quelque 230 CVE par semaine, contre 55 avant l’arrivée de ces outils. Kroah-Hartman demande donc que la charge de la preuve pèse sur ceux qui soumettent les correctifs, pas sur ceux qui les reçoivent.
Ajourd’hui, les mainteneurs consacrent toujours plus de temps à vérifier ces contributions et à séparer celles qui sont utiles de celles qui ne le sont pas. La situation n’est peut-être que temporaire, même si les experts interrogés estiment que le pic n’est pas encore atteint. Les IA se sont beaucoup améliorées ces derniers mois et leurs découvertes sont de plus en plus concrètes (mais malheureusement pas forcément moins nombreuses).
Mais le principal risque pour la souveraineté européenne se situe ailleurs. Sur l’IA, l’open source peine encore à tenir ses promesses : seules 33 % des organisations le jugent très efficace pour atteindre leurs objectifs de souveraineté en matière de déploiement d’IA en local, contre 63 % pour la maîtrise du cloud et de l’infrastructure.
Avec l’IA agentique, le pouvoir ne repose plus seulement sur le code, mais aussi sur les outils qui organisent le fonctionnement des agents : protocoles, frameworks et environnements d’exécution. Or, les membres fondateurs de premier rang de l’Agentic AI Foundation, créée fin 2025 par la Linux Foundation pour accueillir des projets comme MCP (Anthropic), AGENTS.md (OpenAI) ou goose (Block), sont tous américains. SAP, SUSE et Ericsson en font partie, mais au second rang. L’Europe risque donc de reproduire dans l’IA ce qu’elle connaît déjà dans le cloud : beaucoup utiliser, beaucoup contribuer, sans pourtant peser sur les décisions.
Deux milliards d’euros, et des achats publics à réinventer
Le rapport voit toutefois un possible tournant dans le paquet sur la souveraineté technologique présenté par Bruxelles en juin dernier. Sa nouvelle stratégie open source prévoit de mobiliser 2 milliards d’euros de financements publics et privés sur sept ans, notamment pour soutenir les infrastructures critiques et les technologies ouvertes. Un montant qui semble important, mais qui reste modeste face aux 264 milliards d’euros que le secteur public européen consacre chaque année à l’informatique, essentiellement auprès de fournisseurs propriétaires non européens.
Répartis sur sept ans, ces 2 milliards représentent environ 286 millions d’euros par an, soit à peine plus d’un millième de cette dépense.
L’argent ne fait pas tout. Le Cyber Resilience Act, dont les premières obligations de signalement s’appliquent depuis septembre, impose une meilleure maîtrise des dépendances logicielles. Sous la pression réglementaire, CRA en tête, 63 % des organisations ont déjà revu leurs investissements dans la gestion des dépendances, avant même l’entrée en vigueur des premières obligations. Malheureusement, seules 19 % des organisations interrogées affirment connaître intégralement les composants open source de leurs produits.
Le secteur public reste à la traîne. Parmi les 31 organismes publics de l’UE interrogés, 15 n’ont aucune gouvernance formelle de l’open source. Plus de la moitié citent le manque de soutien de leur direction comme principal frein, contre 34 % en moyenne. Pourtant, 67 % disent vouloir défendre les intérêts nationaux ou régionaux, contre 47 % pour l’ensemble des répondants. En cause : des appels d’offres favorisant les offres propriétaires, des acheteurs peu formés à l’open source et une faible connaissance des alternatives.
Bruxelles veut agir. Le Cloud and AI Development Act prévoit de donner la priorité aux standards ouverts et à l’open source dans les infrastructures cloud et IA du secteur public. Il rendrait obligatoire le catalogue européen de logiciels open source, renforcerait le réseau des OSPO nationaux et imposerait aux fournisseurs un inventaire complet de leurs composants dès le deuxième niveau de souveraineté cloud. Encore en négociation, le texte n’entrerait pas en vigueur avant 2027 ou 2028.
Le projet de Public Procurement Act, publié le 9 septembre, prévoit de privilégier le meilleur rapport qualité-prix plutôt que le prix seul et permettrait une préférence européenne. Mais l’open source n’y est abordé que comme un levier d’innovation. Linux Foundation Europe regrette l’absence de priorité aux solutions open source équivalentes et du principe « argent public, code public ».
À en croire le rapport, l’Europe a compris que l’open source pouvait l’aider à regagner une part de sa souveraineté. Et il faut s’en réjouir. Mais utiliser des logiciels libres ne suffit pas seul à reprendre le contrôle de son avenir numérique. Le rapport de la Linux Foundation rappelle que cette souveraineté se jouera moins dans les annonces de Bruxelles que dans la gouvernance des projets et les cahiers des charges des marchés publics. Il met aussi en garde contre la tentation du repli. Le rapport reproche au paquet européen de bâtir de nouvelles structures européennes plutôt que de s’appuyer sur les fondations internationales existantes, et rejette l’idée d’un « open source européen ». Un argument recevable, mais pas totalement désintéressé : la Linux Foundation héberge nombre de ces fondations, et l’étude est financée par NeoNephos, une fondation lancée par sa branche européenne.
Les solutions sont connues depuis longtemps : renforcer les OSPO, financer les mainteneurs et privilégier l’interopérabilité plutôt que le renouvellement quasi automatique des fournisseurs historiques. Reste à savoir si les acheteurs publics sont prêts à changer de logiciels… et d’habitudes. Les experts interrogés avancent deux pistes concrètes : séparer l’achat de technologie de l’achat de services, et certifier les acheteurs publics comme on certifie d’autres professions.
L’Europe écrit déjà une bonne part du code de l’open source. Il serait temps qu’elle écrive aussi les règles.
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :