Secu
Cyberattaques iraniennes : Paris prêt à dégainer ses capacités cyberoffensives ?
Par Guillaume Perissat, publié le 10 novembre 2026
En attribuant officiellement à l’Iran une campagne de sabotage ayant visé les systèmes de réfrigération de quelque 700 sites de la grande distribution, la France franchit un nouveau palier dans sa réponse aux cybermenaces étatiques. Au-delà des sanctions diplomatiques et économiques annoncées, Paris laisse planer la possibilité de mesures de rétorsion non publiques. Une perspective qui renvoie directement à la doctrine française de lutte informatique offensive.
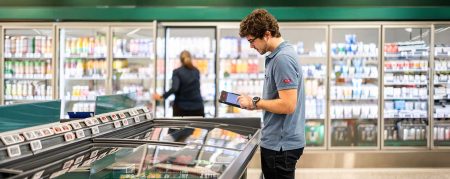
Dans la nuit du 11 au 12 octobre, les contrôleurs de réfrigération d’environ 700 magasins de la grande distribution ont été compromis. Les attaquants ont modifié les paramètres de dégivrage des équipements, provoquant des pertes de marchandises estimées à plusieurs dizaines de millions d’euros et, dans au moins quinze cas, des départs d’incendie.
Pour Paris, il s’agit d’un événement inédit « par son ampleur et son niveau d’agressivité, constituant ainsi la première campagne cyberoffensive opérée purement à des fins de sabotage sur le territoire national », écrit le ministère des Affaires étrangères dans un communiqué.
Shahid Shoostari et Shahid Kaveh dans le viseur
Dans sa déclaration, le Quai d’Orsay attribue officiellement à la République islamique d’Iran plusieurs opérations informatiques visant les intérêts français, dont cette campagne de sabotage aux conséquences particulièrement lourdes pour la grande distribution.
« La France est en mesure d’attribuer à l’Iran ces actions destructrices, mises en œuvre par l’unité cyberoffensive SHAHID KAVEH, affiliée au centre électronique et cyber du Corps des Gardiens de la Révolution Islamique d’Iran », explique le communiqué.
Le rapport technique CERTFR-2026-CTI-009, publié par les services du Centre de coordination des crises cyber (C4), apporte des précisions sur les auteurs présumés. Cette attribution repose sur un faisceau d’indices techniques et opérationnels.
Déjà-vu
Les enquêteurs ont notamment identifié des infrastructures déjà utilisées par cette unité pour mener des opérations de reconnaissance contre des équipements industriels, ainsi que le recours à l’outil de scan FOFA, caractéristique de son mode opératoire. La campagne a également été relayée par CyberbanNews, un organe de communication associé à l’unité, tandis que des traces d’utilisation du persan ont été retrouvées dans l’infrastructure d’attaque.
Shahid Kaveh n’est pas un acteur inconnu des services occidentaux. L’unité, qui opère notamment derrière plusieurs avatars numériques comme CyberAveng3rs ou Soldiers of Solomon, mène depuis plusieurs années des campagnes de ciblage de systèmes industriels. Elle a notamment revendiqué des opérations contre des équipements Unitronics en 2023, puis contre des installations industrielles israéliennes et américaines en mars et avril 2026.
Le rapport du C4 met également en évidence le rôle d’une seconde unité, Shahid Shoostari, également connue sous les noms d’Iliyanet et d’Emennet Pasargad. Celle-ci est impliquée dans plusieurs opérations conduites contre des intérêts français depuis 2020.
Des équipements de contrôle industriel visés
Selon Benoit Grunemwald, expert en cybersécurité chez ESET, « le rapport [d’ESET Research] sur les activités des groupes APT entre avril et septembre 2026 constate une reprise des opérations de plusieurs groupes établis alignés sur les intérêts de l’Iran, après une période de moindre activité. FilthyFeline, un sous-groupe d’OilRig, et MuddyWater ont notamment repris leurs campagnes ».
Principaux secteurs touchés selon l’éditeur slovaque : les télécommunications, l’énergie, l’ingénierie et l’industrie manufacturière. De son côté, le rapport du CERT pointe l’utilisation par l’unité Shahid Kaveh, « au moins depuis juin 2024 », de scripts ciblant des équipements de contrôle industriel des marques Schneider Electric, Siemens et Rockwell, ainsi que des opérations de reconnaissance menées par cette même unité sur des systèmes industriels Schneider Electric.
De l’attribution à la riposte
En désignant directement Téhéran, Paris entend faire de cette attribution un instrument de sa réponse. Le Quai d’Orsay annonce la convocation de l’ambassadeur iranien et prévoit de proposer à ses partenaires européens de nouvelles sanctions contre les entités et individus impliqués.
Mais la déclaration comporte surtout une formulation qui mérite attention. La France « se réserve le droit de prendre toute mesure supplémentaire, publique et non-publique, jugée nécessaire et proportionnée », propos repris en substance par Jean-Noël Barrot sur franceinfo ce matin. Derrière cette dernière formule se trouve une palette de réponses bien plus large que les seules mesures diplomatiques.
Vers une mise en œuvre de la doctrine LIO ?
Ces mesures supplémentaires peuvent recouvrir des actions judiciaires, des sanctions économiques, des opérations de renseignement ou, potentiellement, des actions dans le cyberespace. Sur ce dernier terrain, la France dispose déjà d’une doctrine militaire publique : la lutte informatique offensive (LIO). Le COMCYBER, placé sous l’autorité du chef d’état-major des armées, est l’autorité d’emploi de cette capacité militaire, intégrée à la chaîne opérationnelle des armées.
La LIO regroupe les opérations conduites dans le cyberespace, de manière autonome ou en combinaison avec des moyens militaires conventionnels, afin de produire des effets sur les systèmes d’un adversaire. La doctrine française distingue plusieurs finalités : recueillir ou extraire des informations pour évaluer les capacités adverses ; perturber, voire neutraliser, des capacités militaires ou encore modifier les capacités d’analyse de l’adversaire par l’altération de données ou de systèmes.
Le ministère des Armées souligne que ces opérations doivent être conduites dans le strict respect des règles internationales et du droit des conflits armés. Il s’agit d’éviter de tomber dans un Far West numérique que redoutait déjà Guillaume Poupard, alors directeur général de l’ANSSI, à l’occasion du FIC 2019. La LIO n’est toutefois qu’un instrument parmi d’autres dans la palette des moyens dont dispose l’État.
Une riposte qui ne se limite pas au cyber
Cette doctrine ne constitue pas pour autant un mécanisme automatique de représailles à chaque cyberattaque contre la France. Elle s’inscrit dans un cadre militaire et opérationnel, tandis que la réponse globale à une attaque étatique relève d’une appréciation politique et interministérielle.
Le C4 joue précisément un rôle central dans cette articulation. Dans son format stratégique, auquel participe le ministère de l’Europe et des Affaires étrangères, il contribue à préparer les réponses de l’État aux menaces cyber, sous validation de l’autorité politique, puis à en suivre la mise en œuvre.
La France peut ainsi mobiliser plusieurs leviers complémentaires combinant l’action diplomatique, les sanctions européennes, la coopération internationale, les procédures judiciaires, les opérations de renseignement et les capacités cyberoffensives. Le renforcement de la capacité d’attribution permet notamment de rendre ces réponses plus crédibles en apportant des éléments techniques à l’appui des décisions politiques.
Dissuasion
L’ouverture d’une information judiciaire par le parquet de Paris, qui a requis la délivrance de mandats d’arrêt internationaux contre plusieurs membres de Shahid Kaveh, illustre cette approche multidimensionnelle. En affirmant publiquement sa capacité à identifier les commanditaires d’opérations destructrices et en rappelant qu’elle dispose de moyens de riposte publics comme non publics, la France cherche aussi à rétablir un rapport de dissuasion dans le cyberespace.
Mais l’État est-il prêt à aller jusqu’à riposter sur le plan cyber ? On ne peut donner à cette question qu’une réponse de Normand. Tout en reconnaissant la logique même de cette ambiguïté stratégique. D’une part, le Quai d’Orsay fait savoir à l’adversaire que des capacités existent et qu’elles sont susceptibles d’être utilisées. De l’autre, il se garde bien de dévoiler lesquelles seront employées, ni dans quelles circonstances.
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :