Secu
Cybersécurité : du château fort à l’aéroport
Par La rédaction, publié le 16 septembre 2026
Voler un mot de passe ne suffit plus : les attaquants détournent désormais des identités légitimes pour aspirer des données à l’échelle industrielle. Face à une IA qui accélère encore les offensives, la cybersécurité doit changer de doctrine : moins de château fort, davantage de contrôles permanents, de compartimentage et de résilience.
Par Laurent Boïté, ancien chef de la stratégie numérique des armées françaises, aujourd’hui Senior Vice-Président Customer Success World chez Scality.
En cybersécurité, l’urgence change aujourd’hui d’échelle. Plus d’une centaine d’entreprises technologiques, dont OpenAI, Anthropic, Google, Microsoft et AWS, viennent de signer une lettre ouverte appelant à une défense collective face à la montée des cyberattaques accélérées par l’IA. Elles parlent d’une « fenêtre limitée » pour renforcer les défenses alors que ces attaques deviennent de plus en plus sophistiquées. L’IA ne crée pas de failles : elle accélère et industrialise l’exploitation de faiblesses multiples.
En France, le sujet remonte désormais au plus haut niveau de l’État : un Conseil de défense consacré aux récentes cyberattaques doit se tenir d’ici à la mi-septembre. Car ces derniers mois en France, les attaques se sont multipliées à un rythme effrayant, même dans nos administrations les plus sensibles.
Rien qu’à la DGFiP, trois fuites en huit semaines. L’administration fiscale n’a appris le vol qu’avec la revendication du pirate. L’intrusion datait de fin juin. Les accès avaient été interrompus, mais les contrôles n’ont pas vu l’extraction massive.
Bercy n’est pas un cas isolé. France Travail, Urssaf, Éducation nationale, ministère de l’Intérieur, DGFiP… : le même scénario se reproduit souvent.
L’attaquant emprunte une identité valide, utilise l’application normale et transforme un droit légitime en extraction industrielle.
L’authentification multifacteur (MFA) constitue une protection essentielle contre le vol d’identifiants et doit être généralisée. Mais elle ne protège pas toujours contre le détournement d’une session, la compromission d’un terminal ou celle d’un partenaire. Surtout, elle ne limite pas ce que l’utilisateur peut faire après son authentification.
Une fois l’attaquant entré dans le château fort, il peut encore ravager l’intérieur.
À bien des égards, les banques, pourtant constamment attaquées, ont traité cette question sur leur actif essentiel : l’argent.
Une identité valide ne suffit pas à vider un compte. Chaque virement est évalué selon son montant, son bénéficiaire, le terminal utilisé, le comportement et l’historique du client. Il est plafonné, tracé et parfois soumis à une seconde validation.
La même discipline doit désormais s’appliquer à un autre actif essentiel : la donnée du citoyen.
Consulter 100 000 dossiers fiscaux doit devenir aussi difficile qu’effectuer un virement de 100 000 euros.
Évitons toutefois le « Yakafokon ».
Si ces protections ne sont pas déjà généralisées, c’est parce qu’elles imposent une refonte profonde de nombreux systèmes parfois anciens. Souvent, tous les utilisateurs accèdent aux données par l’intermédiaire d’une même application. Vu de la base de données, les demandes semblent provenir du même compte technique : elle ne sait pas qui se trouve réellement derrière chaque requête.
Et savoir qu’une personne est habilitée ne suffit pas. Encore faut-il déterminer si elle a réellement besoin de consulter un dossier précis, à un instant précis et pour une mission précise.
Enfin, le blocage automatique doit être suffisamment ciblé : bloquer à tort un agent perturbe le service rendu à l’usager. L’IA ajoute d’ailleurs une difficulté supplémentaire. Des agents IA légitimes disposent aujourd’hui d’accès autorisés, interrogent des bases et enchaînent des actions à une vitesse inaccessible à un utilisateur humain.
Le problème reste le même, mais à une vitesse nouvelle : une identité légitime ne garantit toujours pas un usage légitime.
Le Zero Trust ne rend pas toute compromission impossible. Mais il vise à empêcher qu’un compte usurpé puisse provoquer une fuite nationale.
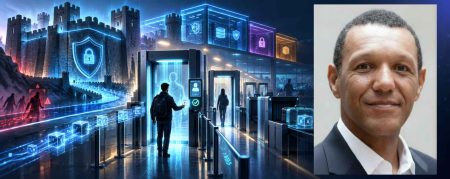
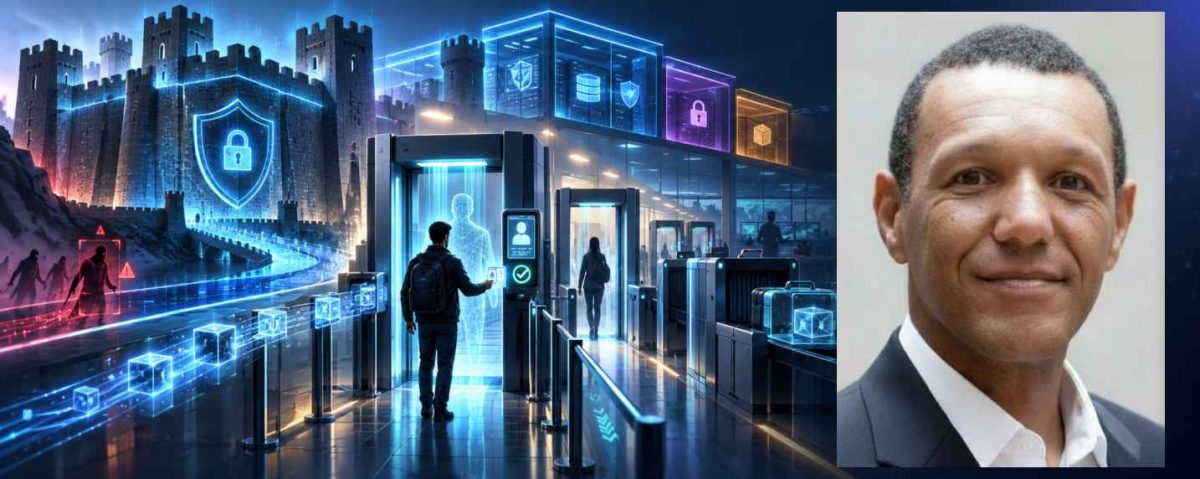
On passe d’une sécurité de château fort à une sécurité d’aéroport : franchir l’entrée ne donne pas accès à tout, et les contrôles se poursuivent bien au-delà de la porte.
Mais aucune défense n’arrête toutes les attaques. Il faut donc penser aussi en termes de continuité d’activité.
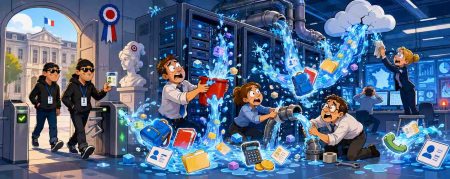
Comme sur un navire, l’objectif n’est pas seulement d’éviter toute voie d’eau. Il faut aussi compartimenter pour qu’une brèche dans une cale ne fasse pas couler tout le bâtiment.
En cyber, cela signifie limiter le rayon d’action de l’attaquant, mais aussi être capable de reconstruire rapidement après l’attaque. Une sauvegarde que l’attaquant peut effacer n’est plus une sauvegarde. Les données essentielles doivent disposer de copies isolées et impossibles à altérer.
Il est temps de repenser la cybersécurité moderne : empêcher l’attaquant de monter à bord, limiter ce qu’il peut faire une fois entré, et préserver des sauvegardes inaltérables, véritablement « étanches », pour qu’une voie d’eau ne fasse jamais couler tout le navire.
À LIRE AUSSI :
À LIRE AUSSI :