
Secu
Laurent Treluyer (CNAF) : « Mon boulot, c’est de prévoir le scénario où tout bascule »
Par Laurent Delattre, publié le 15 septembre 2026
Cyberattaques, dépendances technologiques, souveraineté, kill switch, solutions françaises… Aux UECC 2026, Laurent Treluyer, DSI de la CNAF, n’a pas esquivé les sujets qui fâchent. Avec une ligne plutôt pragmatique : partager davantage entre acteurs publics, réduire les dépendances et favoriser les solutions européennes… mais jamais au prix d’une cybersécurité au rabais.
Les cyberattaques de l’été ont rappelé une évidence parfois oubliée : dans un secteur public où administrations, organismes sociaux et collectivités échangent en permanence données et services, personne ne se défend vraiment tout seul.
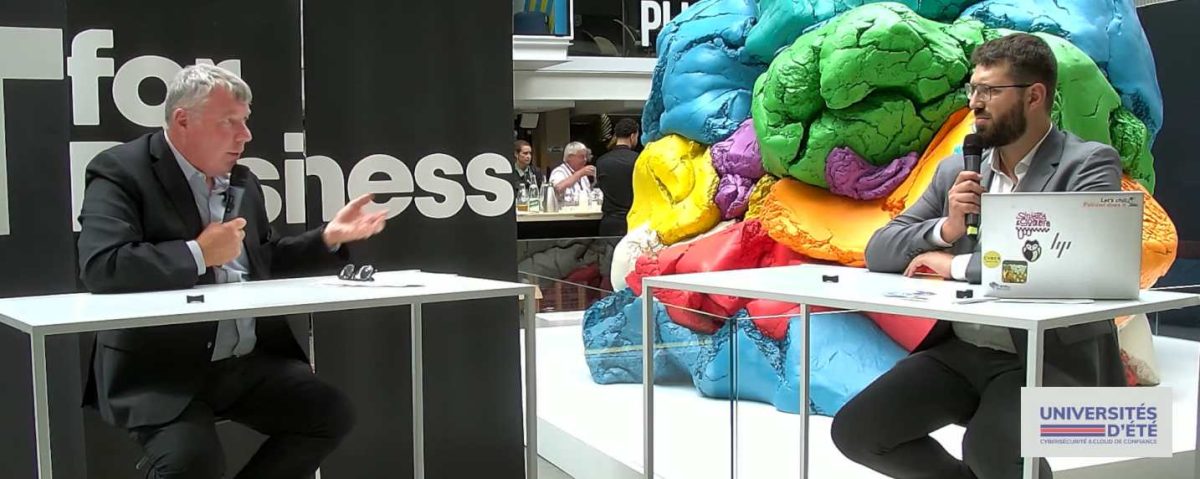
Pour Laurent Treluyer, DSI de la Cnaf, venu passer un moment sur le plateau TV d’IT for Business au coeur des UECC 2026, le progrès le plus intéressant de ces dernières semaines ne vient d’ailleurs pas d’un nouvel outil miracle, mais d’un changement de méthode : partager plus franchement ce qui s’est passé, comment les attaquants sont entrés et ce que chacun peut en apprendre. Une logique presque élémentaire… mais qui n’allait pas forcément de soi jusqu’ici.
Car lorsqu’une administration tombe, l’incident dépasse rapidement son propre périmètre. Données exposées, identifiants réutilisables, mécanismes d’authentification communs, échanges interadministrations : tout l’écosystème doit se demander si la même porte pourrait s’ouvrir ailleurs.
Pour le DSI de la CNAF, la résilience cyber du service public doit donc devenir un sport collectif, avec moins de silos, davantage de retours d’expérience et, si possible, des réponses communes.
« Pour la première fois, la DGFiP nous a montré les chemins d’attaque et nous les a décrits très précisément, dans des cercles fermés. Cela nous permet de regarder si nous avons des vulnérabilités par rapport à ces chemins d’attaque, de partager entre nous pour savoir comment nous protéger et d’identifier les nouvelles menaces qui sont devant nous. »
Et ce partage doit aller au-delà du simple retour d’expérience.
« Il faut aussi se demander si les données mises dans la nature peuvent nous poser des problèmes, puisqu’on échange beaucoup d’informations entre nous. Elles pourraient être utilisées pour faire de la fraude. Ce partage d’informations est extrêmement important pour apprendre de ce qui s’est passé, mais aussi pour partager les solutions. »
Le secteur public doit jouer plus collectif
Parmi les sujets très concrets : l’authentification multifacteur, loin d’être triviale lorsqu’un organisme travaille avec… 174 000 partenaires.
« Quand vous avez 174 000 partenaires – une mairie, un conseil départemental, une association – qui peuvent avoir accès à un compte partenaire, mettre en place du MFA est compliqué. »
Autre évolution envisagée : la fin des SMS et emails contenant des liens, après une décision similaire annoncée par la DGFiP.
« C’est une décision qu’on va prendre aussi. Non pas parce qu’on a eu une attaque particulière sur ce sujet, mais parce qu’il nous semble que cela devrait devenir une position du secteur public. »
Laurent Treluyer va même plus loin et imagine davantage de coopération technique.
« J’ai des équipes qui font du bug bounty pour d’autres. On a déjà du bug bounty externe : est-ce qu’on pourrait faire du bug bounty croisé entre administrations publiques ? Ce serait quelque chose d’intéressant. »
Souveraineté et dépendance : deux problèmes différents
Sur la souveraineté numérique, le DSI de la CNAF tient surtout à remettre les mots dans le bon ordre.
« Il y a deux notions différentes : la réduction des dépendances et la souveraineté. On peut être souverain mais complètement dépendant d’un acteur. La dépendance, c’est se demander : est-ce que je peux sortir de cette solution, à quel coût et dans quelles conditions ? »
VMware et Broadcom ont laissé des traces dans les esprits.
« On s’est retrouvé en vraie difficulté. La dépendance est donc un élément important : on y travaille à travers l’open source, le choix de nos prestataires et la capacité à sortir d’une solution. »
Quant au fameux kill switch, Laurent Treluyer ne joue pas au géopoliticien, mais refuse de l’ignorer.
« Mon boulot, c’est de dire à mes dirigeants : au cas où ce scénario arrive, voilà ce que j’ai déjà prévu. »
Français, oui. Mais pas à n’importe quel prix
La CNAF assume également une forme de préférence nationale lorsque les solutions se valent.
« Nous sommes un acteur public. Il vaut mieux choisir des solutions françaises, avec des gens qui payent leurs impôts en France. Nous versons 110 milliards d’euros d’allocations : j’ai aussi un intérêt, et je trouve cela normal, à favoriser des sociétés françaises. »
Pour objectiver ce choix, la CNAF a introduit un curseur simple : 15 % de la note technique peuvent désormais porter sur des critères de souveraineté.
« Ces 15 % peuvent être déterminants à un moment dans le choix d’une solution. Mais il faut rester pragmatique : entre une bonne défense et une solution souveraine qui serait moins bonne, il faut savoir choisir. »
Une souveraineté, donc, sans œillères. Et surtout avec une porte de sortie toujours à portée de main.
À LIRE AUSSI :
À LIRE AUSSI :