Secu
Europol rappelle que la menace quantique dort déjà dans vos archives chiffrées…
Par Laurent Delattre, publié le 09 octobre 2026
Dans deux rapports publiés le 7 octobre, Europol presse entreprises, décideurs publics et acteurs des cryptoactifs d’engager sans attendre leur transition post-quantique. Parce que le risque ici ne se mesure pas à la disponibilité des machines quantiques mais à la durée de vie des données….
Tous les DSI en ont bien conscience, le « Q-Day » n’est pas pour demain. Le problème ? C’est qu’il n’a pas besoin de l’être.
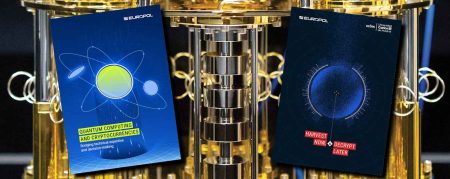
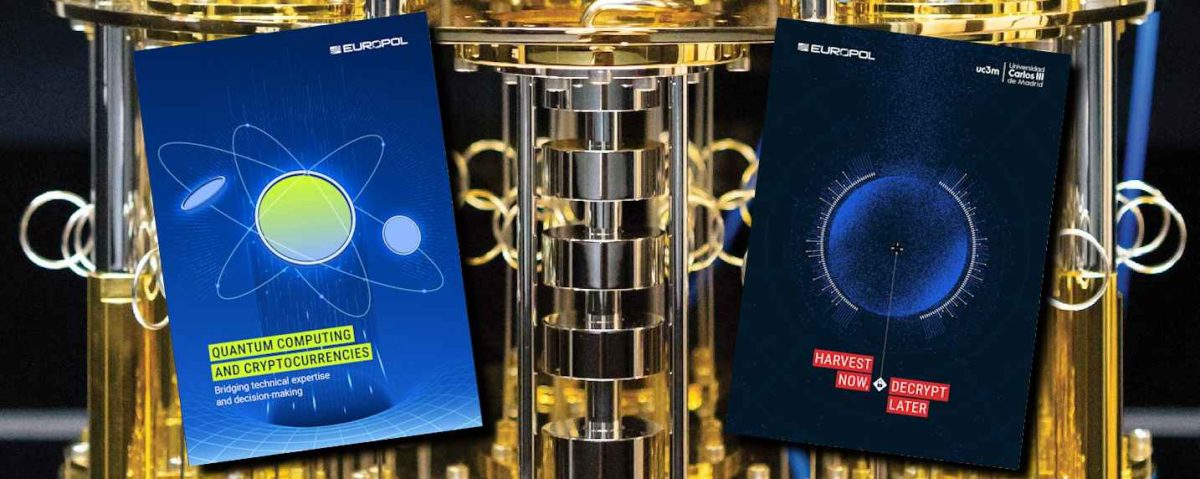
Voilà en substance le message qui émerge des deux rapports qu’Europol consacre à l’informatique quantique. Le premier, « Quantum Computing and Cryptocurrencies », signé de son Centre européen de lutte contre la cybercriminalité (EC3), désigne les portefeuilles de cryptomonnaies comme le principal point d’exposition. Le second, « Harvest Now, Decrypt Later », rédigé avec l’université Carlos III de Madrid, intéressera davantage les DSI et les RSSI : il dissèque cette stratégie qui consiste à aspirer aujourd’hui des flux chiffrés pour les casser demain.
Pas de preuve, mais un risque déjà présent
Les rapporteurs ont l’honnêteté de le reconnaître : rien n’indique à ce jour une exploitation systématique et massive de cette tactique. Et pour cause. Aspirer des volumes massifs de trafic chiffré, puis les stocker des années dans l’espoir de les casser un jour, n’est pas à la portée du premier venu. La tactique reste l’apanage d’attaquants richement dotés, États en tête, qui visent en priorité les communications gouvernementales et les secrets des entreprises (clefs de chiffrement, données sensibles, projets confidentiels, brevets, etc.).
Pour autant, les protocoles du quotidien, à commencer par TLS, SSH et OpenPGP, sont bel et bien dans le viseur, leur exposition dépendant surtout de leur configuration et de la rigueur de la gestion des clés.
Okay, certes. Mais les machines capables d’exécuter l’algorithme de Shor ne sont même pas dans les labos des Deep Tech du quantique. Alors, pourquoi s’en inquiéter dès maintenant ? Parce que le calendrier se calcule à rebours. « Selon le théorème de Mosca, largement exposé dans le rapport d’Europol, toute donnée dont la durée de vie utile, additionnée au temps de migration, dépasse la date à laquelle un ordinateur quantique capable de la déchiffrer sera disponible est déjà exposée », souligne Adam Everspaugh, conseiller en cryptographie chez Keeper Security.
La menace se nourrit de ce que la réglementation impose de conserver : dossiers personnels, données financières et contrats conservés chiffrés des années au titre du RGPD, de DORA ou de NIS2. Autrement dit, les archives que les entreprises accumulent pour rester en règle forment le gisement que guettent les attaquants. Un comble !
Des migrations plus longues qu’on ne le croit
Reste le second terme de l’équation, le temps de migration, que bien des DSI sous-estiment selon Europol. Le rapport sur les cryptomonnaies l’illustre crûment. Car les signatures post-quantiques normalisées par le NIST sont de 10 à 120 fois plus volumineuses que les signatures ECDSA qu’utilise aujourd’hui Bitcoin. Résultat, migrer l’ensemble des portefeuilles vers ces nouveaux schémas monopoliserait le réseau pendant au moins 76 jours d’affilée… et près de 300 jours si l’on n’y consacre qu’un quart de chaque bloc, histoire de laisser passer les transactions courantes.
Si un registre unique et homogène exige des mois, que dire d’un SI truffé de PKI vieillissantes, d’applications patrimoniales et de dépendances fournisseurs ?
Et les échéances se rapprochent. Le groupe de coopération NIS (l’instance qui coordonne la cybersécurité au sein de l’UE) recommande aux États membres d’adopter une stratégie de migration post-quantique d’ici fin 2026, soit dans moins de trois mois ! Le NIST, cité par Europol, envisage de déprécier les configurations à clé publique les plus courantes dès 2030 et d’abandonner la cryptographie asymétrique classique en 2035.
L’agilité plutôt que l’algorithme parfait
Europol se garde bien de jouer les prophètes. Nul ne sait quand le premier ordinateur quantique capable de casser RSA sortira des labos… et, au fond, peu importe. Car adapter les systèmes et orchestrer les mises à niveau prendra du temps, beaucoup de temps, quelle que soit la date du Q-Day.
D’où le cheval de bataille de l’agence : l’agilité cryptographique. Concrètement, elle conseille de commencer par un inventaire minutieux des usages de la cryptographie et des données à protéger sur la durée, puis d’entamer le retrait des protocoles obsolètes en passant par une migration progressive qui ménage les services critiques. Pragmatisme et prudence donc.
Une approche que défend l’ANSSI d’ailleurs depuis 2022. Le principe ? Superposer deux couches de chiffrement ! Une classique et éprouvée depuis des décennies (les courbes elliptiques qui protègent aujourd’hui l’essentiel du Web). L’autre post-quantique, plus récente mais conçue pour résister aux futurs ordinateurs quantiques. Ainsi, un attaquant devra casser les deux pour accéder au sésame. Adam Everspaugh en a tiré des leçons de terrain, lors du déploiement hybride mené chez Keeper Security. « Le principal enseignement de ce déploiement est que l’agilité cryptographique compte plus que le choix d’un algorithme final idéal, car les algorithmes continueront d’évoluer au fil de la recherche », résume-t-il.
Au fond, la recommandation la plus efficace des rapporteurs est aussi la moins technologique : réduire la conservation inutile des données. La meilleure donnée post-quantique reste encore celle qu’on ne stocke plus… encore faut-il que les obligations réglementaires le permettent.
Photo : IBM
À LIRE AUSSI :
À LIRE AUSSI :