Gouvernance
Déluge de failles découvertes par l’IA : Linus Torvalds entrevoit une inversion de tendance
Par Reynald Fléchaux, publié le 11 novembre 2026
Après plusieurs mois d’empilement de vulnérabilités découvertes grâce à l’IA, le créateur de Linux distingue un premier signe d’accalmie. Dans un sous-système du noyau, les correctifs arrivent désormais plus vite que les nouveaux signalements. Une évolution encore fragile, mais une éclaircie bienvenue pour les DSI et RSSI.
Le pic serait-il passé ? Dans son message accompagnant la publication de Linux 7.4-rc2, le 8 novembre, Linus Torvalds entrevoit les premiers signes d’un retournement dans la vague de vulnérabilités découvertes grâce à l’IA. Selon le concepteur de Linux, Alexei Starovoitov, l’un des principaux mainteneurs du sous-système eBPF, indique que les correctifs arrivent désormais plus rapidement que les nouveaux signalements de failles. « Cela semble formidable, si c’est vrai », réagit le créateur de Linux, tout en reconnaissant que la plupart des autres composants du noyau n’ont pas encore atteint ce stade. « C’est au moins un signe que la tendance pourrait commencer à s’inverser », estime-t-il.
Le lancement de Claude Mythos Preview par Anthropic, en avril, a marqué une étape clef dans cette accélération. Selon l’éditeur, ce modèle a notamment permis de découvrir des failles vieilles de plusieurs décennies dans des systèmes d’exploitation et des navigateurs. Lors de ses expérimentations, plus de 99 % des vulnérabilités identifiées n’avaient pas encore été corrigées au moment de la publication des résultats.
Les chiffres publiés par Microsoft illustrent l’industrialisation de cette recherche de vulnérabilités assistée par IA. Entre mai et septembre 2026, son laboratoire Forge a contribué à identifier 140 failles de Windows, référencées par des CVE et corrigées dans les mises à jour de sécurité de l’éditeur. Parallèlement, Forge a transmis 155 signalements de vulnérabilités validés en interne concernant 23 projets Open Source, dont le noyau Linux. Parmi eux, 93 ont reçu un accusé de réception ou une acceptation documentée des mainteneurs. Ces chiffres ne reflètent toutefois qu’une partie du phénomène.
Objectif : absorber davantage de correctifs
Cette productivité crée un nouveau goulet d’étranglement : la validation et la correction des vulnérabilités. Les mainteneurs doivent examiner un nombre croissant de signalements, parfois redondants ou insuffisamment documentés. Pour les équipes de sécurité des entreprises, l’enjeu est similaire : absorber un volume accru de correctifs, déterminer lesquels sont réellement pertinents pour leur parc et accélérer leur déploiement.
Linus Torvalds constate néanmoins que les corrections issues de l’IA s’intègrent progressivement au fonctionnement normal du développement Linux. La version 7.4-rc1 comptait ainsi près de 20 000 commits, contre environ 15 000 habituellement, même si cette augmentation ne peut être entièrement attribuée à l’IA.
L’inversion de tendance observée dans eBPF ne signifie donc pas que l’IA a épuisé les vulnérabilités du noyau, ni même que le nombre de nouvelles découvertes a commencé à diminuer. Mais, plus modestement que, sur ce périmètre, les développeurs parviendraient enfin à commencer à résorber leur retard. Pour les DSI et les responsables de la sécurité, la perspective n’en reste pas moins encourageante.
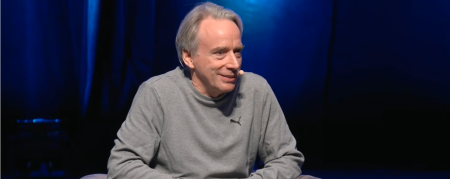
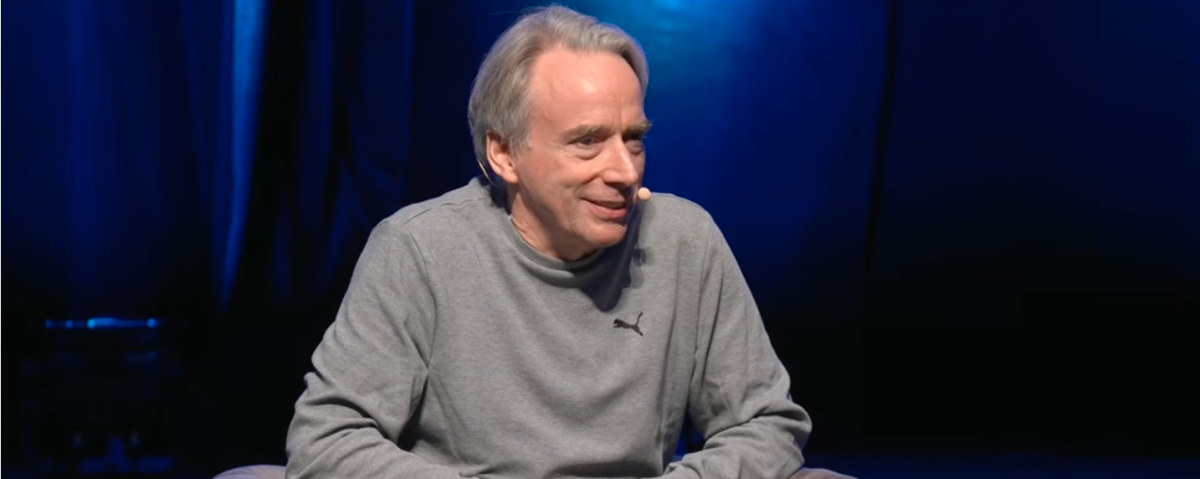
Photo : extraite d’une vidéo de l’Open Source Summit de 2026
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :