
Eco
Sensibilisation cyber : le serious game arrive-t-il à maturité ?
Par Guillaume Perissat, publié le 21 septembre 2026
Avec une levée d’un million d’euros, BlueSecure veut changer d’échelle sur un marché longtemps cantonné aux quiz et aux modules d’e-learning. Entre pression réglementaire, sophistication des attaques et arrivée de l’IA, la sensibilisation par les contenus « immersifs » semble entrer dans une nouvelle phase. Reste à savoir si elle est désormais suffisamment mature pour devenir une véritable brique de la stratégie cyber des entreprises.
Le serious game serait-il en train de sortir de sa niche ? La question mérite d’être posée alors que BlueSecure vient de lever 1 million d’euros (son premier tout de table depuis sa création en 2017) auprès de Paris Business Angels, d’Arts & Métiers Business Angels et de Bpifrance. La startup française revendique plus de 500 organisations clientes et 700 000 collaborateurs sensibilisés durant l’année 2025.
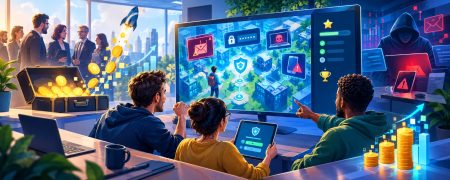
BlueSecure s’est dotée d’un Game Studio interne. Entendre par là qu’elle développe ses propres « jeux » : escape games, jeux de cartes et de plateau, scénarios d’enquête dont la narration s’adapte au contexte et aux métiers du client, simulation de cyberattaques, etc. Et ce en parallèle de modules de formation et de sensibilisation plus classiques.
Avec cette levée de fonds, l’entreprise entend renforcer sa R&D ainsi que son Game Studio, et travailler sur des contenus, notamment autour des deepfakes, du spear phishing et des autres risques liés à l’intelligence artificielle. Le tour de table doit aussi renforcer les équipes commerciales et préparer une expansion vers d’autres marchés européens.
Quand le jeu lève des fonds
Le signal est intéressant pour un marché de la sensibilisation cyber qui a longtemps reposé sur un modèle relativement rudimentaire : un module e-learning, quelques vidéos, un quiz final et, parfois, une simulation de phishing. Or, face à des attaques qui cherchent précisément à provoquer une réaction humaine immédiate, ce modèle montre ses limites.
« Les formations en entreprise à la sécurité se retrouvent au même rang que les formations réglementaires, noyées dans les formations classiques. Les utilisateurs sont difficiles à mobiliser », constate Jean-Baptiste Artignan, CEO et cofondateur de BlueSecure.
Du contenu à l’entraînement
Le changement de paradigme défendu par BlueSecure consiste à ne plus seulement informer le collaborateur, mais à l’entraîner. Sa plateforme combine simulations d’attaques multicanales, contenus interactifs et serious games. Son Game Studio produit notamment des scénarios de gestion de crise dans lesquels les participants doivent prendre des décisions collectives.
« Jouer le rôle d’un attaquant, être confronté à une situation sur laquelle on va échanger à la machine à café, cela crée un engagement différent d’une formation obligatoire classique », explique Jean-Baptiste Artignan. « Il ne s’agit pas simplement de leur dire quoi faire. Il faut comprendre pourquoi, voir les conséquences, pour favoriser la mémorisation et surtout créer le réflexe ».
Ce déplacement de la sensibilisation vers l’entraînement n’est d’ailleurs plus seulement porté par les éditeurs, mais aussi par la recherche. Si les dispositifs se multiplient, les méthodes permettant de mesurer précisément leur efficacité restent, elles, encore à consolider. Autrement dit, le serious game est-il arrivé à maturité commerciale avant d’être arrivé à maturité méthodologique ?
La pression réglementaire change la donne
Pour les RSSI, le contexte pourrait néanmoins accélérer cette maturation. Avec NIS2 et DORA notamment, la sensibilisation n’est plus seulement une bonne pratique destinée à améliorer la « culture cyber ». Elle s’inscrit dans les dispositifs de maîtrise du risque et de conformité.
« On n’est plus simplement dans le confort. Il y a à la fois un risque réel que l’on voit et une obligation légale », souligne le CEO de BlueSecure. Cette évolution change potentiellement la manière dont les DSI et RSSI peuvent défendre leurs investissements. Le sujet n’est plus uniquement de savoir combien de collaborateurs ont terminé un module, mais de mesurer leur comportement face à une situation donnée : vont-ils cliquer ? signaler ? vérifier ? interrompre une opération suspecte ?
L’IA pourrait accélérer le mouvement
C’est précisément sur cette dimension comportementale que les nouveaux acteurs du secteur veulent se différencier. BlueSecure propose ainsi des simulations par e-mail, SMS, QR code, téléphone, clé USB, faux point d’accès Wi-Fi, MFA fatigue (notifications à répétition) ou deepfake… S’y ajoutent des ateliers en présentiel et en réalité virtuelle. Le développement de l’IA donne enfin au marché une nouvelle raison d’évoluer. Les collaborateurs doivent désormais apprendre à reconnaître des tentatives de phishing plus personnalisées, des deepfakes vocaux ou vidéo, mais aussi à utiliser eux-mêmes des outils d’IA sans introduire de nouveaux risques.
BlueSecure veut donc consacrer une partie de sa levée au développement de contenus sur ces nouveaux usages. La société dispose déjà d’un programme consacré à l’IA et à ses risques. Elle entend désormais l’enrichir avec l’arrivée des agents IA.
Le pari est finalement assez simple : à mesure que les attaques deviennent plus réalistes, la sensibilisation doit elle aussi devenir plus réaliste. Là où les attaquants cherchent chez l’humain à provoquer un réflexe, la sensibilisation doit provoquer le réflexe inverse.
Alors le jeu peut-il devenir un outil industriel de gestion du risque humain, et pas seulement un moyen plus sympathique de faire passer les mêmes messages ? La levée de BlueSecure montre en tout cas que des investisseurs commencent à considérer ce marché comme suffisamment structuré pour changer d’échelle.
À LIRE AUSSI :
À LIRE AUSSI :