Secu
MDR : la souveraineté et l’IA rebattent les critères de choix
Par Guillaume Perissat, publié le 30 septembre 2026
Détecter une attaque à toute heure ne suffit plus. Pour les entreprises européennes, le choix d’un service de Managed Detection and Response (MDR) porte désormais aussi sur la localisation des opérations, la gouvernance des données, le degré d’automatisation et la capacité du prestataire à agir sur le système d’information. De nouveaux critères qui transforment progressivement l’évaluation de ces services.
Comparer deux offres de MDR revient généralement à examiner leur couverture 24/7, leurs capacités de détection, leurs temps de réaction ou encore l’expertise de leurs analystes. Pourtant, ces critères, s’ils restent essentiels, ne suffisent plus. Pour un DSI ou un RSSI, une autre série de questions s’impose : où sont traitées les données ? Depuis quel pays interviennent les analystes ? Quelle juridiction encadre leurs opérations ? Et quelle place l’intelligence artificielle occupe-t-elle dans la chaîne de décision ?
La souveraineté, au-delà du datacenter
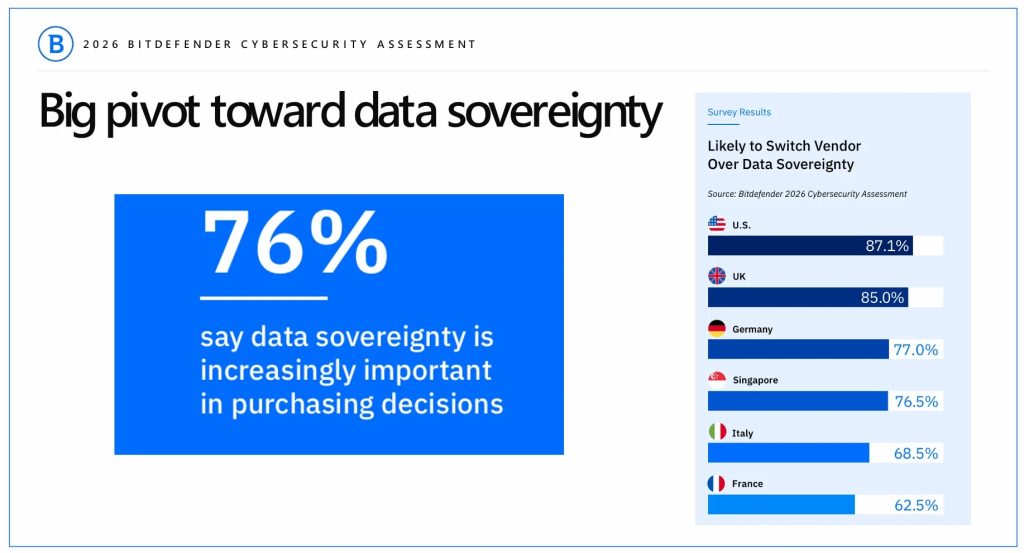
Cette évolution est particulièrement visible autour de la souveraineté numérique. Selon le Bitdefender Cybersecurity Assessment 2026, 77 % des professionnels de l’IT et de la cybersécurité interrogés considèrent que la souveraineté des données prend une importance croissante dans leurs décisions d’achat de solutions de cybersécurité. 76 % déclarent par ailleurs qu’ils pourraient envisager de changer de fournisseur en raison de préoccupations liées à la souveraineté, à la juridiction ou à l’accès de gouvernements étrangers aux données.
En France, cette attente rejoint deux repères familiers des DSI et RSSI : la directive NIS2, qui renforce les exigences de maîtrise des risques liés aux prestataires, et le référentiel SecNumCloud de l’ANSSI pour l’hébergement des données sensibles. Côté hébergement, Bitdefender propose GravityZone chez OVHcloud (qualifié SecNumCloud).
Dans le cas d’un MDR, le sujet dépasse la seule localisation d’un datacenter. Le prestataire traite en continu de la télémétrie de sécurité, des résultats d’investigations, des informations relatives aux incidents et des données nécessaires aux opérations de réponse. La question est donc bien plus opérationnelle. Il faut se demander où travaillent les analystes, où sont conduites les investigations, qui réalise l’ingénierie de détection ou encore où sont exécutées les opérations de réponse lorsqu’un incident est confirmé.
Trois dimensions
Pour les organisations européennes, la souveraineté d’un MDR tend à recouvrir trois dimensions : les données, les technologies et les opérations humaines. Deux offres peuvent afficher un hébergement européen tout en reposant sur des modèles opérationnels différents. Les DSI et RSSI doivent donc regarder au-delà de la seule infrastructure : équipes qui interviennent sur les incidents, conditions d’accès aux environnements clients, ingénierie de la plateforme, procédures appliquées lors des crises et juridiction applicable.
C’est l’approche mise en avant par Bitdefender avec EU Sovereign MDR. Le fournisseur indique que la surveillance, l’investigation, l’analyse des malwares, l’ingénierie de détection et de plateforme ainsi que la réponse aux incidents sont opérées au sein de l’Union européenne, depuis un SOC européen. La souveraineté devient alors une caractéristique du service dans son ensemble, et non plus seulement de son hébergement.
L’IA : accélérer sans perdre le contrôle
L’autre transformation du MDR concerne l’intelligence artificielle. Les équipes de sécurité doivent traiter des volumes croissants de signaux provenant des endpoints, des identités, du cloud ou des applications, tandis que les attaquants exploitent de plus en plus les outils légitimes présents dans les systèmes d’information.
Automatiser la corrélation des événements, l’enrichissement des alertes ou certaines étapes de l’investigation peut réduire le temps nécessaire à l’analyse. Ce n’est une nouveauté pour personne. Mais la question n’est plus seulement de savoir si un prestataire utilise de l’IA : il faut comprendre ce qu’elle est autorisée à faire, c’est-à-dire quelles tâches sont automatisées, selon quelles règles, et à quel moment un analyste prend la main.
Identifier une anomalie, isoler un poste ou désactiver un compte ne présentent évidemment pas le même niveau de risque. Pour les DSI, l’enjeu est donc moins de rechercher un SOC totalement autonome que de comprendre la répartition des responsabilités entre algorithmes et analystes.
De la détection à la réponse
Cette question rejoint celle de la capacité réelle du MDR à agir. Deux prestataires peuvent détecter la même menace sans proposer le même service ensuite. L’un transmettra une alerte qualifiée à l’équipe de sécurité interne, l’autre pourra conduire l’investigation, contextualiser la menace et participer à son confinement.
La frontière entre détection et réponse devient un critère de différenciation. L’intégration entre plateforme technologique et opérations MDR prend, dans ce contexte, une importance particulière. C’est l’un des axes que Bitdefender met en avant avec GravityZone EDR/XDR. Sur ce marché, l’éditeur figure par ailleurs parmi les Major Players de l’IDC MarketScape: Worldwide Managed Detection and Response Services for Midmarket 2026 Vendor Assessment, publié en juillet 2026.
Pour les DSI et RSSI, cinq questions permettent de mieux caractériser une offre :
- Où les données sont-elles stockées et traitées ?
- Depuis quels pays les équipes peuvent-elles intervenir ?
- Quelle juridiction s’applique ?
- Quelles étapes sont automatisées par l’IA ?
- Et que peut réellement faire le prestataire lorsqu’une attaque est confirmée ?
La surveillance 24/7 est un prérequis. La question n’est plus seulement de savoir si quelqu’un surveille le système d’information à 3 heures du matin, mais qui le surveille, depuis où, avec quelles technologies et avec quel pouvoir d’action. La question n’est donc plus seulement de savoir si quelqu’un surveille le système d’information à 3 heures du matin. Elle consiste aussi à savoir qui le surveille, depuis où, avec quelles technologies et avec quel pouvoir d’action.
Sources : IDC Market Note, « Bitdefender and OVHcloud Join Forces with European Sovereign Cybersecurity Platform Offering », février 2026 ; IDC MarketScape, « Worldwide Managed Detection and Response Services for Midmarket 2026 Vendor Assessment », juillet 2026.