Data / IA
IBM TechXchange 2026 : Les 8 annonces que les DSI doivent retenir
Par Laurent Delattre, publié le 10 novembre 2026
La semaine dernière (du 26 au 29 octobre), à l’occasion de sa conférence TechXchange 2026, IBM a remis sur le tapis, devant les développeurs et équipes techniques, une question qui aura animé toutes les conférences Tech de l’année 2026 : comment faire travailler des milliers d’agents IA sans en perdre le contrôle ? IBM y répond avec des identités pour agents, des données à jour, des garde-fous sur l’infrastructure, des mainframes et une cryptographie post-quantique… Retour sur les huit annonces à retenir de cet évènement.
TechXchange est la conférence technique d’IBM. Lancée en 2023, elle s’adresse aux développeurs, architectes, ingénieurs et administrateurs qui utilisent les produits du groupe au quotidien. Au programme : ateliers pratiques, démonstrations, passages de certifications et échanges directs avec les équipes produit.
Si IBM Think vise les dirigeants et les décideurs (on y parle beaucoup stratégie, investissements et grandes orientations), IBM TechXchange parle plus à l’IT en montrant comment ces orientations se traduisent dans les outils et comment s’en servir.
Mais que l’on évoque Think ou TechXchange, Microsoft Build ou Google Cloud Next, toutes les conférences de l’année auront eu un même point commun : les agents IA. Il faut dire que selon Gartner, une entreprise du Fortune 500 en utilisera en moyenne plus de 150 000 en 2028. Or seules 13 % des organisations estiment disposer de la bonne gouvernance pour les encadrer.
D’où le mot d’ordre donné en ouverture par Dinesh Nirmal, vice-président senior d’IBM Software. Si l’an dernier, IBM avait surtout montré comment construire des agents, « cette année, le thème est clairement la mise à l’échelle des agents IA ».
1. Une identité… pour chaque agent
Un thème pas très original, puisqu’il a été au cœur des conférences de Microsoft, Google Cloud, Salesforce, Databricks, Snowflake, IBM Think et autres conférences Tech depuis le début de l’année.
Et IBM de dégainer sa solution, qui fait écho à celle de tous les autres : donner une identité à chaque agent pour mieux identifier qui il est, ce qu’il fait, ce qu’il a le droit de faire et repérer ses dérives.
En disponibilité générale, IBM Agent Identity est une sorte d’annuaire agentique qui identifie chaque agent IA, note son propriétaire, son niveau de risque, les outils autorisés et l’étape du cycle de vie.
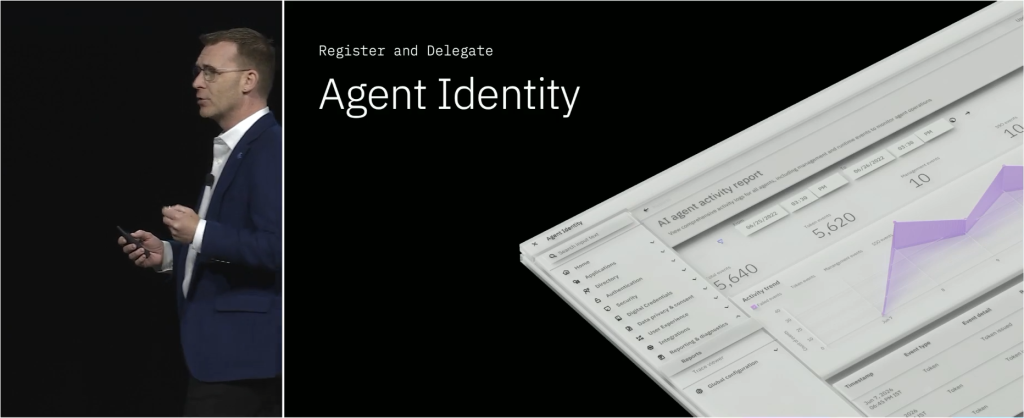
Pour Tyler Lynch, CTO d’IBM Automation, « sécuriser l’IA agentique exige plus que sécuriser les applications avec lesquelles l’agent dialogue ». Selon lui, les identités machine sont déjà 80 fois plus nombreuses que les identités humaines, alors que l’IA agentique est à peine entrée dans les entreprises.
La solution fonctionne main dans la main avec HashiCorp Vault 2.2, lui aussi disponible, chargé de gérer les secrets de ces agents (clés, authentifications, etc.). L’outil renouvelle automatiquement leurs identifiants, coupe une session dès qu’un agent sort de son périmètre et ajoute un chiffrement post-quantique. Un nouveau service, Secure Hub, en préversion publique, centralise la supervision des clusters Vault dispersés. L’ensemble s’intègre à OpenShell, l’environnement d’exécution sécurisé de NVIDIA.
2. watsonx Orchestrate surveille aussi les agents des autres
Bien sûr, IBM n’est pas seul sur ce terrain. Loin de là. Microsoft commercialise son plan de contrôle Agent 365 pour inventorier, sécuriser et superviser les agents, y compris ceux créés hors de son écosystème, en s’appuyant sur Entra, Defender et Purview. AWS Bedrock AgentCore encadre leurs identités, leurs autorisations et leur observabilité. Google Cloud Agent Registry et Agent Gateway organisent le référencement des agents et leurs accès. On retrouve des offres de gouvernance chez Salesforce, Databricks ou Snowflake. Le monde de la cybersécurité entre également dans la danse : Palo Alto Networks Prisma AIRS découvre les agents et contrôle leurs identités et leurs interactions, CrowdStrike Falcon Guardian surveille et bloque les comportements dangereux à l’exécution, tandis que SentinelOne Singularity Agentic Detection and Response applique des règles d’action et détecte les dérives en temps réel. Sans oublier l’univers open-source, où des frameworks comme LangGraph, CrewAI et AutoGen, associés à des outils d’observabilité comme Langfuse et Arize Phoenix, permettent aux entreprises de construire leurs propres dispositifs d’orchestration, de supervision et de contrôle des agents IA, sans dépendre entièrement des plateformes propriétaires.
Chaque plateforme du marché est en passe d’intégrer sa propre promesse de gouvernance centralisée. Mais ce que les DSI veulent, c’est une plateforme universelle. IBM n’a pas perdu de vue que tous les agents IA ne seront pas conçus avec ses outils et pour sa plateforme.
Pour Dinesh Nirmal, les entreprises ont besoin d’un véritable modèle d’exploitation de l’IA, capable de faire fonctionner les agents « avec la même rigueur que leurs systèmes les plus critiques ».
watsonx Orchestrate se transforme ainsi en chef d’orchestre agentique. Sa nouvelle passerelle, AI Gateway, repère les agents, modèles et serveurs MCP créés sur d’autres plateformes telles qu’Amazon Bedrock, Microsoft Foundry ou Google Gemini. Ils peuvent ensuite être gouvernés depuis la console watsonx.
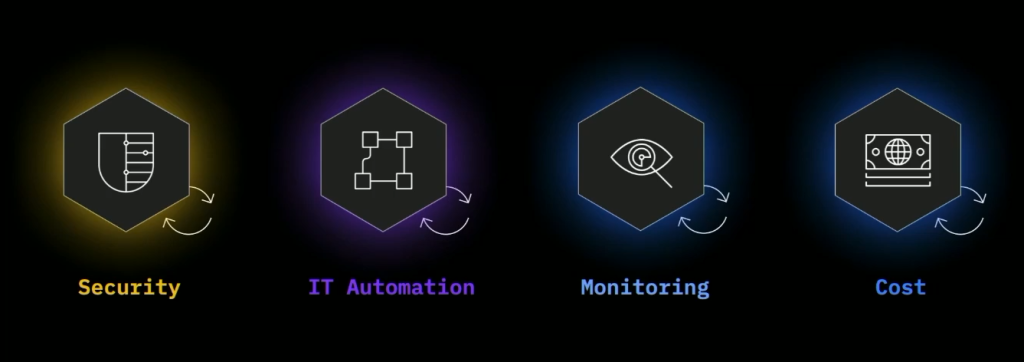
Pour s’imposer en tour de contrôle d’agents, la solution d’IBM s’enrichit de trois fonctionnalités clés. Une fonction « découverte » alimente automatiquement un catalogue d’agents approuvés, avec leurs résultats de tests, leurs risques et leur conformité, notamment au règlement européen sur l’IA. La fonction « isolement » fait tourner les agents dans des bacs à sable et ajoute un bouton d’arrêt d’urgence. Toutes deux restent en préversion technique. La troisième fonction, « l’évaluation », est, elle, déjà disponible. Elle teste les agents avant leur mise en production, les surveille ensuite et suit le coût des modèles et des jetons, agent par agent. Orchestrate se connecte enfin directement à Microsoft Entra et IBM Verify pour gérer les identités humaines et non humaines.
3. Des données à jour pour les agents, avec le « streamhouse »
Pour être pertinent, un agent a besoin d’informations valides et à jour. Selon Shaun Clowes, directeur général d’IBM Data et de Confluent, la prochaine ère de l’IA d’entreprise appartiendra aux « agents qui savent ce qui se passe dans l’entreprise au moment d’agir ».
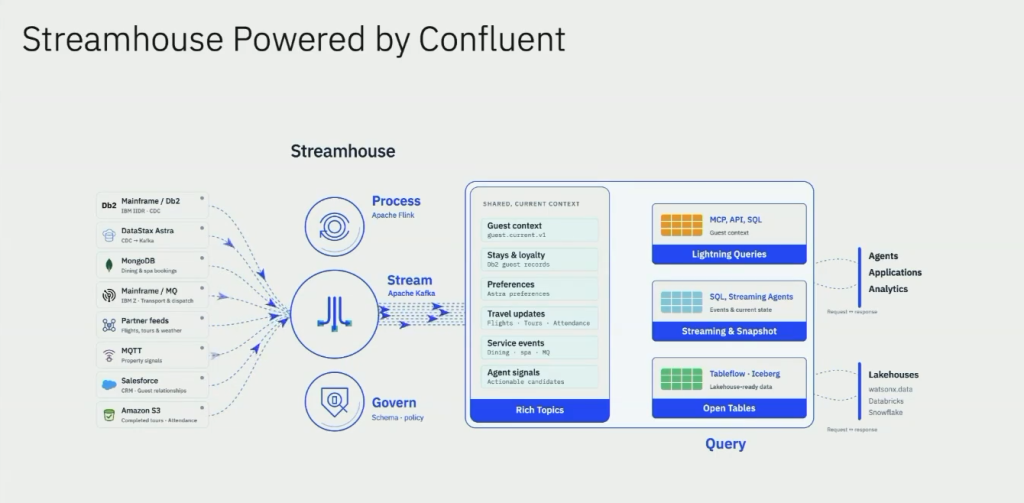
Pour garder en permanence une vue à jour et gouvernée de l’activité de l’entreprise, à côté des entrepôts et des lacs de données existants, IBM présente une nouvelle architecture de données, Streamhouse, bâtie sur Confluent. La plateforme combine Kafka (pour capter les événements), plus de 150 connecteurs pour faire circuler les données, et Flink (pour les combiner et les enrichir au fil de l’eau). Les résultats sont ensuite exposés via trois mécanismes complémentaires : sous forme de tables Iceberg via Tableflow, aux agents via le Real-Time Context Engine et le protocole MCP, ou en SQL grâce aux nouvelles Lightning Tables, disponibles sur AWS.
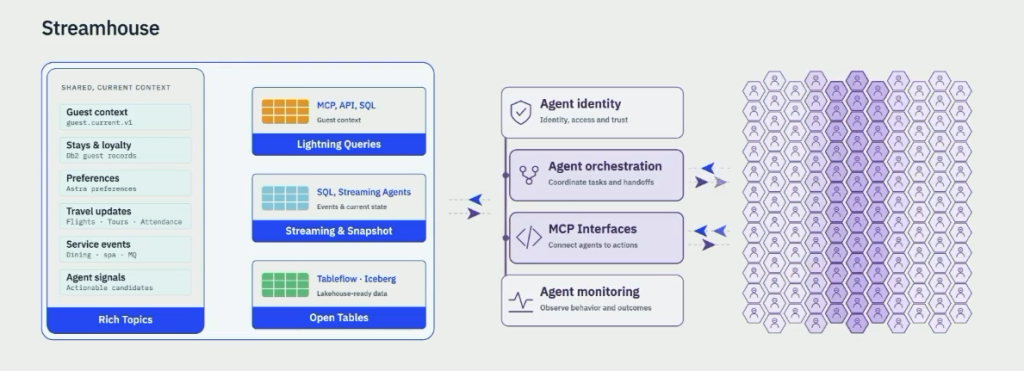
En outre, watsonx.data integration offre désormais une intégration de données contrôlée par un agent. L’utilisateur exprime en langage naturel les données souhaitées, l’agent suggère une séquence d’opérations et une personne l’approuve. Cette fonction est actuellement disponible uniquement pour les flux DataStage sur IBM Cloud, dans certaines régions.
4. Des agents ancrés sur l’existant
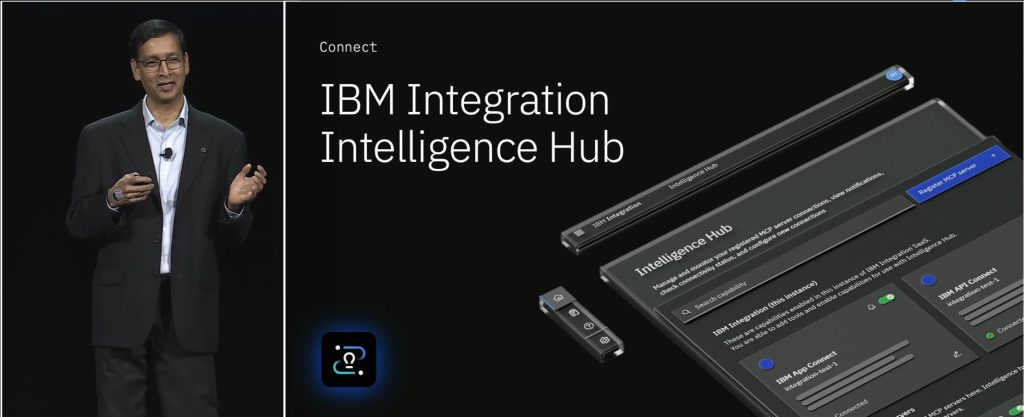
Laissé seul, un agent a tendance à réinventer ce qui existe déjà. IBM Integration Intelligence Hub veut l’en empêcher. Son objectif, écrivent ses responsables produit Jiri De Jagere et Jigdesh Sampath : « aider l’IA à comprendre ce qui existe déjà avant de construire, modifier ou exécuter ». Cet outil permet de répertorier les API, les flux de données et les files de messages existants (webMethods, App Connect, API Connect, MQ). Il indique leur rôle, leurs interdépendances et leurs propriétaires. Les assistants intelligents suivent des procédures approuvées plutôt que de s’adapter au fur et à mesure. La passerelle DataPower applique des règles d’accès et de journalisation, et peut même exiger une intervention humaine pour les opérations potentiellement dangereuses. Ce service, actuellement en version bêta jusqu’à la fin de l’année, sera d’abord proposé en SaaS.
Parallèlement, IBM Concert est désormais accessible aussi bien en mode SaaS que sur site. Cette plateforme combine l’observabilité, l’optimisation des capacités, la gestion des incidents et le suivi de l’exposition aux failles. Elle relie les journaux des agents à d’autres signaux du système d’information, tels que les performances des applications, les modifications de l’infrastructure et les alertes de sécurité. De plus, elle classe les vulnérabilités en fonction de leur exploitabilité réelle. D’autres briques arrivent d’ici la fin de l’année, dont le pilotage de Turbonomic par Terraform et Git, en préversion privée.
5. Terraform encadre l’infrastructure pilotée par les agents
Avec l’arrivée de HashiConf, Terraform a eu droit à sa part d’annonces. Toutes partent du même constat : des agents vont bientôt modifier l’infrastructure, il leur faut donc des règles claires.
– Terraform policy (disponible) : un langage de règles écrit en HCL, le langage de Terraform, pour vérifier chaque changement avant son application.
– Terraform Developer Portal (préversion publique) : un portail en libre-service où développeurs et agents puisent dans les modèles d’infrastructure approuvés par les équipes plateforme.
– Serveur MCP distant (préversion publique) : les agents se connectent à HCP Terraform sans rien installer en local.
– Infragraph : une cartographie des ressources et de leurs dépendances, destinée aux humains comme aux agents.
– Terraform sur IBM Z et LinuxONE (préversion privée) : des fonctions de découverte, de répétition et de simulation pour les infrastructures critiques.
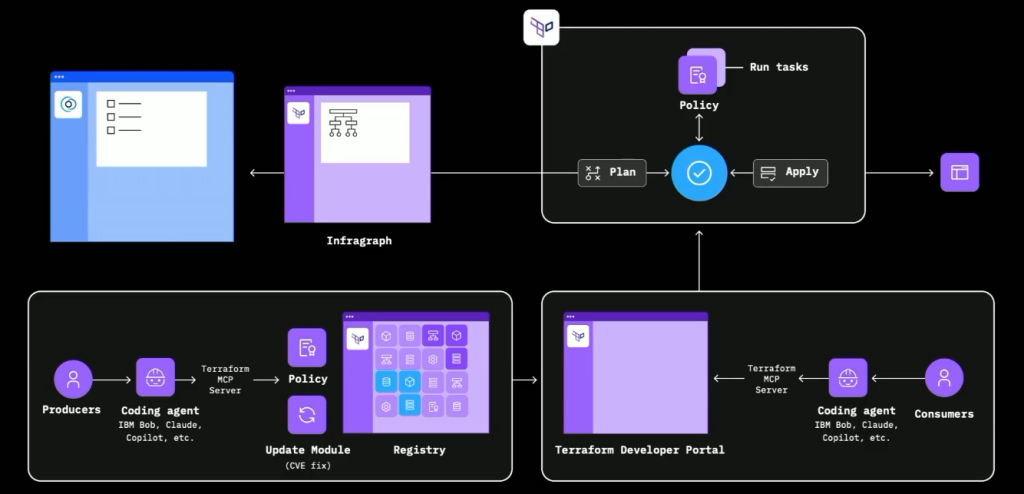
Lors de la démonstration sur scène, Bob a passé en revue 610 failles connues pour repérer celles qui touchaient une application, puis a appliqué les correctifs via le serveur MCP de Terraform, sans qu’une ligne de HCL soit écrite à la main. « L’automatisation tâche par tâche ne suffit plus », résume Melar Chen, responsable du marketing produit chez IBM.
6. IBM Bob sort du cercle des développeurs
Présenté il y a un an sous le nom de Project Bob, l’assistant de développement d’IBM a vite grandi. En interne, il compte plus de 170 000 utilisateurs, contre 6 000 lors de l’édition précédente. Près des deux tiers ne sont pas développeurs.
IBM en tire trois nouveautés. Bob Desktop vise les salariés des métiers : sur scène, un responsable commercial s’en est servi pour analyser ses affaires gagnées et perdues à partir de plusieurs outils. Bob Bazaar sert de place de marché interne pour partager outils MCP et compétences. Enfin, l’offre premium DevSecOps intègre la sécurité au développement assisté par l’IA.
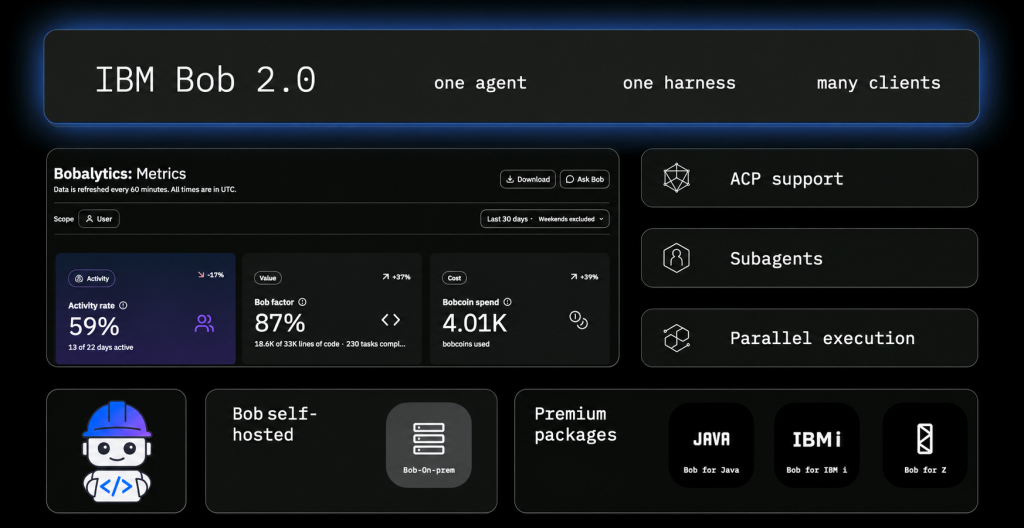
La nouvelle fonction SafeWrite vérifie chaque modification de fichier ou installation de paquet proposée par l’IA avant qu’elle n’atteigne le disque. La revue automatique des demandes de fusion arrive en novembre sur GitHub. « SafeWrite offre un garde-fou en temps réel pour les modifications proposées par l’IA », expliquent Michael Kwok, vice-président chargé d’IBM Bob, et Jay Talekar, ingénieur chez IBM.
Ces annonces s’ajoutent aux offres premium pour Java, IBM i et IBM Z, destinées à moderniser les applications cœur, et à une version de Bob installée sur site pour les secteurs réglementés. Le club de Wimbledon a déjà utilisé Bob pour migrer 15 000 documents liés entre eux vers Adobe Experience Manager, en quelques semaines.
Neel Sundaresan, directeur général Automatisation et IA d’IBM Software, a toutefois insisté sur un point : la responsabilité reste humaine, et l’IA ne peut pas servir d’excuse quand un projet déraille.
7. IBM Z Atlas cartographie le mainframe
Sur un mainframe, la mise à jour d’un simple middleware peut toucher des dizaines d’applications. Et les experts qui connaissent ces dépendances partent peu à peu à la retraite. IBM Z Atlas veut répondre à ce problème.
L’outil découvre et affiche en continu les liens entre l’infrastructure, les logiciels, les middlewares, les applications et les processus d’exploitation de l’environnement z/OS. Il s’en sert pour analyser l’impact d’un changement, planifier les tests et documenter chaque modification. On peut l’interroger en langage naturel.
IBM avance de premiers résultats : 60 à 80 % de temps gagné pour rassembler le contexte, et des analyses d’impact ramenées de plusieurs heures à quelques minutes. « IBM Z Atlas élimine la première cause de pannes imprévues de z/OS », à savoir les changements dont l’innocuité n’a pas été démontrée, affirme Skyla Loomis, directrice générale d’IBM Z Software.
Pour en savoir plus, reportez-vous à notre article dédié au produit : Z Atlas : l’IA agentique d’IBM pour cartographier le mainframe
8. IBM Quantum Safe passe à la commercialisation
Enfin, il ne peut y avoir de conférence IBM sans un détour par l’informatique quantique. Avec une préoccupation inscrite jusque dans l’agenda européen : commencer à moderniser dès à présent les algorithmes de chiffrement utilisés dans nos transactions, processus et applications. Car des attaquants collectent dès aujourd’hui des données chiffrées pour les déchiffrer plus tard.
IBM a donc officialisé IBM Quantum Safe, une suite pour planifier et conduire la migration vers la cryptographie post-quantique.
Elle compte trois outils. Quantum Safe Cryptography Manager inventorie les actifs cryptographiques du système d’information. Quantum Safe Explorer analyse le code source et dresse l’inventaire de ses composants cryptographiques. Quantum Safe Proxy fait dialoguer systèmes anciens et systèmes post-quantiques, sans réécrire tout de suite les applications.
La suite prolonge Guardium Cryptography Manager, lancé en 2025. IBM rappelle au passage que ses chercheurs ont co-conçu deux des trois premières normes post-quantiques du NIST.
Pour IBM, ce chantier ne sera pas ponctuel. « La migration vers la cryptographie post-quantique se fera par vagues », estime Suja Viswesan, vice-présidente des produits de sécurité d’IBM. Ces vagues dépendront des risques, des dépendances et des besoins des métiers.
Selon Omdia, seules 22 % des entreprises utilisent aujourd’hui des agents dans des processus critiques. Et si l’on en croit une étude SailPoint sortie cette semaine, 99 % des entreprises qui les ont déployés ne disposent pas des outils nécessaires pour les gouverner. Ces chiffres illustrent tout le paradoxe d’un marché en pleine explosion, où les annonces se multiplient à un rythme effréné, mais où les technologies, les standards et les pratiques de gouvernance restent encore très immatures. Entre plateformes concurrentes, offres qui se chevauchent, promesses difficiles à comparer et risques de dépendance aux fournisseurs, les DSI vont devoir avancer sur un terrain particulièrement mouvant. Choisir les bonnes solutions, assurer leur interopérabilité, maîtriser les coûts et garder le contrôle sur des agents toujours plus autonomes : le casse-tête ne fait que commencer et IBM a dévoilé à TechXchange 2026 son approche pour le dénouer. Gageons que bien des DSI en sont ressortis en se disant qu’avant de simplifier l’informatique des entreprises, l’IA agentique commence par leur compliquer sérieusement la vie.
À LIRE AUSSI :