Secu
Les iPhones de politiques allemands ciblés par des logiciels espions mercenaires
Par Guillaume Perissat, publié le 05 novembre 2026
Plusieurs membres du Bundestag et du gouvernement allemand ont reçu des alertes d’Apple signalant un possible ciblage par des logiciels espions « mercenaires ». Le BSI leur recommande de tenir leurs terminaux pour suspects.
Les smartphones des responsables politiques ne sont décidément pas des terminaux comme les autres. Plusieurs membres du Bundestag, le Parlement allemand, ainsi que des représentants du gouvernement fédéral ont été avertis par Apple que leurs iPhones pourraient avoir été ciblés par des logiciels espions.
Le BSI (Bundesamt für Sicherheit in der Informationstechnik) a confirmé cette information, révélée le 1er novembre par la chaîne publique ARD puis par le ministre allemand du Numérique, Karsten Wildberger. D’après un courrier de l’agence consulté par la presse allemande, les premières notifications d’Apple ont commencé à apparaître sur les iPhones visés le 29 octobre.
Campagne en cours
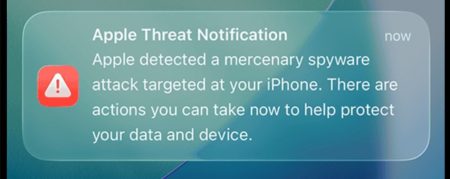
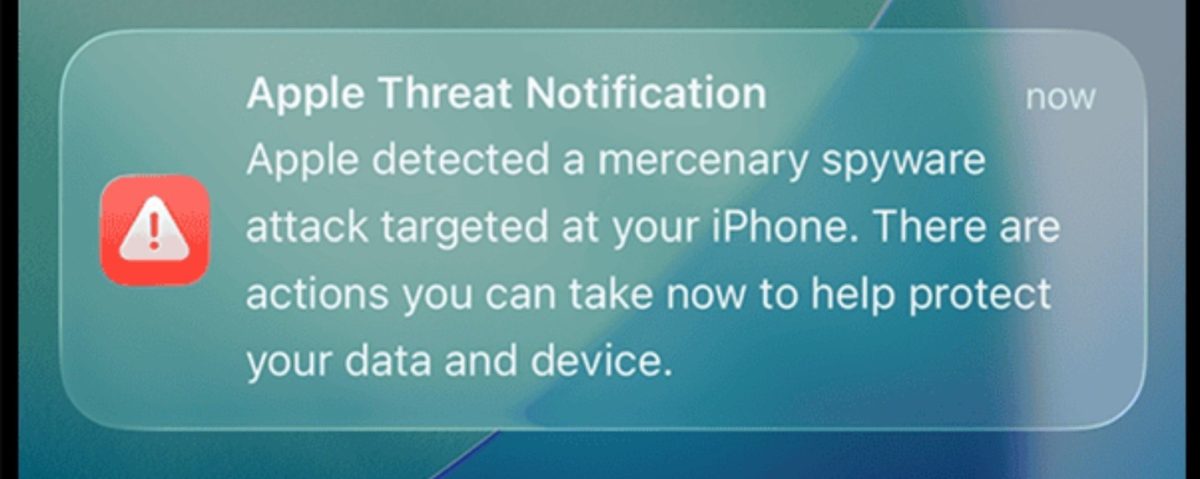
Ces notifications signalaient une tentative d’attaque impliquant des logiciels de surveillance qualifiés de Mercenary Spyware, ou logiciels espions mercenaires. Le BSI assure « avoir alerté les membres du Bundestag de cette menace » dès le 30 octobre et invite les personnes concernées à le contacter.
Le ministre Karsten Wildberger a confirmé l’existence de ces alertes dans l’émission politique Bericht aus Berlin, sur ARD. Il a également reconnu que les informations communiquées par Apple suscitaient des inquiétudes au sein du gouvernement. Berlin n’a cependant fourni aucun élément permettant, à ce stade, d’identifier les responsables de l’opération, et n’a pas dévoilé le nombre de personnes affectées ni leur identité.
Des outils d’espionnage aux capacités considérables
La particularité de ces logiciels espions tient autant à leur sophistication technique qu’à leur mode opératoire. Comme l’explique le BSI, ces programmes « infectent les appareils à l’insu de l’utilisateur et sans son consentement, par exemple via un message spécialement conçu qui ne nécessite aucune ouverture (“zéro clic”). Les utilisateurs ne se rendent généralement pas compte de l’infection ».
Une fois implantés, ces outils peuvent donner accès à une quantité considérable d’informations. Messages, historiques d’appels, contacts, agenda, géolocalisation… Ils peuvent également activer à distance le microphone et la caméra du smartphone.
Des capacités particulièrement préoccupantes lorsqu’elles visent des parlementaires, des membres de l’exécutif ou des collaborateurs impliqués dans des dossiers sensibles. Au-delà de l’atteinte à la vie privée, une intrusion de ce type pourrait exposer des échanges diplomatiques, des informations confidentielles ou des éléments relatifs à la sécurité nationale. On se rappellera que le ministre des Affaires étrangères français, Jean-Noël Barrot, avait lui-même été victime de ce genre de spyware.
Le terme de Mercenary Spyware désigne des solutions commerciales, développées par des sociétés privées spécialisées dans la surveillance numérique. Leurs produits sont généralement commercialisés auprès d’États et de services gouvernementaux. Le cas le plus connu reste Pegasus, développé par la société israélienne NSO Group, régulièrement mis en cause pour son utilisation contre des journalistes, des militants, des opposants politiques et des responsables publics.
Une alerte fiable, mais pas une preuve de compromission
Notons néanmoins que recevoir une notification d’Apple ne signifie pas nécessairement que son appareil a été infecté. Le BSI reconnaît « ignorer si ces notifications indiquent des compromissions réelles ou de simples tentatives d’attaque ».
La marque à la pomme précise pour sa part que ses alertes reposent sur ses propres investigations et ses capacités de renseignement sur les menaces. Elle les considère comme des signaux de haute confiance, révélateurs d’un ciblage individuel. Mais elle ne peut pas dire si l’attaque a effectivement abouti.
Pour autant, « les personnes concernées ayant reçu un message d’avertissement d’Apple doivent donc considérer que leur appareil a potentiellement été compromis », prévient le BSI. Mais l’Allemagne n’est pas un cas isolé puisque, selon TechCrunch, lesdites notifications ont été envoyées dans quelque 99 pays ces derniers jours.
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :