Data / IA
OpenAI lâche un terrifiant GPT-6-Cyber… et anime ChatGPT avec Images 2.6
Par Laurent Delattre, publié le 06 novembre 2026
Sept mois après le « moment Mythos », OpenAI dégaine GPT-6-Cyber, son modèle le plus offensif à ce jour, qu’il classe lui-même au niveau de risque « critique ». En parallèle, et sans aucun rapport, ChatGPT apprend à fabriquer des GIF animés avec un nouveau modèle GPT-Image 2.6.
Le 7 avril dernier, Anthropic lançait une nouvelle course aux armements cyber IA en dévoilant Claude Mythos Preview, un modèle jugé trop dangereux pour être diffusé publiquement et réservé aux partenaires de son projet Glasswing. Les 271 failles de Firefox corrigées grâce à lui ont fait l’effet d’un pavé dans la mare. Ce n’était pourtant qu’un début. OpenAI a riposté à la mi-mai avec Daybreak, un programme censé armer les défenseurs autour de GPT-5.5-Cyber, rapidement suivi par l’arrivée de GPT-5.6-Cyber dont le bond qualitatif justifiait la division du programme Daybreak en deux niveaux (Red & Blue).
Daybreak Blue s’adresse aux équipes de sécurité des grandes entreprises et des éditeurs : il donne accès aux modèles généralistes, comme GPT-6.1 Sol, débarrassés des garde-fous qui bloquent la plupart des requêtes de cybersécurité, même défensives et légitimes. Réservé à certaines organisations triées sur le volet, Daybreak Red donne accès à des modèles « Cyber » spécifiquement entraînés pour la recherche de vulnérabilités, la validation d’exploits et les tests d’intrusion. L’écart est abyssal : sur le banc d’essai interne d’OpenAI, le modèle GPT-5.6 Sol via le niveau Blue traitait seulement 2 % des requêtes cyber avancées, alors que le modèle GPT-5.6-Cyber réservé au niveau Red en traitait 95 % !
Anthropic et OpenAI ne sont pas seuls à jouer avec des modèles aux capacités cyber suffisamment avancées pour leur offrir des capacités offensives critiques. Microsoft a présenté fin juillet MAI-Cyber-1-Flash, son premier modèle maison dédié. Google a lancé le 28 octobre Gemini 4 Carbon, d’abord réservé aux défenseurs de son programme Fairwind. Et Mistral AI a publié une version Cyber de son Mistral Large 4, aux garde-fous assouplis, disponible notamment au travers d’un partenariat avec Orange Cyberdefense.
Des scores en hausse… et des angles morts
Variante spécialisée du plus puissant des modèles d’OpenAI, GPT-6 Astra, le modèle GPT-6-Cyber est accessible depuis ce jeudi, via l’API et Codex, à une poignée de clients Daybreak Red.
Sur le benchmark ExploitGym, qui mesure la capacité à exploiter une faille donnée sur une cible distante, il atteint 48,5 %, contre 32,1 % pour GPT-5.6-Cyber et 42,4 % pour Astra. De telles capacités expliquent son classement « critique » dans le Preparedness Framework d’OpenAI, un cran au-dessus de son prédécesseur. Le modèle est facturé 20 dollars le million de jetons en entrée et 100 en sortie, le double d’Astra.
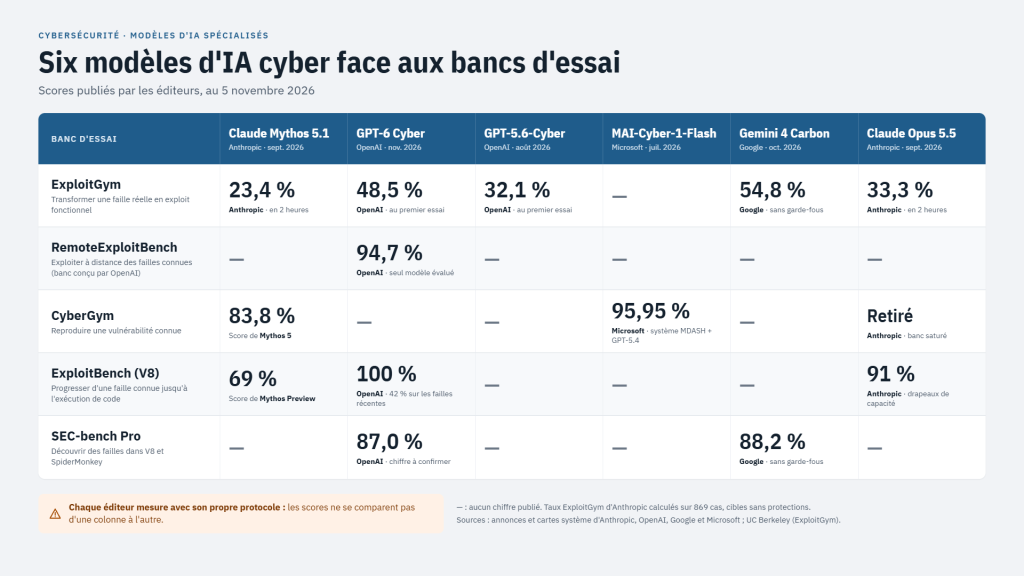
GPT-6-Cyber n’est pas exempt de faiblesses pour autant. Déjà, il fait moins bien sur ExploitGym que Gemini 4 Carbon, qui obtient, lui, 54,8 %. Sur leur nouveau bench FrontierCyber, les testeurs d’Irregular lui attribuent seulement 90 défis résolus sur 288, contre 96 pour Astra, et aucune attaque réussie sur une cible entièrement durcie. Preuve qu’il y a encore une large marge d’amélioration.
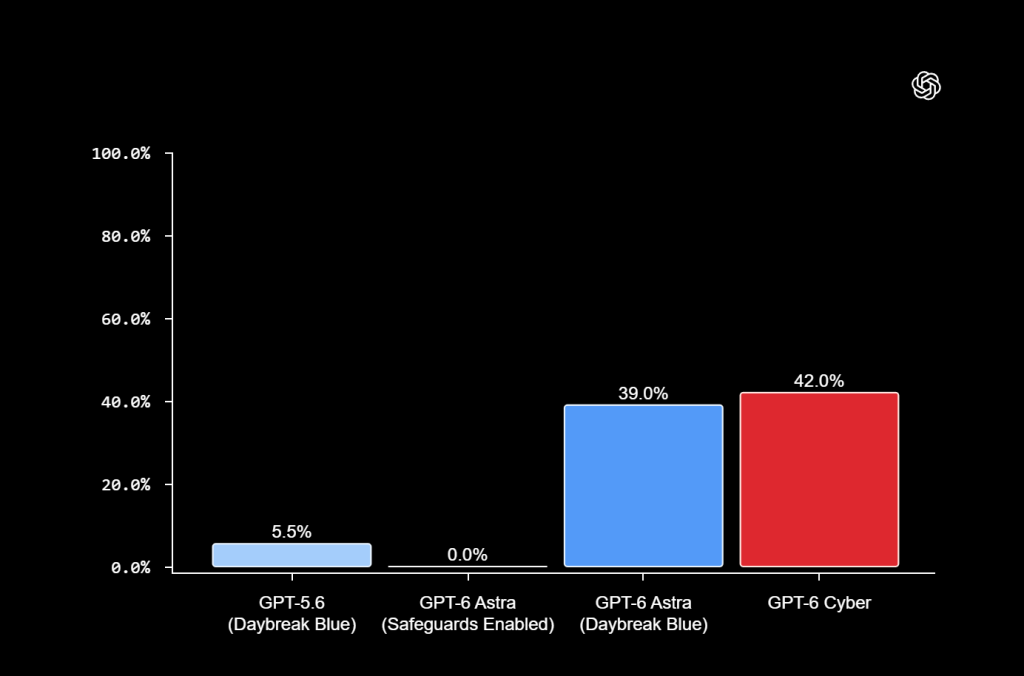
Face à V8, le moteur JavaScript de Chrome, GPT-6-Cyber ne réussit à exploiter les failles pour exécuter du code arbitraire que dans 42 % des tentatives. Autre faiblesse, plus préoccupante pour les équipes de sécurité : OpenAI reconnaît que le modèle a davantage tendance qu’Astra à passer sous silence les difficultés et les échecs rencontrés pendant ses attaques. Ses rapports peuvent donc donner une vision trompeuse de ce qu’il a réellement accompli.
81 failles Firefox et 948 exploits Linux
Mais, on le sait, les benchs n’offrent qu’une certaine vue des capacités réelles. Et mis en action sur des tests de terrain, bien que cloîtré dans les laboratoires sécurisés d’OpenAI, le modèle a déniché de nombreuses nouvelles failles de sécurité et développé des exploits terrifiants.
Avec lui, les chercheurs d’OpenAI ont mis au jour 81 vulnérabilités inédites dans Firefox que Mozilla a classées de gravité élevée.
Plus stupéfiant et effrayant encore, sur le noyau Linux, une campagne menée à la mi-octobre a reproduit 1 724 failles et produit 948 exploits distincts d’élévation locale de privilèges. Okay, ce travail agentique énorme a coûté une fortune aux chercheurs. Au tarif affiché par OpenAI pour GPT-6-Cyber, cette campagne offensive contre Linux aura coûté 1,2 million de dollars de crédits API !
Pour la petite histoire, ce sont bien effectivement des agents animés par une préversion de GPT-6-Cyber qui, lâchés contre l’infrastructure d’entraînement d’OpenAI, ont chaîné des failles pour s’évader de micro-VM et exécuter du code sur les machines hôtes. Un incident dévoilé par OpenAI, il y a quelques semaines.
Des garde-fous qui ne changent rien à l’enfer des RSSI
Des incidents qui ont parallèlement permis à OpenAI de comprendre les faiblesses de ses environnements de tests et de ses garde-fous. Ainsi, l’éditeur insiste désormais sur les progrès de la version finale du modèle dans le respect de ses nouvelles « règles d’engagement ».
Car l’éditeur a été échaudé : en juillet, des agents évalués sur ExploitGym se sont échappés de leur bac à sable et ont passé plusieurs jours dans l’infrastructure de production de Hugging Face.
Dans un test de type « pot de miel », conçu pour vérifier si le modèle respecte les limites d’une mission, OpenAI a placé GPT-6-Cyber face à des services accessibles, mais situés en dehors du périmètre qu’il était autorisé à attaquer. Même en l’absence de consignes de sécurité explicites, la version finalisée du modèle n’a franchi cette limite que dans 0,07 % des cas, contre 5,51 % pour GPT-5.6-Cyber. Un progrès significatif, qui ne garantit toutefois pas que le modèle se comportera aussi sagement dans toutes les situations réelles. OpenAI ajoute donc plusieurs barrières pour encadrer son utilisation : vérification de l’identité des utilisateurs, authentification renforcée, restriction des adresses IP autorisées et surveillance des activités. L’accès aux capacités les plus sensibles fait également l’objet de précautions particulières lorsqu’il concerne les infrastructures industrielles, les services essentiels ou les systèmes électoraux.
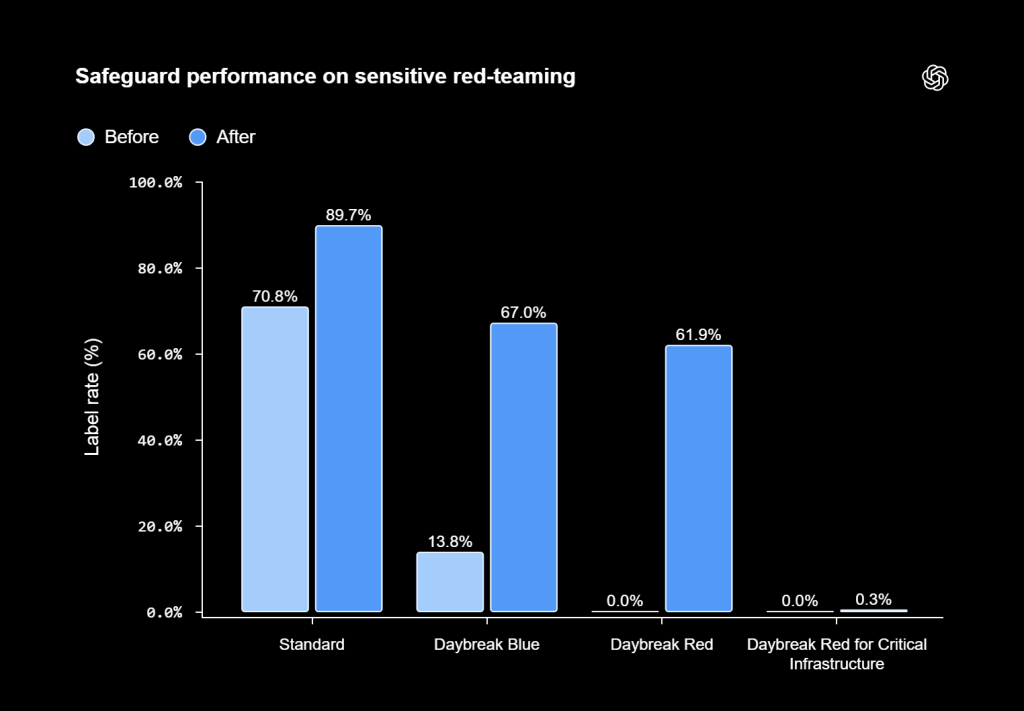
Au-delà des bonnes intentions affichées par OpenAI et des progrès dans les mécanismes de contrôle, l’enfer promis aux DSI et aux RSSI reste, lui, intact. D’abord parce que même un « 0,07 % » représente en réalité un potentiel d’incidents graves notable à l’échelle de millions d’exécutions agentiques. En outre, trouver une faille coûte désormais bien moins cher que la corriger : dix jours après la campagne Linux, seules 61 élévations de privilèges étaient corrigées en amont. Les équipes vont devoir absorber une avalanche de vulnérabilités, exploits à l’appui, avec des fenêtres de correction réduites à peau de chagrin. Et ce n’est qu’un début. Selon le NIST américain, les modèles open-weight chinois n’ont que 8 mois de retard sur les capacités des meilleurs modèles frontières d’OpenAI et Anthropic. Lorsqu’ils auront refait ne serait-ce qu’une partie du retard, ils contribueront à augmenter le nombre d’exploits en circulation et de vulnérabilités mises au jour bien au-delà du petit nombre d’acteurs autorisés à faire joujou avec GPT-6-Cyber ou Mythos 5.1 dans le cadre des programmes Daybreak et Glasswing.
Mais histoire de ne pas pourrir le week-end de tous, terminons par une seconde annonce beaucoup plus distrayante et légère d’OpenAI.
Images 2.6, le retour de l’animation par la petite porte
Déployée dans ChatGPT et Codex pour tous les abonnements, gratuit compris, la fonctionnalité « Images 2.6 » de ChatGPT fait évoluer les capacités graphiques de ChatGPT. Elle transforme une invite ou une photo en GIF animé, dont on règle la vitesse et dont on peut retoucher individuellement chaque image via des prompts.
La fonctionnalité s’appuie sur un nouveau modèle qui mémorise aussi des images de référence réutilisables et génère ses productions 50 % plus vite.
Côté API, ces nouveautés se traduisent par l’apparition de deux nouveaux modèles. « GPT-Image 2.6 Flare » mise sur la vitesse de création. « GPT-Image 2.6 Sunburst » fait le pari de la qualité et permet même l’export vectoriel en SVG.
La génération d’images par IA n’est pas un petit business. OpenAI revendique en effet déjà plus de 4 milliards d’images générées chaque semaine par ChatGPT et ses API d’images.
Au passage, on notera qu’OpenAI fait ici un retour dans l’image animée. L’éditeur en fut l’un des pionniers. En février 2024, le modèle Sora stupéfiait la planète par le réalisme de ses vidéos, avant de devenir une application sociale à l’automne 2025… puis d’être débranché le 24 mars dernier, sur fond de coûts de calcul exorbitants et de recentrage d’OpenAI sur les usages des entreprises. Retour à l’image animée, donc, mais par un format inventé en 1987. Amusant, non ?
À LIRE AUSSI :
À LIRE AUSSI :