Gouvernance
Les 5 tendances 2027 du Gartner pour l’Infra & Ops : entre autopilote et compteur fou…
Par Laurent Delattre, publié le 29 octobre 2026
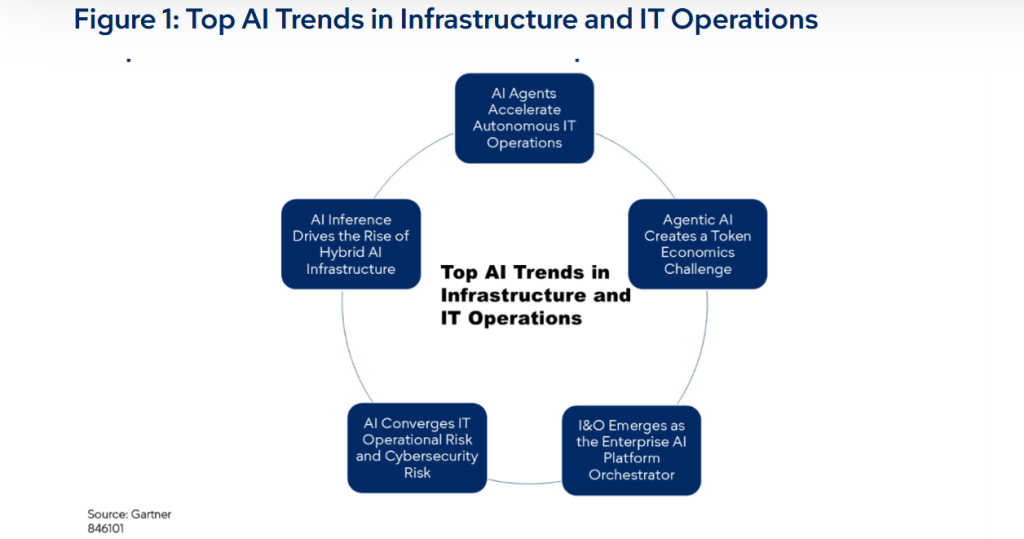
Agents autonomes, facture en tokens qui s’envole, inférence hybride, fusion du NOC et du SOC, équipes I&O promues chefs d’orchestre : après ses tendances Tech 2027, Gartner livre sa lecture des infrastructures et opérations IT pour l’an prochain. Cinq tendances, toutes consacrées à l’IA, que le marché illustre déjà… et qui laissent quelques angles morts.
La semaine dernière, Gartner dévoilait ses dix tendances Tech 2027, avec un fil rouge : comment reprendre la main sur des agents IA qui agissent plus vite qu’on ne sait et qu’on ne peut les contrôler ?
Le cabinet propose cette semaine une autre grille de lecture, focalisée sur les équipes IT d’Infrastructure & d’Opérations (I&O).
L’an dernier, dans ses six tendances I&O 2026, l’IA agentique côtoyait l’hybride, l’efficacité énergétique ou la géopatriation. Désormais, elle domine les cinq tendances 2027, sans exception !
Une focalisation qui reflète l’humeur des équipes IT. Selon une enquête menée par Gartner en avril et mai 2026, 58 % des responsables I&O interrogés font du passage des expérimentations IA à un déploiement à grande échelle une priorité des douze prochains mois. L’IA agentique provoque « l’un des bouleversements les plus profonds qu’ait jamais connus la fonction I&O », estime Jonathan Forest, VP Analyst chez Gartner, qui conseille de ne pas courir tous les lièvres à la fois et de concentrer les efforts sur quelques investissements stratégiques.
Revue de détail des cinq tendances « Infra & Operations IT 2027 » à la lumière de ce que le marché propose déjà…
1 – Des agents IA qui prennent l’astreinte… bientôt les décisions
Pour Gartner, l’IA agentique appliquée à l’I&O prend la forme d’agents pilotés par un objectif, capables d’enchaîner des workflows IT complexes (comme le triage des incidents, la validation de changements de config, la remédiation d’incidents) en sollicitant l’humain le moins possible.
Le cabinet d’analystes s’attend à un basculement rapide : d’ici 2030, une organisation sur deux s’appuiera sur de tels agents dans ses opérations IT, alors qu’ils sont quasi inexistants en 2026.
Et Jonathan Forest prévient déjà les DSI que « les agents IA font passer les opérations IT d’un modèle réactif ‘human-in-the-loop’ à un modèle proactif ‘human-on-the-loop’ ». L’humain ne valide plus chaque action : il supervise et ne reprend la main que lorsque les choses dérapent. Et « les DSI et responsables I&O qui ne restructureront pas leur organisation autour de l’IA agentique s’exposeront à des coûts plus élevés, à une agilité et des performances opérationnelles dégradées et, en définitive, à perdre toute pertinence ».
Ce n’est pas une prédiction, c’est un constat. AWS a rendu disponible fin mars son DevOps Agent, qui enquête sur un incident dès l’alerte, y compris sur des workloads Azure ou sur site via le protocole MCP. Dans le même temps, Microsoft a lancé son Azure SRE Agent, dont les deux modes de fonctionnement illustrent la bascule : en mode « Review », l’agent propose et l’humain approuve, mais en mode « Autonomous », des sous-agents pré-autorisés agissent seuls sur des scénarios jugés sûrs.
Côté observabilité, Datadog a ajouté en juin une brique de remédiation à son agent Bits Investigation et présente en preview Bits Infrastructure Operations, capable de corriger seul les incidents récurrents à partir d’actions déjà validées. Dynatrace intègre désormais un agent SRE autonome et un agent de remédiation sur AWS, Azure et Google Cloud. ServiceNow, lui, assure déjà traiter plus de 90 % des demandes IT de ses propres salariés via son Autonomous Workforce.
En juillet dernier, Gartner anticipait qu’en 2029, seulement 20 % des actions suggérées par l’IA passeront encore par une approbation humaine, contre 80 % en 2025. Au lieu de faire valider chaque action par un humain, les agents devront respecter des règles déterministes fixées à l’avance, qui précisent les actions autorisées et celles qui sont interdites. Dans l’IT, la confiance ne se décrète pas, elle se code.
2 – Le token, nouvelle unité de compte… et nouveau gouffre budgétaire
Deuxième tendance, corollaire de la première : la fameuse « économie du token ». Contrairement aux assistants IA classiques, un agent enchaîne étapes, contextes et outils, et recommence quand il échoue : chaque boucle dévore des tokens… et ça se voit sur la facture.
Gartner prévoit un effet secondaire : jusqu’en 2027, les entreprises qui déploient des agents IA en ops IT avec une tarification variable non plafonnée dépasseront de plus de 50 % leurs budgets initiaux par rapport à celles qui ont opté pour des abonnements à prix fixe. D’où la recommandation sans nuance : « pas de télémétrie, pas de déploiement ». Aucun agent ne doit passer en production si sa consommation n’est pas mesurée.
Et cela n’a déjà plus rien de théorique : selon Jellyfish, cité par TechCrunch, la consommation de tokens par développeur a été multipliée par 18,6 en neuf mois. Au point que la Linux Foundation a annoncé en juin, avec la FinOps Foundation, la création d’une Tokenomics Foundation chargée de bâtir des standards ouverts pour piloter ces dépenses. Même ordre d’idées : la version 1.5 de la spécification de facturation FOCUS, attendue en décembre, intégrera nativement le suivi des tokens.
Le hic… c’est que formules et abonnements recommandés par Gartner sont en train de disparaître. Les acteurs adoptent massivement le paiement à l’usage. GitHub a basculé le 1er juin l’ensemble des forfaits Copilot vers une facturation à l’usage, en crédits décomptés au token. Même chose attendue sur Microsoft 365.
Les agents d’exploitation sont eux-mêmes facturés à la consommation : AWS facture son DevOps Agent à la seconde de travail, Microsoft décompte son SRE Agent en unités indexées sur le million de tokens.
Conséquence : si on ne peut plus échapper au compteur, il va falloir l’outiller. Datadog a lancé un Agent Console qui met en regard le travail produit par les agents et la dépense associée, ServiceNow promet de rapporter les dépenses d’IA aux résultats obtenus dans son AI Control Tower, et Red Hat intègre à OpenShift AI une couche « Models-as-a-Service » avec quotas de tokens et limitation de débit.
À en croire Gartner, un tel FinOps de l’IA est désormais une condition de survie budgétaire.
3 – L’inférence installe l’IA sur trois étages d’infrastructure
La plupart des entreprises n’entraînent pas leurs propres modèles : les modèles de fondation sont consommés via des API d’inférence, et les données sont éclatées entre on-prem, cloud public et sites edge. Dès lors, une infrastructure IA est nativement hybride, un mouvement poussé par la confidentialité, le coût, la performance et la souveraineté des données. D’ici 2029, Gartner prévoit que 80 % des grandes entreprises feront tourner leurs charges d’IA en production sur au moins trois environnements : cloud public, « néoclouds » (ces clouds spécialisés dans la location de GPU), datacenters maison et sites edge. Elon Musk a certes prédit cette semaine la mort prochaine des néoclouds, sans que rien ne le prouve.
L’écosystème imagine déjà toutes les combinaisons possibles. Les hyperscalers déportent leur cloud jusque dans le datacenter du client : AWS y installe ses AI Factories, des régions AWS privées équipées de GPU NVIDIA ou de puces Trainium, avec accès à Bedrock ou SageMaker, Microsoft pousse des GPU dans Azure Local et Google en embarque dans Google Distributed Cloud.
En France, Mistral AI a levé 830 millions de dollars de dette pour équiper son datacenter de Bruyères-le-Châtel de 13 800 GPU GB300. À l’autre bout de la chaîne, Akamai étend son Inference Cloud, bâti avec NVIDIA, jusqu’à la périphérie du réseau.
Le défi : coordonner différentes strates et envoyer chaque requête au bon modèle, au bon endroit, sans faire grimper la facture. C’est le rôle de llm-d, un projet open source lancé par Red Hat, IBM, Google Cloud, CoreWeave et NVIDIA, dont la version 1.0 est sortie le 20 octobre. Hébergé par la CNCF et conçu pour Kubernetes, il répartit l’exécution des modèles sur différents types d’accélérateurs. Google l’a notamment démontré en combinant des TPU et des GPU. De son côté, le programme de conformité Kubernetes AI de la CNCF vise à faciliter le passage des applications d’IA d’un environnement à l’autre. Il comptait déjà 31 plateformes certifiées en mars, dont celle d’OVHcloud.
4 – L’IA fait tomber le mur entre NOC et SOC
Quatrième tendance : la convergence des risques opérationnels et cyber. Outils d’IA partagés, télémétrie commune, agents qui touchent aussi bien à la configuration qu’à la sécurité… tout pousse les équipes I&O et sécurité à travailler de concert. Gartner prévoit que d’ici 2030, 25 % des entreprises auront fusionné leur centre d’opérations réseau (NOC) et leur centre d’opérations de sécurité (SOC), contre 5 % en 2026, avec à la clé une réduction de plus de 25 % des dépenses totales en outils et en personnel.
Les failles PHP2Shell puis la vulnérabilité UEFI divulguée prématurément ce mois-ci ont rappelé qu’une alerte de sécurité se transforme instantanément en chantier d’exploitation, jusqu’au firmware des serveurs. Et l’incident CrowdStrike de juillet 2024, qui avait paralysé quelque 8,5 millions de postes Windows, a montré qu’un outil de sécurité peut lui-même provoquer une panne planétaire.
Les éditeurs ont pris les devants.
Palo Alto Networks a bouclé fin janvier l’acquisition du spécialiste de l’observabilité Chronosphere pour 3,35 milliards de dollars, pour brancher sur sa plateforme Cortex des agents capables de corriger à la fois incidents de sécurité et incidents IT. ServiceNow a enchaîné en avril le rachat d’Armis (7,75 milliards de dollars), un mois après celui de Veza : la découverte des actifs (y compris OT et IoT) et la cartographie des droits des identités, humaines, machines ou agents, alimentent directement ses workflows de remédiation. Cisco fait de Splunk le socle commun de la sécurité, de l’observabilité et des ops IT, et Datadog réunit sur une même plateforme son agent SRE et son agent analyste de sécurité.
5 – L’I&O, de gardien du temple à chef d’orchestre
Dernière tendance : Gartner promeut l’I&O en chef d’orchestre de la plateforme IA. Avec des déploiements répartis entre cloud, datacenter et edge, l’infrastructure, la gouvernance, la sécurité et l’exploitation de l’IA exigent une coordination d’ensemble. L’I&O doit cesser d’être le gardien des portes et devenir celui qui permet aux métiers de déployer l’IA de manière fiable, sûre et économique. Le pari n’est pas anodin : d’ici 2030, les organisations sans une fonction I&O solide pour concevoir, architecturer et soutenir leur infrastructure d’IA auront plus de deux fois plus de risques de voir leurs projets d’IA échouer. « Le coût élevé de l’infrastructure d’IA laisse peu de place à l’erreur, et place l’I&O au cœur du succès de l’IA en entreprise », avertit Jonathan Forest, qui exhorte les responsables I&O « à élever les compétences de leurs équipes, réduire leur dette technique et passer d’une exploitation réactive à un rôle proactif de facilitateur de l’IA en entreprise ».
Techniquement, l’idée est d’appliquer à l’IA les recettes du « platform engineering » né du cloud : catalogue de modèles et d’agents approuvés, accès en libre-service, quotas, observabilité de bout en bout.
Les briques existent. Comme avec les « Models-as-a-Service » d’OpenShift AI, l’équipe I&O devient fournisseur interne d’IA, avec sa passerelle, ses clés d’API et ses quotas. Microsoft a lancé en mai Agent 365, qui recense, gouverne et sécurise les agents, y compris ceux construits sur Amazon Bedrock ou chez Google. ServiceNow a levé le voile à la mi-octobre sur AI Passport, qui vérifie en temps réel ce que les agents, internes comme tiers, ont le droit de faire, et débusque au passage les agents fantômes.
NVIDIA a présenté à la GTC de Berlin Minerva, une plateforme AIOps qui cartographie en graphe de connaissances tout ce qui compose les « usines d’IA » (GPU, cartes réseau, commutateurs, câbles, tâches) et s’interroge en langage naturel via un assistant.
Encore faut-il éviter l’enfermement : le transfert des standards de fait de l’IA agentique, de MCP aux Agent Skills, sous l’égide de la Linux Foundation, offre à l’I&O de précieux points d’appui.
Un scénario cohérent… mais un peu trop bien huilé
Comme dans ses tendances stratégiques publiées la semaine dernière, Gartner se montre à nouveau proche des préoccupations des DSI, un peu moins des fournisseurs. Sa vision 2027 de l’I&O tient dans une logique implacable : les agents automatisent l’exploitation, ce qui fait exploser la consommation de tokens, ce qui pousse à rapprocher l’inférence des données sur une infrastructure hybride, ce qui entremêle risques opérationnels et cyber, ce qui exige un chef d’orchestre.
On pourra néanmoins reprocher au cabinet d’analystes d’un peu trop brosser les responsables I&O dans le sens du poil en leur expliquant que rien ne se fera sans eux. Pas sûr que les directions data, les RSSI ou les équipes de platform engineering portent le même regard que l’analyste.
Gartner laisse pourtant de côté ses propres alertes. Il prévoyait récemment que, d’ici 2028, 40 % des organisations I&O utilisant des agents à grande échelle subiraient une panne d’un service essentiel. Il annonçait aussi davantage d’outils à gérer à court terme, plutôt qu’une simplification.
Autre grande absente : l’énergie (et au-delà, le Green IT). Gartner estimait que les pénuries d’électricité menaceraient 40 % des datacenters d’IA d’ici 2027. Déployer l’IA dans ses propres datacenters exige pourtant de l’électricité et du refroidissement. Inutile de promettre des usines à IA si on ne peut les alimenter.
Dernier angle mort : les compétences. Gartner prévoit que la moitié des équipes I&O auront été restructurées d’ici 2030. Si les agents prennent l’astreinte et le premier diagnostic, où les ingénieurs de demain apprendront-ils le métier ? Selon le dernier Grand Angle ESN & ICT de Numeum et KPMG, 22 % des ESN voient déjà leurs recrutements de juniors en forte baisse. Et IBM lance Z Atlas pour confier à l’IA la cartographie des mainframes de ses clients avant le départ en retraite de ceux qui les connaissent. Déléguer l’exploitation aux agents sans organiser la transmission du savoir revient à préparer la panne que plus personne ne saura diagnostiquer.
La véritable tendance 2027 pour l’I&O, sous-jacente mais masquée par la mise en scène du Gartner, c’est que plutôt que de confier les clés aux agents, il est urgent de mettre en place les briques qui permettent de savoir à tout instant ce qu’ils en font, ce qu’ils coûtent… et comment reprendre les commandes.
Photo : Andrés Dallimonti / Unsplash
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :