Secu
Maileva : le « tiers de confiance » de La Poste a laissé filer bien plus que des adresses…
Par Laurent Delattre, publié le 16 novembre 2026
L’affaire a fait grand bruit médiatique ce week-end. Présentée comme une tentative d’envoi de faux courriers, l’intrusion chez Maileva, filiale de Docaposte, n’a pas exposé que les adresses postales de 22 millions de destinataires : IBAN et montants de factures des entreprises clientes se sont aussi envolés. De quoi nourrir la fraude au virement pour de longs mois ?
Peu de Français connaissent Maileva. Pourtant, bien des courriers de leur bailleur, de leur hôpital ou de leur assureur transitent par cette plateforme de Docaposte, qui imprime, poste ou expédie en recommandé électronique les envois de plus de 20 000 entreprises et organismes. Un sous-traitant invisible, dont la maison mère se revendique « référent de la confiance numérique en France ». Le slogan vient de méchamment prendre du plomb dans l’aile.
D’autant que le récit s’est assombri par paliers. Fin septembre, Maileva n’évoquait que des « tentatives d’accès non autorisé ». Le 14 novembre, La Poste reconnaissait, après coup, et après analyse de tentatives d’escroquerie, que les noms et adresses de 22 millions de personnes avaient été accessibles pendant 15 jours.
Soyons francs, jusque-là, l’affaire ne nous avait pas vraiment passionnés. Certes, 22 millions de profils dérobés constituent un record en France. Mais d’un autre côté, les noms et adresses postales de l’intégralité des Français dorment déjà quelque part dans les bases du Darknet.
Seulement, on apprend aujourd’hui, via les documents envoyés à la CNIL et que FrenchBreaches a pu consulter, que les pirates ont également eu accès à un autre système de Maileva et potentiellement aux identifiants, emails utilisateurs, montants des factures et IBAN des entreprises clientes de la filiale de Docaposte. Ce qui est déjà sensiblement plus grave, même si un IBAN seul ne suffit pas à vider un compte. Maileva alerte d’ailleurs les responsables de ces entreprises qu’en possession de ce numéro associé au contact facturation et aux montants habituels, les cyberattaquants ont désormais matière à mener des campagnes de fraude au virement très crédibles : fausse facture au bon montant, faux changement de coordonnées bancaires, prélèvements frauduleux. Il va falloir être un peu plus vigilants encore que d’habitude face à tout email de Maileva.
En outre, selon FrenchBreaches, certains courriers de clients (dont l’hôpital Foch) auraient également été exposés.
Selon la fiche transmise à la CNIL par l’opérateur, un « acteur malveillant externe », non identifié, a exploité une faille applicative pour atteindre le système de production. L’intrus a circulé une douzaine de jours (même s’il a été repéré dès le 7ème jour !) avant que le système ne soit mis hors ligne pour sortir l’intrus et renforcer les sécurités.
Un cas qui rappelle à nouveau que les chaînes d’approvisionnement sont fragiles et que les prestataires « de commodité », rarement audités, accumulent des années de données.
Sous-traitant au sens du RGPD, Maileva laisse par ailleurs à ses clients le soin de prévenir les victimes. L’heure pour les DSI et DPO des entreprises clientes de notifier leurs clients une faille qui n’est pas directement la leur (vous parlez d’un honneur), de cartographier leurs sous-traitants, d’exiger d’eux purge et cloisonnement des données, et de verrouiller les changements d’IBAN à toutes fins utiles…
Quant à la confiance numérique, déjà mise à mal cette année par les failles des services de l’État et la multiplication des vulnérabilités débusquées par les IA, elle en sort encore un peu plus amochée et toujours un peu plus ternie par des communications de crise qui filtrent au compte-gouttes. Il serait temps qu’elle serve un peu moins de slogan publicitaire et un peu plus de cahier des charges.
Une alerte qui fait grincer les dents
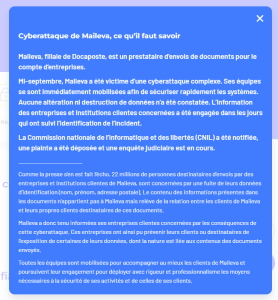
Parfaite illustration de ce que nous disions plus haut, le message d’accueil de la page de Maileva fait à la fois preuve d’une « transparence » des plus incomplètes et d’une jolie hypocrisie qui – comme l’y invite d’ailleurs la loi – consiste à refiler la patate chaude à ses clients.
« Comme la presse s’en est fait l’écho, 22 millions de personnes destinataires d’envois par des entreprises et institutions clientes de Maileva, sont concernées par une fuite de leurs données d’identification (nom, prénom, adresse postale). Le contenu des informations présentes dans les documents n’appartient pas à Maileva mais relève de la relation entre les clients de Maileva et leurs propres clients destinataires de ces documents. » Indigeste à souhait !
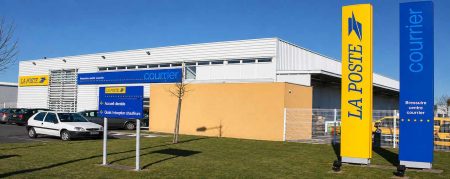
Photo : PASCALOUE, CC BY-SA 3.0, via Wikimedia Commons
À LIRE AUSSI :