Cloud
Yandex : près de 3% de données définitivement perdues après les frappes ukrainiennes
Par Reynald Fléchaux, publié le 12 novembre 2026
Après les attaques de drones qui ont endommagé trois de ses datacenters en octobre, le groupe russe reconnaît ne pas pouvoir restaurer une partie des données des clients de son cloud. Une perte définitive qui conduit Yandex à revoir sa politique de sauvegarde.
La destruction physique d’un datacenter peut entraîner une perte irréversible de données, même chez un fournisseur cloud. Yandex vient d’en donner une mesure précise. Le 10 novembre, le groupe russe a annoncé avoir restauré l’accès à 97,16% des données de ses clients affectées par les frappes de drones contre ses infrastructures en octobre. Les 2,84% restants sont considérés comme définitivement perdus. Avec ce bilan, Yandex apporte une illustration chiffrée du risque résiduel du cloud : après plusieurs semaines de restauration, une partie des données reste irrécupérable en cas de destruction massive d’infrastructures. Un incident qui fait écho aux données clients qu’AWS a dû déclarer perdues à jamais après l’attaque de ses datacenters du Moyen-Orient par des drones iraniens, en mars dernier.
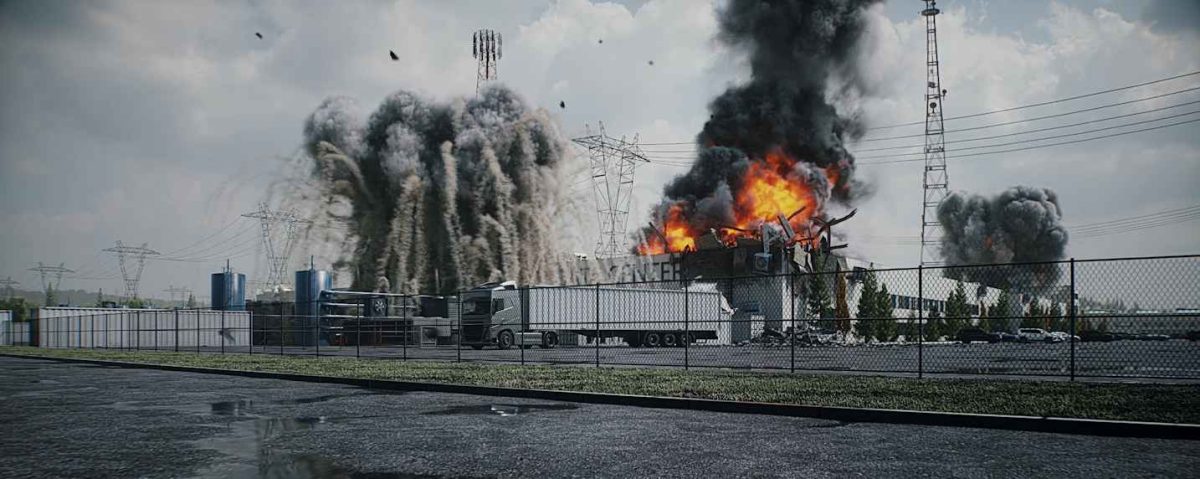
Entre le 8 et le 11 octobre, trois datacenters de Yandex ont été frappés, à Sasovo (région de Riazan), à Kalouga et à Vladimir. Deux sites ont dû interrompre totalement leurs activités, tandis que plusieurs modules du troisième ont été mis hors service. Les dommages ont perturbé Yandex Cloud, mais aussi de nombreux services numériques russes dépendant des infrastructures du groupe. L’accès aux principaux services n’a été rétabli qu’à la fin octobre.
3%, mais 3% de quoi ?
La publication du taux de perte de données est assez inhabituelle dans la communication des fournisseurs cloud, qui détaillent plus volontiers les interruptions de service que les pertes de données. Yandex ne précise toutefois ni le volume absolu concerné, ni la méthode de calcul de ce pourcentage. On ne sait en particulier pas si les 2,84% se rapportent à l’ensemble des données hébergées sur Yandex Cloud ou aux seules données affectées par les attaques.
Selon le fournisseur, les pertes résultent de deux facteurs conjugués : des dommages critiques aux équipements et l’absence de sauvegardes sur sa plateforme pour les clients concernés. À l’inverse, Yandex assure que les utilisateurs ayant activé ses outils de sauvegarde n’ont perdu aucune donnée. Toutefois, la société russe ne détaille pas les mécanismes de réplication associés aux données perdues, ni les raisons pour lesquelles ceux-ci n’ont pas suffi.
La sauvegarde devient la configuration par défaut
Le sinistre a déjà conduit Yandex à modifier sa configuration par défaut. Jusqu’alors, les clients devaient activer eux-mêmes les sauvegardes de leurs machines virtuelles. Désormais, cette protection est activée par défaut lors de la création d’une nouvelle VM. Il reste toutefois possible de la désactiver. Le fournisseur précise que le service demeure accessible aux mêmes conditions commerciales.
Yandex annonce également poursuivre la répartition de ses ressources de calcul entre plusieurs implantations indépendantes, dans différentes régions de Russie. Une réponse à la concentration géographique des infrastructures, devenue particulièrement problématique dans un contexte de conflit de haute intensité.
Pour les DSI, l’épisode rappelle une distinction fondamentale : la disponibilité d’un service cloud ne garantit pas, à elle seule, la capacité à récupérer les données qu’il héberge. Les objectifs de reprise, la localisation des copies, leur indépendance vis-à-vis des infrastructures de production et les responsabilités contractuelles du fournisseur comme du client doivent être examinés séparément.
Le cloud peut déplacer la responsabilité de l’exploitation des infrastructures ; il ne fait pas disparaître celle de protéger les données contre leur destruction. Et le précédent de l’incendie d’OVHcloud à Strasbourg, en mars 2021, montre que ces pertes ne sont pas propres aux infrastructures exposées à des conflits armés. Le fournisseur français avait lui aussi admis que certaines données ne seraient jamais récupérées, sans toutefois publier de taux global. L’affaire avait également révélé les limites de certaines sauvegardes. Dans un litige opposant OVHcloud à France Bâti Courtage, la justice a ainsi constaté que les copies souscrites par le client avaient brûlé en même temps que sa production, les deux étant hébergées dans le même bâtiment.
Réplication, sauvegarde, PRA : trois protections complémentaires
La réplication consiste à maintenir plusieurs copies des données sur des équipements ou des sites distincts. Elle vise principalement à garantir la disponibilité des services en cas de défaillance d’une infrastructure. Mais elle ne protège pas nécessairement contre une destruction simultanée des copies ou la propagation d’une suppression ou d’une corruption.
La sauvegarde permet de conserver des versions antérieures des données afin de les restaurer après un incident. Son efficacité dépend de la fréquence des copies, de leur isolement par rapport aux systèmes de production et de leur localisation géographique. Elle conditionne notamment la capacité à tenir le RPO, soit l’objectif de perte maximale de données acceptable, exprimée en durée.
Le plan de reprise d’activité (PRA) organise le redémarrage des applications et des services après un sinistre majeur, éventuellement sur un site de secours. Il mobilise les infrastructures, les données sauvegardées ou répliquées et des procédures régulièrement testées. Son principal indicateur est le RTO, qui définit le délai maximal acceptable pour la reprise du service.
Photo : Pavel Chagochkin / Shutterstock
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :
À LIRE AUSSI :