Cisco lance 4 pare-feu pour TPE/PME
Cisco dévoile une nouvelle gamme de pare-feu à destination des PME, de 10 à 500 postes. Baptisée 5500 ASA Firepower (et issue du rachat de SourceFire en 2013), celle-ci se compose de quatre modèles. Le premier […]
SECU. Qu’elle soit informatique ou cyber, la sécurité des technologies de l’information s’applique aussi bien aux réseaux, à Internet, aux points de terminaison, aux API, au cloud, aux applications, aux conteneurs et à toutes les autres ressources qui ont besoin d’être protégées contre les attaques, les dommages ou les accès non autorisés. Personne n’a oublié la faille Log4Shell qui a affecté en 2022, la bibliothèque open source de gestion de logs Apache Log4j. Elle fait aujourd’hui référence en matière de risque de la supply chain logicielle. Mais ce n'est qu'un exemple parmi d'autres. Selon la dernière édition du baromètre du CESIN (qui compte plus de 900 responsables de la cybersécurité) : « en moyenne, les entreprises qui ont constaté au moins une attaque en ont concrètement subi 3 en moyenne dans l’année ». Le principal vecteur d’attaques constaté est une nouvelle fois le phishing devant l’exploitation d’une faille et l’arnaque au président (qui reste très présente). Les systèmes informatiques des entreprises sont donc mis à rude épreuve avec notamment la recrudescence de ransomwares, de botnets et d’autres calamités. Les menaces en matière de sécurité, peuvent paralyser en un clic tout ou partie du SI des sociétés et des établissements publics. Les attaques réussies font des dégâts sérieux. Dans 60 % des cas, elles impactent fortement le business des entreprises. Alors que les RSSI bataillent pour sensibiliser leurs salariés et qu’en France 91 % des attaques arrivent par mail, l’heure est à l’action. Avec un arsenal qui s’étoffe année après année, il faut comprendre la manière d’aborder ce chantier permanent afin de penser résilience du système d’information. D’ailleurs, la question n’est plus de savoir si vous allez être attaqué, mais quand et comment ?
Cisco dévoile une nouvelle gamme de pare-feu à destination des PME, de 10 à 500 postes. Baptisée 5500 ASA Firepower (et issue du rachat de SourceFire en 2013), celle-ci se compose de quatre modèles. Le premier […]
Fort de son bilan, l’action de l’association française Phishing-Initiative s’intègre désormais au projet européen EU-PI. Initié en 2011 par LEXSI, Microsoft et PayPal, Phishing-Initiative est un programme visant à prémunir les internautes des tentatives d’hameçonnage. Bilan […]
Avec des centaines de milliers d’applications créées en quelques années et une politique très permissive sur Android, il n’est pas étonnant de constater aujourd’hui que l’écosystème mobile s’est développé trop vite, pour garantir des conditions de […]
Cisco a détecté une nouvelle faille, un malware affectant les terminaux de paiement (PoS). Baptisé PoSeidon, il peut extraire de la mémoire des machines les informations issues des cartes des consommateurs et les transmettre à un […]
La compétition Pwn2own organisée par HP et ouverte aux développeurs pour tenter de pirater les navigateurs Internet a fait de nouvelles victimes cette année. Tout d’abord, le Français Nicolas Joly a été récompensé pour avoir mis […]
Dell inaugure une nouvelle plateforme, Dell Data Protection Endpoint Security Suite. Celle-ci regroupe en une unique console d’administration des fonctionnalités de chiffrement, d’authentification et de protection contre les programmes malveillants. La plateforme propose une administration centralisée […]
Les trois enseignes se sont alliées pour développer la SecuTablet, une solution mobile conçue pour assurer aux utilisateurs une sécurité inégalée. Installé sur la Galaxy Tab S 10.5 de Samsung, ce dispositif est entièrement sécurisé par […]
Selon une étude de Kaspersky Lab et B2B International, les utilisateurs de Mac feraient face au même degré de cybermenace que les usagers de PC. Si seulement 24 % des personnes interrogées équipées d’un appareil fonctionnant […]
Le BYOD étant en passe de devenir l’un des enjeux les plus importants pour la sécurité informatique des entreprises, c’est dans ce domaine que les savoir-faire se révèlent de plus en plus précieux. En ce sens, […]
Après Heartbleed, c’est au tour de Freak de s’inviter parmi les vulnérabilités qui font trembler les DSI. Celle-ci concerne certains sites supposément sécurisés lorsqu’on les visite depuis Safari sur un appareil Apple, ou via le navigateur […]
Le CLUSIF crée un groupe de travail pour aider les entreprises à déployer un Security Operation Center (SOC). Ces unités centralisées de gestion des risques restent un enjeu hautement stratégique pour encadrer les risques au sein […]
La proportion des grandes entreprises qui se seront donné les moyens de faire face à une attaque informatique de vaste ampleur devrait passer de 0 % (!) en 2015 à 40 % en 2018, estime Gartner. Le cabinet […]
The Intercept s’est fait l’écho des dernières révélations d’Edward Snowden, concernant le vol massif de clés de chiffrement de cartes SIM à l’entreprise néerlandaise Gemalto. À la manœuvre, la NSA et le GCHQ – les services […]
Le Breach Level Index 2015 de Gemalto et SafeNet dresse un bilan sombre de l’année 2014 concernant le nombre de données volées via Internet. Avec 1,023 milliard de données évaporées dans la nature, il s’agit d’un […]
Avec Global Service Line, Capgemini entend regrouper ses 2 500 experts en cybersécurité. Une équipe de pointe réunissant différents profils tels que des consultants, auditeurs, architectes, spécialistes en recherche et développement et « pirates éthiques ». Cette toute […]
Sophos vient de publier son étude trimestrielle sur le volume de courriers indésirables envoyé dans le monde. Champion absolu de l’émission de spams, la Chine détrône les États-Unis durant le 4ème trimestre 2014. L’Empire du milieu […]
La cybersécurité est une priorité et les entreprises sont prêtes à recruter dans ce secteur, si l’on en croit une étude commandée par Robert Half. Le spécialiste du recrutement a sondé 101 DSI en décembre dernier. […]
C’est un constat qui revient étude après étude, sans que les choses ne changent vraiment : les responsables de PME françaises savent que le vol de données ou le piratage fait courir un vrai risque à leur […]
L’équipe Project Zero de Google n’en a pas fini de débusquer les failles des plus grands. Après Microsoft, c’est au tour d’Apple et plus précisément d’OS X d’être sous le feu des projecteurs. Mountain View a […]
Oracle a publié, le 20 janvier, son rapport trimestriel faisant état des dernières failles de sécurité découvertes en la matière. Le moins que l’on puisse dire est que rarement autant de vulnérabilités auront été publiées par […]
« France Cybersecurity », c’est le nom du label remis par Axelle Lemaire à 17 entreprises à l’occasion du Forum international de la cybercriminalité (FIC). L’édition 2015 de ce rassemblement, qui s’est tenue à Lille les 20 et 21 […]
C’est une étude qui fera froid dans le dos, en particulier chez les DSI : 40 % des failles de sécurité présentes dans les entreprises ne sont pas corrigées. C’est ce qui ressort du rapport annuel sur la […]
Google n’a cure des humeurs de Microsoft. Une semaine après avoir affronté le courroux de ce dernier pour avoir publié une faille deux jours avant le Patch Tuesday, la firme de Mountain View récidive. Émanant toujours […]
Un label va bientôt être mis en place par la Commission nationale de l’informatique et des libertés (CNIL) pour permettre d’identifier les sites ayant une politique volontariste de protection des données personnelles. La Commission demande notamment, […]
Dix-neuf mille, c’est le nombre de sites français qui ont été piratés depuis le 10 janvier. Il s’agirait d’une réponse aux marches républicaines qui ont suivi les attentats en France. L’ampleur de ces attaques est inédite : […]
Les relations se sont tendues entre Google et Microsoft. Le premier a publié une vulnérabilité dans Windows 8.1, deux jours avant la sortie du patch correctif par le second. Une différence de timing qui n’a pas […]
Les deux grands jours de soldes aux États-Unis que sont le Black Friday et le Cyber Monday n’ont pas attiré plus de pirates informatiques qu’à l’accoutumée, d’après une enquête d’IBM révélée le 6 janvier. Mais ces […]
Apple a pour la première fois installé une mise à jour de sécurité de façon automatisée sur Mac OS, en réponse aux failles de sécurité qui ont été rendues publiques vendredi par le département américain de […]
Dans son dernier rapport sur les grandes menaces de sécurité, Sophos dévoile ses prévisions pour l’année prochaine. Premier constat du spécialiste de la sécurité, les efforts de Microsoft ont atténué l’impact des exploits, ce qui a […]
Afin de gagner la confiance des entreprises, Box vient de lancer un programme de sécurité en nouant près d’une vingtaine de partenariats, notamment avec Symantec, OpenDNS et HP. L’offre nommée Box Trust vient en réponse à […]
La nouvelle norme FIDO 1.0 – Fast Identification Online – est sur le point de révolutionner la façon de se connecter et de s’identifier aux services en ligne. Elle pourrait ainsi supplanter le traditionnel mot de […]
Selon les résultats de la 3ème édition annuelle de l’étude CISO – Chief Information Security Officer – d’IBM, les entreprises peinent de plus en plus à se prémunir contre les cyber-attaques pointues. Sur 138 responsables de […]
Malgré la multiplication des solutions de protection pour les contrer, les cyber-menaces ne cessent de gagner du terrain. Elles ont même atteint un niveau record en 2014, comme en témoigne la dernière étude de Kaspersky Lab. […]
Les sociétés Alten et Akerva viennent de créer une joint-venture, détenue à 51 % par la première et à 49 % par la seconde. La nouvelle entité s’appelle Alten SIR Global Security Services et elle est mise en […]
Le groupe américain Symantec fait le bilan de l’année 2014 en matière de sécurité. Quatre points sont mis en exergue. Le premier concerne les failles relatives à l’utilisation frauduleuse des informations contenues dans les cartes bleues, […]
Deux failles critiques ont été mises à jour chez Docker au sein du système de containerisation pour le cloud, utilisé par les plus grands du secteur comme Amazon, Google ou Microsoft. C’est un chercheur de Red […]
Une structure puissante pour la surveillance de masse, c’est ainsi que la société de sécurité Symantec qualifie Regin, le logiciel malveillant découvert dimanche 23 novembre. Utilisé par les services secrets américains et britanniques, ce malware aurait […]
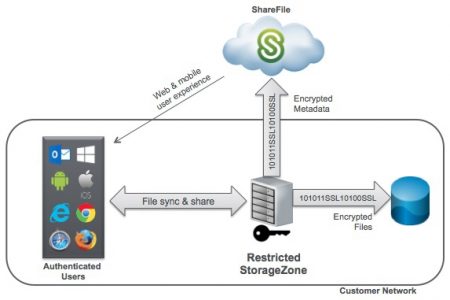
Deux ans après avoir lancé ShareFile StorageZones, un outil de gestion du stockage des données entre cloud et serveurs sur site, Citrix inaugure Restricted StorageZone, une solution de sécurisation des fichiers partagés. Celle-ci se présente comme […]
Microsoft serre la vis de la sécurité sur Azure. Le cloud de la société de Redmond se dote d’un niveau supplémentaire de sécurisation appelé Antimalware. Son périmètre s’étend jusqu’aux machines virtuelles (VM). Cette extension gratuite propose […]
Expert en infrastructures et en virtualisation, Nware lève le voile sur NSecure 360. Première émanation commerciale de sa nouvelle division Cyberdéfense, la solution unifiée intègre trois briques censées permettre à la direction informatique d’avoir une vue […]
A10 Networks inaugure l’Alliance de Sécurité A10. Il s’agit tout simplement d’un nouvel écosystème visant à mettre en réseau des entreprises œuvrant dans le domaine de la sécurité et travaillant ensemble pour, par exemple, atténuer les […]
Les cyberattaques se multiplient et les conséquences financières sur leurs victimes sont d’importance : elles auraient coûté en moyenne, sur un an, 4,8 M€ à chaque entreprise française. Tel est le chiffre qui ressort d’un récent sondage mené […]
Intel Security, plus connue sous le nom de McAfee, livre une nouvelle version de sa gamme de produits de sécurité pour PME. L’offre se découpe en trois produits, dont deux font partie de la famille Endpoint […]
Dans une nouvelle étude, l’éditeur de solutions de sécurité Symantec dresse un état des lieux et un portrait-robot des attaques par déni de service (DDoS). Premier constat : celles-ci s’inscrivent en forte croissance. Au-delà de l’augmentation […]
Symantec lance Mobility Suite 5.0, une offre issue des dernières évolutions techniques et acquisitions opérées par l’éditeur. Guidé par une nouvelle stratégie qui scinde l’activité sécurité du stockage, l’américain propose de nouvelles avancées en matière de […]
World Wide Web Consortium (W3C), l’organisme chargé de promouvoir la compatibilité des technologies sur le Net, vient de créer un groupe de travail pour étudier les solutions de paiement virtuel. De nombreux acteurs internationaux, issus de […]
Selon l’étude « Gouvernance, sécurité et conformité: impact sur les stratégies d’intégration IT », réalisée par Axway et Ovum Consulting, près d’une entreprise sur quatre (23 %) a obtenu un résultat négatif à un audit de sécurité au cours […]
Dans sa version 9, Evidian étend le single sign-on (SSO) aux tablettes et aux smartphones. La solution d’authentification unique du français Bull introduit ainsi un nouveau module, appelé Enterprise SSO for Mobiles. Celui-ci permet aux utilisateurs […]
Afin de parer aux menaces de type « deni de service » (DDos), la firme russe Kaspersky commercialise aujourd’hui DDos Protection, une évolution de son produit expérimental lancé en 2010 sous le nom de DDos Prevention. Comme pour […]
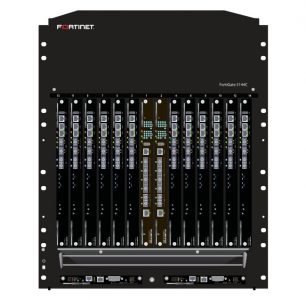
Fortinet revendique le pare-feu le « plus rapide du monde ». L’expert en sécurité des réseaux annonce le FortiGate-5144C, capable de gérer un débit supérieur à 1 térabit par seconde. Dimensionné pour les besoins des opérateurs […]